VEGA TRAININGFormazione IT ufficiale e certificataChiama · 800 177 596
Corsi Microsoft/Security / Identity / Compliance/SC-500 · Implement end-to-end security controls for cloud and AI workloads
Formazione Microsoft ufficialeLive con docenteLaboratorio praticoSecurity / Identity / Compliance

Corso Microsoft SC-500: Implement end-to-end security controls for cloud and AI workloads

SC-500 · Intermediate · Security Engineer

Corso Microsoft per implementare controlli di sicurezza end-to-end su Azure, Microsoft 365, ambienti ibridi e workload AI: accesso, Key Vault, governance, storage, SQL, networking, compute, application platform, Defender for Cloud, Microsoft Sentinel e Security Copilot.

Formula intensiva4 giorni
LiveDocente e classe in tempo reale
EsameSC-500
Hands-onAttività laboratoriali lungo il percorso

Microsoft indica esperienza pratica nell'amministrazione di Azure e ambienti ibridi, inclusi compute, networking e storage, forte familiarità con Microsoft Entra ID e familiarità con l'amministrazione Microsoft 365.

CorsoSC-500 · Implement end-to-end security controls for cloud and AI workloads
Chiama
Microsoft Training Services Partner

Con Vega Training segui formazione Microsoft live con docente nell’ecosistema Microsoft Training Services Partner, con contenuti ufficiali e confronto in tempo reale.

Scopri la formazione ufficiale Microsoft
Esame e certificazione di riferimento: SC-500

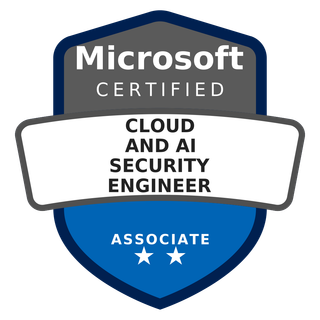
Microsoft Certified: Cloud and AI Security Engineer Associate e l’esame SC-500 sono il riferimento Microsoft collegato ai temi del corso: un punto chiaro per orientare il tuo percorso di crescita e certificazione.

Scopri il riferimento Microsoft
Corso attivabile su richiesta

Concordiamo insieme la prossima data

Il corso può essere attivato per privati, professionisti, aziende ed enti, senza attendere la pubblicazione di una data a calendario.

Corso attivabile su richiesta

Segnalaci il tuo interesse: verifichiamo disponibilità del docente, formula e prima soluzione utile, senza alcun impegno.

Richiedi l’attivazione
SC 500 Microsoft Certified Cloud and AI Security Engineer Associate
Riferimento certificativo

Esame e certificazione di riferimento: SC-500 · Cloud and AI Security Engineer Associate

Voce verificata il 21/08/2026 contro fonti ufficiali Microsoft Learn / Microsoft Credentials.

SC-500Esame ufficiale Cloud and AI Security Engineer Associate

La certificazione Cloud and AI Security Engineer Associate è il riferimento governato del corso. Il riferimento non implica preparazione completa, esame incluso o conseguimento automatico della credenziale.

Risultati di apprendimento

Competenze operative sviluppate durante il corso

Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.

01

Proteggere l'accesso alle risorse Azure con identità, ruoli e controlli Microsoft Entra appropriati.

02

Gestire secret, chiavi e certificati con Azure Key Vault applicando defense in depth.

03

Applicare Azure Policy, standard di sicurezza e controlli di conformità all'ambiente cloud.

04

Proteggere storage, Azure SQL e networking con identità, cifratura, segmentazione e private connectivity.

05

Applicare controlli specifici a workload AI, server, VM e servizi applicativi Azure.

06

Usare Microsoft Defender for Cloud per migliorare security posture e workload protection.

07

Connettere fonti dati a Microsoft Sentinel e utilizzare log, analytics e incident per il rilevamento.

08

Utilizzare Microsoft Security Copilot per accelerare investigazione, analisi e comunicazione degli incidenti mantenendo il controllo umano.

È il corso giusto per te se

Il percorso SC-500 è adatto a chi vuole sviluppare competenze Microsoft applicabili nel lavoro

  • vuoi approfondire Implement end-to-end security controls for cloud and AI workloads;
  • lavori o vuoi crescere nell'area Security / Identity / Compliance;
  • cerchi un corso live con docente per collegare contenuti Microsoft e scenari professionali;
  • vuoi orientare le competenze verso Microsoft Certified: Cloud and AI Security Engineer Associate.
  • vuoi consolidare i contenuti attraverso esercitazioni guidate e scenari pratici.
Requisiti consigliati

Prerequisiti e livello di ingresso

Microsoft indica esperienza pratica nell'amministrazione di Azure e ambienti ibridi, inclusi compute, networking e storage, forte familiarità con Microsoft Entra ID e familiarità con l'amministrazione Microsoft 365.

Si consiglia la frequenza del seguente corso come prerequisito:

Verifica l’idoneità con il nostro team
Formazione Microsoft realmente live

Docente, classe e confronto in tempo reale

Il corso viene erogato live con docente e calendario. Concetti, servizi e scenari Microsoft vengono spiegati e contestualizzati durante la lezione, con spazio per domande, confronto e verifica della comprensione.

Materiali e risorse Microsoft supportano il percorso ma non sostituiscono l’esperienza live con il docente.

Docente in diretta

Spiegazione, dimostrazioni, domande e chiarimenti durante il corso.

Classe reale

Ritmo comune, calendario e confronto con altri partecipanti.

Riferimenti Microsoft

Contenuti tecnici e didattici allineati ai riferimenti ufficiali Microsoft previsti per il corso.

Contesto professionale

Le competenze vengono collegate a ruoli, processi e scenari di utilizzo reali.
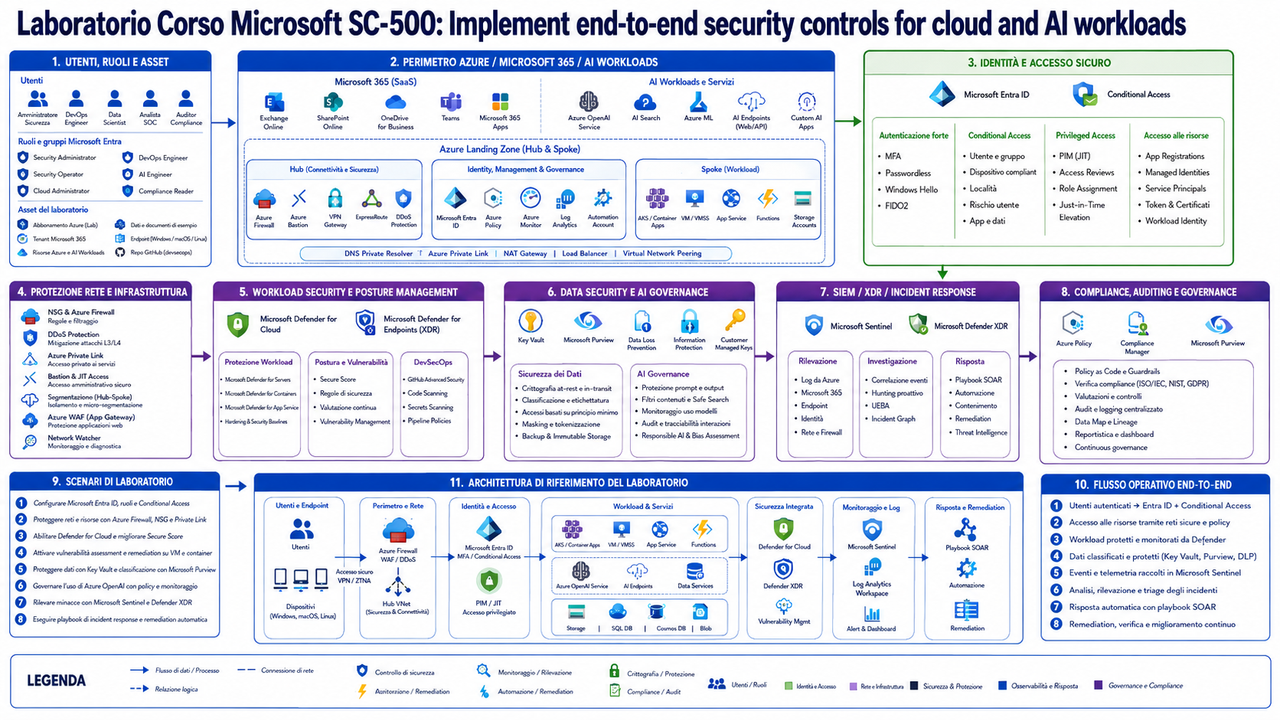
Laboratorio Corso Microsoft SC 500 Implement end to end security controls for cloud and AI workloads

Prevenzione, protezione, rilevamento e risposta nello stesso ambiente di laboratorio.

Laboratorio cloud & AI security

Metti in sicurezza un ambiente Azure e AI end-to-end

Il laboratorio attraversa l'intera superficie di attacco: identità, Key Vault, policy, dati, rete, AI, compute, applicazioni, Defender for Cloud, Sentinel e Security Copilot.

PreventApplichi minimo privilegio, secret management, policy, cifratura, segmentazione e private access.
ProtectRafforzi storage, SQL, VM, applicazioni e workload AI con controlli specifici.
DetectUsi Defender for Cloud e Sentinel per raccogliere evidenze, rilevare rischi e creare incident.
RespondInvestighi un caso e usi Security Copilot come supporto, validando sempre le evidenze tecniche.

Le attività pratiche Vega Training seguono i dodici learning path del corso Microsoft SC-500 e vengono adattate all'ambiente disponibile per l'edizione.

Formula intensiva

Un percorso concentrato e intensivo

Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.

Formula intensiva4 giorni

Percorso live concentrato in giornate consecutive, con docente e ritmo coerente con il programma Microsoft del corso.

  • lezioni live con docente
  • programma concentrato
  • spazio per domande e confronto
  • attività pratiche guidate
Cosa include il percorso

Tutto ciò che serve per frequentare con sicurezza

Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.

Lezioni live e interattive

Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.

Docenti qualificati

Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.

Laboratori pratici

Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.

Supporto tecnico

Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.

Materiali didattici

Documentazione, esercitazioni e risorse previste dallo specifico percorso.

Calendario tutelato

Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.

Attestato finale

Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.

Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37

FacultyMicrosoftVega Training

Competenza tecnica e capacità didattica

I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Programma completo, organizzato per aree

Prima una visione d’insieme, poi tutto il dettaglio

Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.

Proteggere l'accesso alle risorse con Microsoft Entra ID
Implementare defense in depth con Azure Key Vault
Implementare governance e conformità della sicurezza
Proteggere Azure Storage
Proteggere Azure SQL
Proteggere il networking Azure
Proteggere i workload AI
Proteggere server e macchine virtuali
Proteggere le application platform Azure
Gestire la security posture con Microsoft Defender for Cloud
Raccogliere e analizzare eventi con Microsoft Sentinel
Distribuire e usare Microsoft Security Copilot
Attività laboratoriali
Proteggere l'accesso alle risorse con Microsoft Entra ID
  • Identità utente, workload identity e service principal
  • Ruoli Azure e principio del minimo privilegio
  • Privileged access e controllo delle attività amministrative
  • Conditional Access per proteggere l'accesso ai workload
  • Managed identity per eliminare credenziali applicative statiche
  • Valutazione degli accessi e remediation di privilegi eccessivi
Implementare defense in depth con Azure Key Vault
  • Vault, secret, key e certificate
  • Autenticazione e autorizzazione tramite Microsoft Entra ID
  • RBAC e controllo dell'accesso agli oggetti Key Vault
  • Networking e private endpoint per limitare l'esposizione del vault
  • Soft delete, purge protection e protezione dal rischio di eliminazione
  • Rotazione e ciclo di vita di secret e chiavi
  • Logging e monitoraggio degli accessi al vault
Implementare governance e conformità della sicurezza
  • Azure Policy per imporre configurazioni di sicurezza
  • Initiative e assegnazioni a management group, subscription e resource group
  • Remediation delle risorse non conformi
  • Tag, naming, resource lock e controlli organizzativi complementari
  • Valutazione rispetto a benchmark e requisiti regolamentari
  • Raccolta di evidenze e monitoraggio continuo della compliance
Proteggere Azure Storage
  • Autenticazione e autorizzazione per storage account e dati
  • Crittografia dei dati a riposo e gestione delle chiavi
  • Secure transfer e controllo del traffico in transito
  • Firewall, network rule e private endpoint
  • Shared Access Signature e riduzione dell'esposizione temporale dei token
  • Soft delete, versioning e protezione dalla cancellazione
  • Logging, monitoraggio e rilevamento di accessi anomali
Proteggere Azure SQL
  • Microsoft Entra authentication per Azure SQL
  • Autorizzazione e ruoli database
  • Transparent Data Encryption e protezione dei dati a riposo
  • Dynamic Data Masking e Row-Level Security
  • Auditing e raccolta degli eventi di sicurezza
  • Private endpoint, firewall e riduzione dell'esposizione di rete
  • Vulnerability assessment e controlli di configurazione
Proteggere il networking Azure
  • Network Security Group e regole inbound/outbound
  • Application Security Group per semplificare il controllo del traffico
  • Azure Firewall e centralizzazione delle policy di rete
  • Private Link e private endpoint per accesso privato ai servizi PaaS
  • Segmentazione delle virtual network e controllo dei percorsi
  • Protezione delle applicazioni pubbliche e riduzione della superficie esposta
  • Logging di rete e analisi degli eventi utili alla sicurezza
Proteggere i workload AI
  • Threat model per applicazioni e workload AI
  • Identità e autorizzazioni dei servizi AI
  • Protezione di endpoint, chiavi, secret e connessioni ai modelli
  • Network isolation e accesso privato quando supportato
  • Protezione dei dati utilizzati per grounding, inferenza e retrieval
  • Content safety e mitigazione dei rischi applicativi AI
  • Monitoraggio degli accessi e delle attività del workload
  • Controlli di sicurezza per componenti RAG e origini dati
  • Valutazione continua della posture di sicurezza delle risorse AI
Proteggere server e macchine virtuali
  • Hardening di sistemi operativi e riduzione della superficie di attacco
  • Gestione sicura dell'accesso amministrativo
  • Just-in-time access e riduzione dell'esposizione delle porte di management
  • Cifratura dei dischi e protezione delle credenziali
  • Patching e gestione delle vulnerabilità
  • Microsoft Defender for Servers e workload protection
  • Monitoraggio, logging e risposta agli eventi sul compute
Proteggere le application platform Azure
  • Managed identity e accesso senza secret alle dipendenze applicative
  • Protezione di App Service e servizi applicativi PaaS
  • Configurazione sicura di container e piattaforme di esecuzione
  • Secret e configurazioni sensibili dell'applicazione
  • Network integration e private connectivity verso i servizi backend
  • TLS, autenticazione e autorizzazione dell'applicazione
  • Logging e monitoraggio per individuare comportamenti anomali
Gestire la security posture con Microsoft Defender for Cloud
  • Onboarding delle subscription e configurazione dei piani Defender
  • Secure Score e prioritizzazione delle raccomandazioni
  • Security recommendation e workflow di remediation
  • Cloud Security Posture Management per visibilità e riduzione del rischio
  • Regulatory compliance dashboard
  • Attack path e individuazione delle combinazioni di rischio più critiche
  • Defender for Cloud per workload protection e alert di sicurezza
Raccogliere e analizzare eventi con Microsoft Sentinel
  • Workspace e architettura di raccolta dati
  • Data connector per origini Microsoft e servizi Azure
  • Windows, syslog e altre fonti di telemetria quando necessarie
  • Kusto Query Language per interrogare log e costruire investigazioni
  • Analytics rule per generare alert da pattern significativi
  • Incident e correlazione degli alert
  • Workbook e visualizzazioni operative
  • Automation rule e playbook per supportare le attività ripetitive del SOC
Distribuire e usare Microsoft Security Copilot
  • Prerequisiti e configurazione dell'ambiente Security Copilot
  • Prompt e promptbook per attività di sicurezza ripetibili
  • Integrazione con Defender, Sentinel e altri prodotti di sicurezza Microsoft
  • Sintesi e arricchimento degli incidenti
  • Analisi di script, indicatori e informazioni tecniche durante l'investigazione
  • Produzione di report e comunicazioni comprensibili agli stakeholder
  • Verifica umana delle risposte e trattamento sicuro dei dati nelle sessioni AI
Attività laboratoriali
  • Creare un ruolo o assegnazione a privilegi minimi e verificare l'accesso con due identità differenti
  • Creare secret e chiave in Azure Key Vault, applicare RBAC e verificare accesso privato o controllato
  • Assegnare una Azure Policy di sicurezza, individuare una risorsa non conforme e completare una remediation
  • Proteggere uno storage account con cifratura, firewall o private endpoint e testare l'accesso consentito e negato
  • Configurare un controllo Azure SQL come Entra authentication, auditing, masking o Row-Level Security e validarne l'effetto
  • Costruire regole NSG e un percorso di accesso privato che riduca l'esposizione di un servizio PaaS
  • Eseguire una threat review di un'applicazione AI/RAG e applicare controlli a identità, rete, secret e dati
  • Applicare hardening a una VM e verificare raccomandazioni o protezioni Microsoft Defender for Servers
  • Configurare una managed identity per permettere a un'applicazione di accedere a una risorsa senza credenziali statiche
  • Usare Defender for Cloud per analizzare Secure Score, una recommendation e un attack path e definire priorità di remediation
  • Collegare una fonte dati a Microsoft Sentinel, creare una query KQL e trasformarla in una regola di rilevamento di laboratorio
  • Usare Security Copilot su un incidente simulato per sintetizzare evidenze, proporre passi di analisi e produrre un report verificato dall'analista
Per aziende, enti e team

SC-500 per professionisti e team aziendali

Vega Training può erogare Implement end-to-end security controls for cloud and AI workloads in open class o come classe dedicata per team che lavorano su Security / Identity / Compliance, concordando calendario e organizzazione con l'azienda.

1 partecipanteOpen class

Inserimento in una data pubblica, con fattura e referente aziendale.

2–8 partecipantiPiano team

Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.

Classe riservataEdizione dedicata

Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoMicrosoft.

Domande frequenti

Le informazioni utili prima di richiedere il corso

A chi è rivolto il corso SC-500?

Security engineer responsabili della protezione di sistemi e dati in ambienti cloud e ibridi e dell'implementazione di controlli che coprono identità, rete, applicazioni, dati, compute e workload AI.

Quali prerequisiti sono consigliati?

Microsoft indica esperienza pratica nell'amministrazione di Azure e ambienti ibridi, inclusi compute, networking e storage, forte familiarità con Microsoft Entra ID e familiarità con l'amministrazione Microsoft 365.

Cosa saprò fare al termine del corso?

Proteggere l'accesso alle risorse Azure con identità, ruoli e controlli Microsoft Entra appropriati. Gestire secret, chiavi e certificati con Azure Key Vault applicando defense in depth.

SC-500 copre solo Azure o anche Microsoft 365 e workload AI?

Copre sicurezza end-to-end su Azure, Microsoft 365, ambienti ibridi e workload AI, collegando identità, dati, rete, compute e security operations.

Sono previste attività pratiche e laboratoriali?

Sì. Il laboratorio attraversa l'intera superficie di attacco: identità, Key Vault, policy, dati, rete, AI, compute, applicazioni, Defender for Cloud, Sentinel e Security Copilot.

Come si collega il corso al percorso di certificazione?

Le competenze del corso sono collegate all'esame SC-500, riferimento della certificazione Microsoft Certified: Cloud and AI Security Engineer Associate.

Qual è la durata ufficiale del corso?

La durata indicata da Microsoft è di 4 giorni. Le formule disponibili e le prossime date sono riportate nella scheda del corso.

Quali strumenti security Microsoft vengono usati nel percorso?

Il corso collega Microsoft Entra, Key Vault, Defender for Cloud, Microsoft Sentinel, Security Copilot e controlli di sicurezza per dati, applicazioni e infrastrutture.

Parliamo del tuo obiettivo

Richiedi informazioni suSC-500 · Implement end-to-end security controls for cloud and AI workloads

Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.

Sei un privato o ci contatti da un’azienda?

Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.

Privato / professionista

Informazioni per te

Verifichiamo formula, calendario, investimento e idoneità senza obblighi.