VEGA TRAININGFormazione IT ufficiale e certificataChiama · 800 177 596
Corsi Linux Foundation/Kubernetes & Cloud Native/Kubernetes Security CKS
Linux Foundation trainingLive con docentePreparazione CKSLaboratorio pratico

Kubernetes Security CKS

LFS460 · sicurezza Kubernetes · preparazione alla certificazione CKS

Proteggi cluster e workload Kubernetes lungo l'intero ciclo di vita: hardening, autenticazione, policy, network security, supply chain, runtime detection, audit e incident response con laboratorio pratico avanzato.

Formula intensiva4 giorni
LiveDocente e classe in tempo reale
EsameCKS
Hands-onAttività laboratoriali lungo il percorso

Sono necessarie buone competenze Linux e una padronanza operativa di Kubernetes equivalente al livello CKA.

CorsoKubernetes Security CKS
Chiama
Preparazione a Certified Kubernetes Security Specialist

Percorso strutturato sulle competenze richieste per CKS, con teoria, pratica e laboratorio applicato.

Consulta la certificazione
Corso attivabile su richiesta

Concordiamo insieme la prossima data

Il corso può essere attivato per privati, professionisti, aziende ed enti, senza attendere la pubblicazione di una data a calendario.

Corso attivabile su richiesta

Segnalaci il tuo interesse: verifichiamo disponibilità del docente, formula e prima soluzione utile, senza alcun impegno.

Richiedi l’attivazione
Kubernetes Security CKS
Certificazione Linux Foundation

Il corso prepara all’esame CKS per la certificazione CKS

Certificazione performance-based sulle competenze di sicurezza Kubernetes: cluster setup e hardening, system hardening, riduzione delle vulnerabilita dei microservizi, supply chain security, monitoring, logging e runtime security.

CKSEsame ufficiale CKS
120 minutiDurata indicata dal vendor
LivelloIntermediate

Il superamento dell’esame consente di ottenere la certificazione CKS, nel rispetto dei requisiti previsti dal vendor.

Il corso LFS460 sviluppa il percorso di preparazione per CKS. L'esame si acquista separatamente.

Risultati di apprendimento

Competenze operative sviluppate durante il corso

Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.

01

Valutare il rischio Kubernetes usando il modello 4C e una baseline di hardening verificabile.

02

Rafforzare nodi, control plane, etcd, TLS, autenticazione, authorization e audit.

03

Applicare admission policy, Pod Security Standards e controlli di rete a workload e namespace.

04

Ridurre i privilegi dei container e proteggere Secret, filesystem e runtime.

05

Integrare image scanning, firma, digest pinning, SBOM e provenance nella software supply chain.

06

Usare audit log, Falco e strumenti di scanning per detection, investigation e incident response.

È il corso giusto per te se

Porta la sicurezza Kubernetes dal controllo teorico alla pratica operativa

  • amministri cluster Kubernetes e devi ridurre la superficie di attacco del control plane e dei nodi;
  • lavori in cloud security, DevSecOps, platform engineering, SRE o infrastructure security;
  • vuoi applicare hardening, policy, NetworkPolicy, runtime detection e supply-chain security;
  • devi integrare scanning, signing, SBOM e controlli di ammissione nel ciclo di delivery;
  • stai preparando la Certified Kubernetes Security Specialist (CKS) e possiedi già solide competenze Kubernetes.
Requisiti consigliati

Per CKS serve già una solida padronanza di Kubernetes

Linux Foundation richiede buona conoscenza di Linux, riga di comando, package manager, Git/GitHub e competenza operativa su Kubernetes equivalente al livello CKA. Per chi non possiede ancora questa base, Kubernetes Administrator CKA è il percorso Vega Training naturale da affrontare prima di questo corso.

Si consiglia la frequenza del seguente corso come prerequisito:

Verifica l’idoneità con il nostro team
Formazione Linux Foundation con docente

Kubernetes studiato per essere usato davvero

Le lezioni uniscono architettura, comandi, configurazione e scenari operativi. Ogni percorso include attività pratiche coerenti con il ruolo e con l'obiettivo certificativo.

Il docente accompagna il gruppo dalla comprensione dei meccanismi Kubernetes alla loro applicazione su cluster e workload, lasciando spazio a verifica, diagnosi e confronto tecnico.

Live con docente

Sessioni sincrone per approfondire i concetti e affrontare i passaggi più complessi insieme al trainer.

Hands-on

Esercitazioni integrate nel programma per configurare, verificare e diagnosticare cluster o applicazioni Kubernetes.

Percorso certificativo

CKA, CKAD e CKS sono collegate al corso dedicato e presentate come obiettivi distinti per ruolo e competenze.

Contenuto operativo

Programmi costruiti per portare il partecipante dalla teoria alla capacità di intervenire su scenari reali.
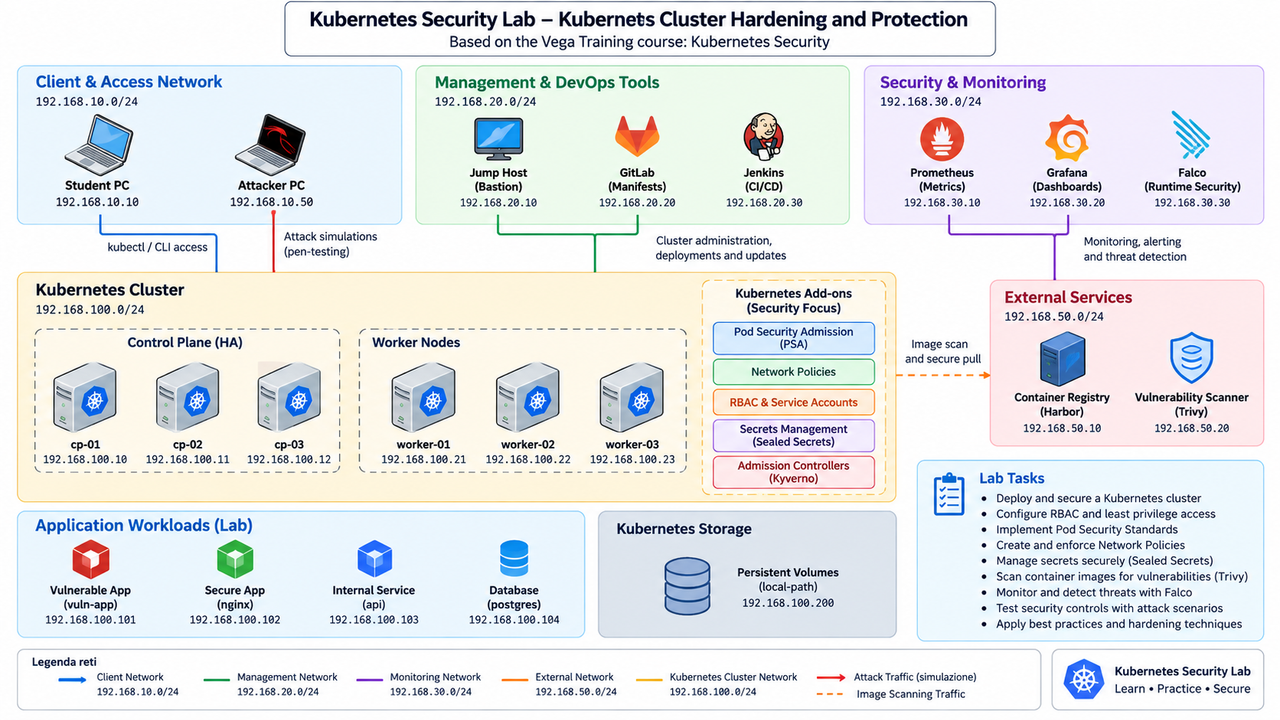
Kubernetes Security Lab - Kubernets Cluster Hardening and Protection · Based on the Vega Training course: Kubernetes Security · Client & Access Network · Management & DevOps Tools · Security & Monitoring

Attività pratiche integrate nella formazione live.

Laboratorio pratico Kubernetes

Laboratorio Kubernetes Security Fundamentals

Il laboratorio porta i controlli di sicurezza dentro cluster e workload: hardening, accesso, policy, rete, supply chain, detection e incident response.

HardenBenchmark CIS, nodi, runtime, control plane ed etcd.
PolicyRBAC, Pod Security, OPA/Kyverno e segmentazione di rete.
Supply chainScanning, digest, firma, SBOM e provenance delle immagini.
DetectAudit log e Falco per investigation e risposta agli incidenti.

Le esercitazioni vengono svolte progressivamente durante il corso e servono a consolidare configurazione, verifica e troubleshooting.

Formula intensiva

Un percorso concentrato e intensivo

Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.

Formula intensiva4 giorni

Quattro giornate dedicate alla sicurezza Kubernetes, dal cluster hardening alla supply chain e alla detection runtime.

  • 4 giornate
  • livello avanzato
  • laboratorio integrato
  • focus CKS
Cosa include il percorso

Tutto ciò che serve per frequentare con sicurezza

Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.

Lezioni live e interattive

Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.

Docenti qualificati

Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.

Laboratori pratici

Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.

Supporto tecnico

Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.

Materiali didattici

Documentazione, esercitazioni e risorse previste dallo specifico percorso.

Calendario tutelato

Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.

Preparazione alla certificazione

Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.

Attestato finale

Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.

Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37

FacultyLinux FoundationVega Training

Competenza tecnica e capacità didattica

I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.

Programma completo, organizzato per aree

Prima una visione d’insieme, poi tutto il dettaglio

Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.

Modello di sicurezza Kubernetes e threat landscape
Baseline, benchmark CIS e hardening dei nodi
Container runtime, AppArmor e seccomp
Control plane sicuro, etcd, TLS e audit
Authentication, authorization e accesso minimo
Admission control e policy enforcement
Network security, segmentation e service-to-service protection
Workload hardening e gestione sicura dei Secret
Software supply chain security
Runtime detection, monitoring e incident response
Attività laboratoriali
Modello di sicurezza Kubernetes e threat landscape
  • Cloud Native security e modello 4C
  • Asset, trust boundary e superficie di attacco Kubernetes
  • Minacce a control plane, nodi, workload e supply chain
  • Principio del minimo privilegio e defense in depth
  • Responsabilità operative tra platform e application security
Baseline, benchmark CIS e hardening dei nodi
  • CIS Kubernetes Benchmark
  • Verifica della configurazione con kube-bench
  • Riduzione dei servizi e dei package non necessari
  • Permessi di file e directory sensibili
  • Protezione del kernel e del sistema operativo host
  • Strategie di patching e aggiornamento sicuro
Container runtime, AppArmor e seccomp
  • Security boundary del container runtime
  • Linux capability e privilege escalation
  • Profilo seccomp
  • Profilo AppArmor
  • Rootless e riduzione dei privilegi
  • Verifica del comportamento del workload dopo l'hardening
Control plane sicuro, etcd, TLS e audit
  • Installazione sicura con kubeadm
  • Protezione e cifratura dei dati etcd
  • Gestione di certificati e trust TLS
  • Hardening delle opzioni kube-apiserver
  • Audit policy e audit logging
  • Rotazione e gestione delle credenziali del cluster
Authentication, authorization e accesso minimo
  • Certificate-based authentication
  • ServiceAccount e token
  • OIDC e integrazione con identity provider
  • RBAC con Role e ClusterRole
  • Binding e separazione delle responsabilità
  • Revisione degli accessi e rilevazione dei privilegi eccessivi
Admission control e policy enforcement
  • Admission controller built-in
  • NodeRestriction
  • Pod Security Standards e Pod Security Admission
  • Policy as Code con OPA Gatekeeper
  • Policy enforcement con Kyverno
  • Validazione preventiva dei workload prima dell'ammissione
Network security, segmentation e service-to-service protection
  • NetworkPolicy e modello default-deny
  • Namespace isolation e controllo east-west
  • Protezione dell'ingress traffic
  • mTLS e service mesh
  • Scenari con Istio e Cilium
  • Verifica dei flussi consentiti e bloccati
Workload hardening e gestione sicura dei Secret
  • SecurityContext e Pod-level security settings
  • runAsNonRoot, UID/GID e filesystem read-only
  • Dropping capability e no-new-privileges
  • Gestione dei Secret e riduzione dell'esposizione
  • Resource limit come controllo di resilienza
  • Analisi statica delle configurazioni con strumenti dedicati
Software supply chain security
  • Trusted registry e policy sulle sorgenti delle immagini
  • Digest pinning e immutabilità
  • Image scanning con Trivy
  • Firma e verifica delle immagini con Cosign
  • SBOM e Software Bill of Materials
  • Provenance e controlli prima del deployment
Runtime detection, monitoring e incident response
  • Correlazione di audit log e segnali runtime
  • Falco e rilevazione comportamentale
  • Analisi di processi e attività anomale
  • Triaging di un alert Kubernetes
  • Containment e raccolta delle evidenze
  • Recovery e verifica post-incidente
Attività laboratoriali
  • Eseguire un assessment con CIS Benchmark e kube-bench e correggere una configurazione non conforme.
  • Applicare hardening del nodo con AppArmor, seccomp e riduzione delle capability.
  • Proteggere etcd, verificare TLS e costruire una audit policy mirata.
  • Creare ruoli RBAC minimali e individuare privilegi eccessivi in uno scenario guidato.
  • Applicare Pod Security Admission e una policy OPA/Kyverno a workload non conformi.
  • Costruire una segmentazione default-deny con NetworkPolicy e verificarne i flussi.
  • Scansionare un'immagine, fissarla per digest, firmarla con Cosign e verificarne la provenance.
  • Generare e analizzare un evento runtime con Falco e completare un mini-flusso di incident response.
Per aziende, enti e team

Kubernetes security per platform, DevSecOps e security team

Il corso aiuta i team tecnici a condividere una baseline concreta per hardening, policy enforcement, supply-chain security, detection e risposta agli incidenti Kubernetes.

1 partecipanteOpen class

Inserimento in una data pubblica, con fattura e referente aziendale.

2–8 partecipantiPiano team

Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.

Classe riservataEdizione dedicata

Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoLinux Foundation.

Domande frequenti

Le informazioni utili prima di richiedere il corso

Quali prerequisiti servono per seguire LFS460?

Servono solide competenze Kubernetes e Linux. È consigliata una preparazione equivalente alla CKA per affrontare hardening, networking, RBAC, runtime e troubleshooting senza rallentamenti.

La CKA è obbligatoria per la certificazione CKS?

Sì. Per ottenere la certificazione CKS è necessario possedere una certificazione CKA valida, secondo i requisiti correnti della Linux Foundation.

Quali prerequisiti sono consigliati per partecipare?

Sono necessarie buone competenze Linux e una padronanza operativa di Kubernetes equivalente al livello CKA.

L'esame CKS è incluso nel corso?

No, salvo diversa indicazione commerciale. L'esame viene acquistato separatamente e richiede una CKA valida per il conseguimento della certificazione.

Sono previste attività pratiche di sicurezza?

Sì. Il laboratorio copre benchmark CIS, hardening, RBAC, Pod Security, NetworkPolicy, OPA/Kyverno, image scanning, Cosign, audit log e Falco.

Qual è la durata del corso?

La formula intensiva Vega Training è di 4 giornate, coerente con la durata della precedente scheda legacy del corso Kubernetes Security.

Il corso tratta anche la software supply chain?

Sì. Il programma include trusted registry, digest pinning, image scanning, firma con Cosign, SBOM, provenance e controlli prima del deployment.

Parliamo del tuo obiettivo

Richiedi informazioni suKubernetes Security CKS

Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.

Sei un privato o ci contatti da un’azienda?

Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.

Privato / professionista

Informazioni per te

Verifichiamo formula, calendario, investimento e idoneità senza obblighi.