Google Cloud Training Partner
Formazione Google Cloud nel perimetro del programma Training Partner, con corsi instructor-led e contenuti allineati ai riferimenti ufficiali Google Cloud.
Scopri Google Cloud Training Partner
formazione Google Cloud instructor-led · 1 giorno
Corso instructor-led intermedio dedicato ai controlli e alle tecniche di sicurezza su Google Cloud. Il percorso affronta fondamenti di cloud security, amministrazione delle identità, IAM e protezione delle reti VPC, includendo Cloud Identity, Resource Manager, firewall VPC, Cloud Load Balancing, peering, Cloud Interconnect e VPC Service Controls attraverso dimostrazioni e attività hands-on.
Google consiglia di aver completato Google Cloud Fundamentals: Core Infrastructure e Networking in Google Cloud, oppure di possedere esperienza equivalente. Sono inoltre richieste basi di information security, familiarità con riga di comando e Linux e una conoscenza operativa di ambienti applicativi on-premises o cloud.
Formazione Google Cloud nel perimetro del programma Training Partner, con corsi instructor-led e contenuti allineati ai riferimenti ufficiali Google Cloud.
Scopri Google Cloud Training PartnerIl corso può essere attivato per privati, professionisti, aziende ed enti, senza attendere la pubblicazione di una data a calendario.
Segnalaci il tuo interesse: verifichiamo disponibilità del docente, formula e prima soluzione utile, senza alcun impegno.
Richiedi l’attivazioneOgni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.
Riconoscere i fondamenti del modello di sicurezza Google Cloud e i principali punti in cui applicare controlli di protezione.
Gestire identità amministrative e accessi usando Cloud Identity, Resource Manager e Identity and Access Management.
Configurare reti VPC con criteri di isolamento, firewall, sicurezza e logging coerenti con il rischio del workload.
Valutare il ruolo di Cloud Load Balancing, peering e Cloud Interconnect nella costruzione di una connettività sicura.
Applicare VPC Service Controls per ridurre il rischio di accesso improprio ed esfiltrazione tra perimetri di servizio.
Collegare identità, networking e controlli per costruire una base di sicurezza coerente prima di passare a pratiche avanzate.
Google consiglia di aver completato Google Cloud Fundamentals: Core Infrastructure e Networking in Google Cloud, oppure di possedere esperienza equivalente. Sono inoltre richieste basi di information security, familiarità con riga di comando e Linux e una conoscenza operativa di ambienti applicativi on-premises o cloud.
Si consiglia la frequenza di uno o più dei seguenti corsi come prerequisito:
Durante le lezioni live, concetti, architetture, comandi, console e attività laboratoriali vengono affrontati con il docente nel perimetro del singolo corso.
Se il corso contribuisce a una certificazione Google Cloud, il collegamento viene indicato con chiarezza; l'eventuale voucher d'esame è incluso solo quando espressamente indicato.
Lezione live con docente, spazio per domande e verifica dei passaggi tecnici.
Programma, destinatari, prerequisiti e durata sono presentati in modo chiaro prima dell’iscrizione.
Le attività laboratoriali sono integrate nel programma e sviluppate sui contenuti del singolo percorso.
Il collegamento alle certificazioni viene presentato per il contributo effettivo del corso, senza sovrastimare la copertura.
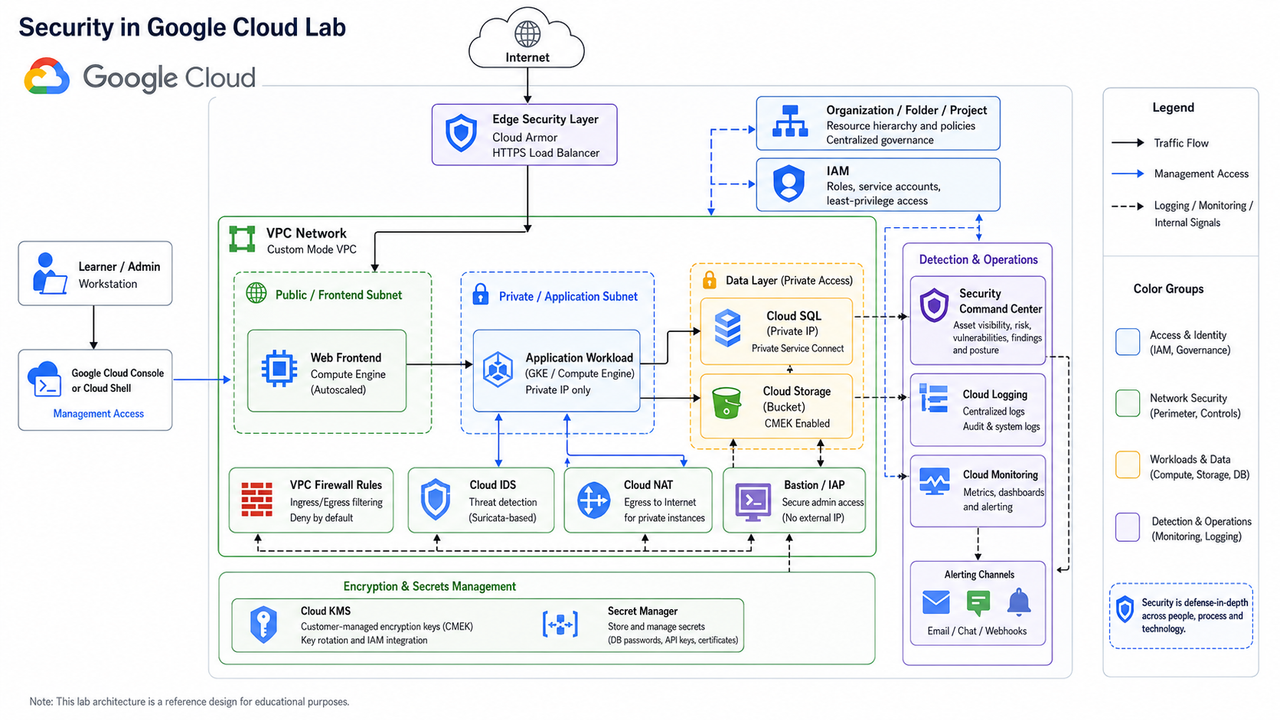
Attività pratica integrata nel percorso Google Cloud.
Le attività laboratoriali sono integrate nel programma del corso e vengono svolte sui servizi, sugli strumenti e sugli scenari trattati nel percorso.
Le esercitazioni fanno parte del percorso didattico e vengono contestualizzate dal docente durante la formazione live.
Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.
Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.
Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.
Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.
Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.
Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.
Documentazione, esercitazioni e risorse previste dallo specifico percorso.
Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.
Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.
Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37
I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.
Il corso può essere organizzato per team aziendali mantenendo prerequisiti, programma tecnico e attività laboratoriali coerenti con il percorso formativo.
Inserimento in una data pubblica, con fattura e referente aziendale.
Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.
Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoGoogle Cloud.
È rivolto a security analyst, security engineer, cloud architect e professionisti infrastrutturali che devono gestire identità, accessi, reti VPC e controlli di sicurezza su Google Cloud.
Sono consigliati Google Cloud Fundamentals: Core Infrastructure e Networking in Google Cloud, oppure esperienza equivalente. Servono inoltre basi di information security e familiarità con Linux e riga di comando.
Il percorso tratta firewall VPC, isolamento e logging di rete, Cloud Load Balancing, peering, Cloud Interconnect e VPC Service Controls, collegandoli alle decisioni di sicurezza dell'ambiente cloud.
Sì. Il corso include attività laboratoriali integrate nel programma, tra cui Cloud Identity e IAM, VPC firewall e isolamento. Le esercitazioni sono contestualizzate dal docente e coerenti con contenuti e obiettivi del percorso.
Il corso sviluppa competenze importanti di cloud security, ma non viene presentato come percorso completo di preparazione a una singola certificazione Google Cloud.
La versione instructor-led dura 1 giornata. La formazione combina spiegazioni, dimostrazioni e attività pratiche sui principali controlli di identità e rete trattati nel programma.
Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.
Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.
Verifichiamo formula, calendario, investimento e idoneità senza obblighi.
Indicaci il contesto essenziale: open class, piano team o classe dedicata.
Passa dal singolo corso al catalogo, alle certificazioni, alla pagina Training Partner e al Google Cloud Partner Network.