VEGA TRAININGFormazione IT ufficiale e certificataChiama · 800 177 596
Corsi Cisco/CCNP Security/Cisco SDSI
Corso Cisco ufficialeLive con docenteSecurity lab

Corso Cisco SDSI

Designing Cisco Security Infrastructure · preparazione all’esame 300-745 SDSI

Progetta infrastrutture Cisco Security coerenti e resilienti traducendo requisiti, rischio, identity, segmentation, firewall, VPN, cloud, visibility e operations in un’architettura verificabile.

Formula intensiva5 giorni
LiveDocente e classe in tempo reale
Esame300-745
Hands-onAttività laboratoriali lungo il percorso

È consigliata la preparazione SCOR o esperienza equivalente su network security, identity, firewall, VPN, cloud e security operations.

CorsoCisco SDSI
Chiama
Corso attivabile su richiesta

Concordiamo insieme la prossima data

Il corso può essere attivato per privati, professionisti, aziende ed enti, senza attendere la pubblicazione di una data a calendario.

Corso attivabile su richiesta

Segnalaci il tuo interesse: verifichiamo disponibilità del docente, formula e prima soluzione utile, senza alcun impegno.

Richiedi l’attivazione
Certificazione Cisco CCNP Security
Certificazione internazionale

Il corso prepara all’esame 300-745 per la certificazione Security Design Specialist

Credential ottenuta con il superamento dell esame 300-745 SDSI.

300-745Esame ufficiale Security Design Specialist
90 minutiDurata indicata dal vendor
Livello certificazioneSpecialist

Il superamento dell’esame consente di ottenere la certificazione Security Design Specialist, nel rispetto dei requisiti previsti dal vendor.

Preparazione completa a 300-745 SDSI.

Risultati di apprendimento

Competenze operative sviluppate durante il corso

Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.

01

Raccogliere requisiti, vincoli e rischio.

02

Progettare segmentation, identity e secure access.

03

Integrare firewall, VPN, cloud, endpoint e content security.

04

Definire visibility, logging, response e automazione.

05

Valutare resilienza, operation e governance.

È il corso giusto per te se

Devi progettare l’architettura di sicurezza prima di scegliere i componenti

  • lavori come security architect, consultant o senior engineer;
  • devi trasformare requisiti e rischio in controlli;
  • vuoi integrare identity, segmentation, firewall, VPN, cloud e visibility;
  • devi valutare resilienza e operations;
  • vuoi prepararti all’esame 300-745 SDSI.
Requisiti consigliati

SCOR o esperienza equivalente sono la base consigliata

Il corso presuppone conoscenza di networking, threat model, identity, firewall, VPN, cloud, endpoint, content security, visibility e automation.

Si consiglia la frequenza del seguente corso come prerequisito:

Verifica l’idoneità con il nostro team
Formazione realmente live

Spiegazione, configurazione e troubleshooting in diretta

Il docente sviluppa gli scenari con la classe, osserva i risultati e collega ogni attività alla logica di progettazione e verifica. Le domande vengono affrontate mentre gli strumenti sono in esecuzione.

Le eventuali registrazioni vengono confermate per la singola edizione e non sostituiscono la relazione con il docente.

Docente in diretta

Spiegazione e correzione nel momento in cui emerge il problema.

Scenari coerenti

Gli argomenti vengono collegati in un percorso operativo unitario.

Metodo verificabile

Ogni modifica viene seguita da controlli sullo stato e sui risultati.

Confronto tecnico

Le scelte vengono motivate rispetto ad alternative e vincoli reali.
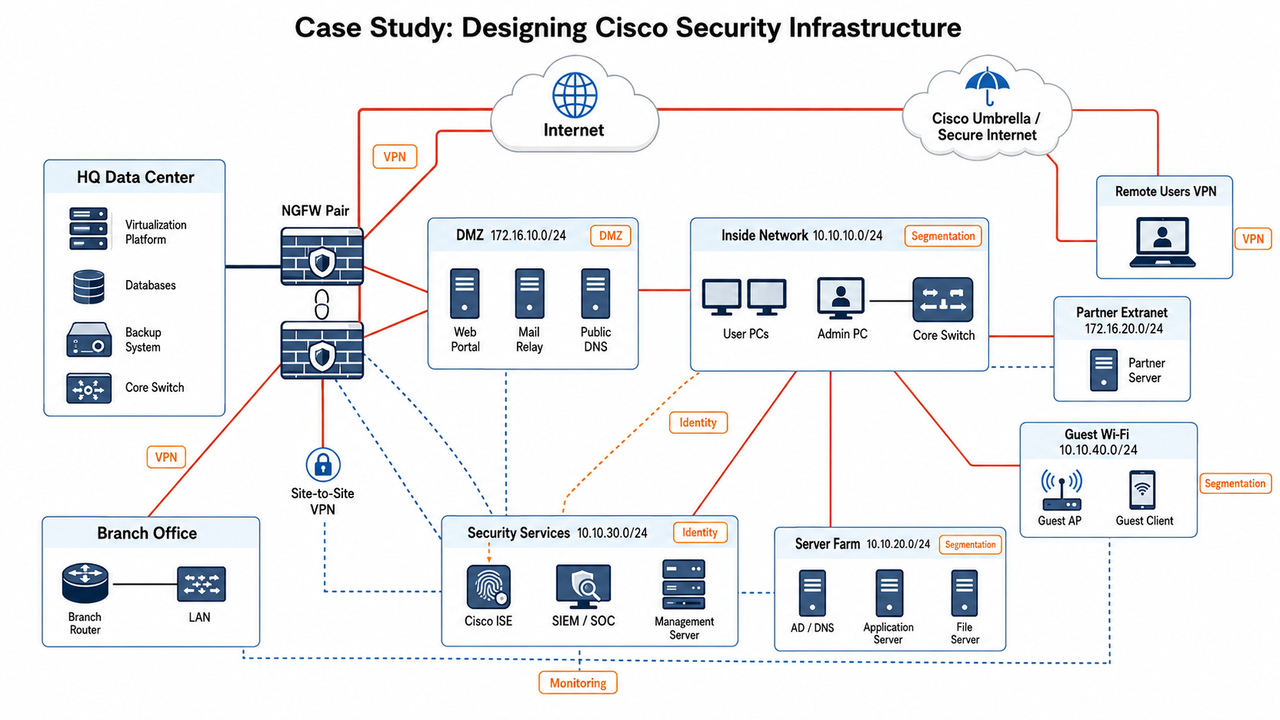
LAboratorio Corso Cisco SDSI

Uno degli scenari con cui il corsista si confronterà durante il percorso.

Laboratorio operativo

Dal rischio a un security design difendibile

I partecipanti devono motivare controlli, integrazioni, resilienza e operation, documentando trade-off e criteri di accettazione.

RequirementsRischio, vincoli e criteri misurabili.
ArchitectureIdentity, segmentation, firewall, VPN e cloud.
ResilienceFailure domain, HA e recovery.
GovernanceOperation, logging e design review.

Le attività di laboratorio aiutano a trasformare configurazioni e concetti in competenze operative. L’accesso H24 viene indicato quando previsto dal corso o dalla singola edizione.

Formula intensiva

Un percorso concentrato e intensivo

Una formula intensiva che unisce spiegazioni del docente, attività pratiche e verifica dei risultati.

Formula intensiva5 giorni

5 giornate consecutive dedicate a contenuti, configurazione, verifica e troubleshooting.

  • immersione tecnica
  • laboratori concatenati
  • progressione serrata
  • verifica finale
Cosa include il percorso

Tutto ciò che serve per frequentare con sicurezza

Lezioni live, attività pratiche e assistenza durante il percorso. Ecco le risorse previste per allenare le competenze con il supporto del docente.

Lezioni live e interattive

Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.

Docenti qualificati

Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.

Laboratori pratici

Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.

Supporto tecnico

Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.

Materiali didattici

Documentazione, esercitazioni e risorse previste dallo specifico percorso.

Calendario tutelato

Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.

Preparazione alla certificazione

Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.

Attestato finale

Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.

Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37

FacultyCiscoVega Training

Competenza tecnica e capacità didattica

I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.

Programma completo, organizzato per aree

Prima una visione d’insieme, poi tutto il dettaglio

Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.

Metodologia, framework, rischio e compliance
Identity, accesso e segmentazione
Infrastruttura di rete, VPN e piani di controllo
Firewall, intrusion prevention e sicurezza applicativa
Cloud, workload e applicazioni moderne
Visibility, SOC e incident response
DevSecOps, automazione, AI e tecnologie emergenti
Attività laboratoriali
Metodologia, framework, rischio e compliance
  • Raccolta di requisiti di business, requisiti tecnici, vincoli e criteri di accettazione
  • Principi di defense-in-depth, riservatezza, integrità, disponibilità e Zero Trust
  • Cisco SAFE e NIST SP 800-37 come riferimenti per il security design
  • Valutazione del rischio, trust boundary, control objective e threat model
  • Compliance, governance e mappatura dei controlli rispetto agli obblighi applicabili
  • High-level design, low-level design, documentazione e motivazione delle scelte
  • Scalabilità, manutenibilità, resilienza e bilanciamento tra sicurezza e operatività
  • Evoluzione dell’architettura sulla base di nuove minacce, incidenti e lessons learned
Identity, accesso e segmentazione
  • Identity architecture, autenticazione multifattore, passwordless e continuous trust
  • Controllo degli accessi con IEEE 802.1X, MAB e web authentication
  • Policy basate su identità, ruolo, dispositivo, postura e contesto operativo
  • Zero Trust e secure access per utenti ibridi, SaaS, IoT e ambienti distribuiti
  • Segmentazione di rete, TrustSec, microsegmentazione e separazione dei domini di fiducia
  • Protezione degli accessi privilegiati e delle operazioni amministrative
  • Endpoint posture, device trust e integrazione tra identità e sicurezza del dispositivo
  • Progettazione di controlli coerenti per utenti, endpoint, applicazioni e workload
Infrastruttura di rete, VPN e piani di controllo
  • Sicurezza delle connessioni WAN, delle sedi remote e delle architetture ibride
  • VPN site-to-site e remote access per la connettività sicura
  • Confronto e criteri di utilizzo di IPsec, MPLS, GRE e DMVPN
  • Protezione del management plane e degli accessi amministrativi
  • Protezione del control plane e dei protocolli infrastrutturali
  • Management isolation, segmentazione operativa e separazione delle trust boundary
  • High availability, failure domain, disaster recovery e continuità del servizio
  • Controlli per servizi di rete, traffico cifrato e operazioni infrastrutturali affidabili
Firewall, intrusion prevention e sicurezza applicativa
  • Differenze tra firewall tradizionali e Next-Generation Firewall
  • Application visibility, policy enforcement e posizionamento degli NGFW
  • Web Application Firewall e protezione delle applicazioni web
  • Architetture IDS e IPS, tuning, prevenzione e gestione dei falsi positivi
  • Host-based firewall e distributed firewall per endpoint e workload
  • Utilizzo di eBPF e controlli host-level negli ambienti moderni
  • DLP, SSL offloading, SSL decryption e protezione dei dati in transito
  • Application data e flow data a supporto di visibilità, detection e decisioni di sicurezza
Cloud, workload e applicazioni moderne
  • Security design per ambienti cloud, ibridi e multi-cloud
  • Protezione di applicazioni cloud-native e architetture a microservizi
  • Sicurezza di container, orchestrazione e workload virtualizzati
  • Controlli e implicazioni di sicurezza per architetture serverless
  • Segmentazione e microsegmentazione degli ambienti applicativi
  • Protezione di endpoint, email, web, SaaS e dati aziendali
  • Shared responsibility, data protection e integrazione dei controlli cloud
  • Resilienza, scalabilità e osservabilità dei workload distribuiti
Visibility, SOC e incident response
  • Logging, telemetry, alerting ed event correlation
  • Flow visibility, analisi del traffico e identificazione delle anomalie
  • Strumenti SOC per monitoraggio, investigazione e gestione degli eventi
  • Piattaforme SOAR e workflow di risposta orchestrata
  • Incident handling, escalation e coordinamento della risposta
  • Incident response, recovery e continuità operativa
  • Tuning dei controlli e riduzione di rumore e falsi positivi
  • Revisione del security design dopo un incidente e integrazione delle lessons learned
DevSecOps, automazione, AI e tecnologie emergenti
  • DevSecOps e collaborazione tra security, development e operations
  • Security-by-design nel ciclo di vita applicativo e infrastrutturale
  • Controlli automatici di sicurezza nelle pipeline di sviluppo e deployment
  • Infrastructure as Code per configurazioni ripetibili e verificabili
  • API tooling, workflow automatizzati e protezione dei servizi di automazione
  • Container scanning, validazione degli artifact e sicurezza della software supply chain
  • AI e Machine Learning per detection, prioritizzazione, investigazione e response
  • Generative AI, quantum computing, rischi emergenti e relativi controlli di sicurezza
Attività laboratoriali
  • Analizzare requisiti, vincoli, rischio e criteri di accettazione
  • Costruire high-level design e low-level design coerenti
  • Definire identity, accesso, segmentazione e trust boundary
  • Selezionare controlli per rete, applicazioni, cloud e workload
  • Progettare visibility, SOC, incident response e automazione
  • Valutare alta disponibilità, disaster recovery e operational readiness
  • Motivare trade-off, dipendenze, integrazioni e priorità di implementazione
  • Revisionare e difendere il security design attraverso una design review strutturata
Per aziende, enti e team

Crea una design authority security condivisa

Classe privata per uniformare metodologia, documentazione, design review, criteri di accettazione e roadmap.

1 partecipanteOpen class

Inserimento in una data pubblica, con fattura e referente aziendale.

2–8 partecipantiPiano team

Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.

Classe riservataEdizione dedicata

Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCisco.

Domande frequenti

Le informazioni utili prima di richiedere il corso

Il corso prepara all’esame Cisco 300-745 SDSI?

Sì. Il programma segue il perimetro SDSI e prepara all’esame 300-745. L’esame non è incluso e si acquista separatamente.

Quale certificazione si ottiene superando l’esame?

Il superamento conferisce Cisco Certified Specialist – Designing Cisco Security Infrastructure e soddisfa il requisito concentration del percorso CCNP Security.

SDSI è un corso di configurazione o progettazione?

È un corso di progettazione: traduce requisiti, rischio e vincoli in architetture, controlli, integrazioni, criteri di accettazione e decisioni tecniche motivate.

È obbligatorio aver frequentato SCOR?

SCOR non è obbligatorio, ma sono consigliate competenze equivalenti su networking, identity, firewall, VPN, cloud, applicazioni e security operations.

Quali aree tecniche copre il corso?

Comprende Cisco SAFE, NIST SP 800-37, compliance, Zero Trust, segmentazione, VPN, firewall, cloud, SOC, DevSecOps, automazione e AI.

Sono previste attività pratiche?

Sì. Le attività includono analisi dei requisiti, valutazione del rischio, scelta dei controlli, definizione dell’architettura, design review e motivazione dei trade-off.

A chi è rivolto il corso?

È rivolto a security architect, consultant, senior engineer e professionisti che devono progettare o revisionare infrastrutture di sicurezza enterprise.

Quali prerequisiti sono consigliati per partecipare?

È consigliata la preparazione SCOR o esperienza equivalente su network security, identity, firewall, VPN, cloud e security operations.

Parliamo del tuo obiettivo

Richiedi informazioni suCisco SDSI

Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.

Sei un privato o ci contatti da un’azienda?

Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.

Privato / professionista

Informazioni per te

Verifichiamo formula, calendario, investimento e idoneità senza obblighi.