VEGA TRAININGFormazione IT ufficiale e certificataChiama · 800 177 596
Corsi Cisco/CCNP Security/Cisco CCNP Security SISE
Corso Cisco ufficialeLive con docenteSecurity lab

Corso Cisco CCNP Security SISE

Implementing and Configuring Cisco Identity Services Engine · preparazione all’esame 300-715 SISE

Implementa Cisco Identity Services Engine per AAA, 802.1X, profiling, posture, guest, BYOD, TrustSec, policy enforcement e troubleshooting dell’accesso.

Formula intensiva5 giorni
LiveDocente e classe in tempo reale
Esame300-715
Hands-onAttività laboratoriali lungo il percorso

Servono competenze di networking e sicurezza, AAA, 802.1X e servizi di identità. SCOR o esperienza equivalente sono consigliati.

CorsoCisco CCNP Security SISE
Chiama
Scegli la prossima data

Prossime edizioni

Se hai esigenze di frequenza diverse, contattaci: troviamo insieme la formula più adatta.
Formula intensiva · 5 giorniLive online
Certificazione Cisco CCNP Security
Certificazione internazionale

Il corso prepara all’esame 300-715 per la certificazione Identity Management Specialist

Credential ottenuta con il superamento dell esame 300-715 SISE.

300-715Esame ufficiale Identity Management Specialist
90 minutiDurata indicata dal vendor

Il superamento dell’esame consente di ottenere la certificazione Identity Management Specialist, nel rispetto dei requisiti previsti dal vendor.

Preparazione completa a 300-715 SISE.

Risultati di apprendimento

Competenze operative sviluppate durante il corso

Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.

01

Distribuire Cisco ISE in modo resiliente.

02

Configurare AAA, 802.1X, MAB e autorizzazione.

03

Applicare profiling, posture, guest e BYOD.

04

Implementare TrustSec e SGT.

05

Diagnosticare autenticazione, certificati e policy.

È il corso giusto per te se

Devi controllare chi e cosa accede alla rete

  • lavori su network access control;
  • devi progettare policy per utenti, dispositivi e guest;
  • vuoi integrare 802.1X, MAB, profiling e posture;
  • devi usare TrustSec e segmentazione;
  • vuoi prepararti all’esame 300-715 SISE.
Requisiti consigliati

Il corso richiede basi solide di access control

Sono raccomandate conoscenze di TCP/IP, switching, RADIUS, TACACS+, AAA, Active Directory, certificati, 802.1X e sicurezza di rete.

Si consiglia la frequenza del seguente corso come prerequisito:

Verifica l’idoneità con il nostro team
Formazione realmente live

Spiegazione, configurazione e troubleshooting in diretta

Il docente sviluppa gli scenari con la classe, osserva i risultati e collega ogni attività alla logica di progettazione e verifica. Le domande vengono affrontate mentre gli strumenti sono in esecuzione.

Le eventuali registrazioni vengono confermate per la singola edizione e non sostituiscono la relazione con il docente.

Docente in diretta

Spiegazione e correzione nel momento in cui emerge il problema.

Scenari coerenti

Gli argomenti vengono collegati in un percorso operativo unitario.

Metodo verificabile

Ogni modifica viene seguita da controlli sullo stato e sui risultati.

Confronto tecnico

Le scelte vengono motivate rispetto ad alternative e vincoli reali.
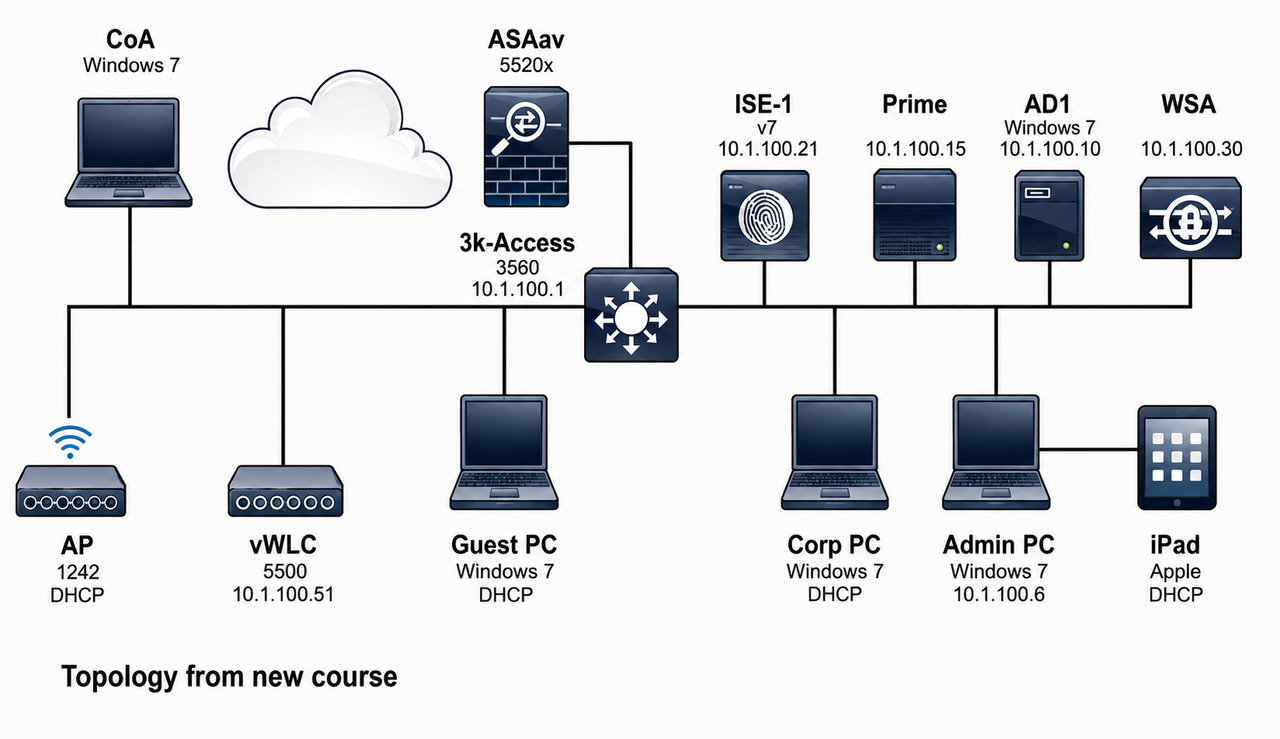
Laboratorio Corso Cisco CCNP Security SISE

Uno degli scenari con cui il corsista si confronterà durante il percorso.

Laboratorio operativo

Identity policy verificata dal tentativo di accesso

Ogni scenario parte da un utente o dispositivo, attraversa autenticazione, profiling e autorizzazione e termina con la verifica della policy.

AAARADIUS, TACACS+, 802.1X, MAB e certificati.
EndpointProfiling, posture, guest e BYOD.
TrustSecSGT e segmentazione.
DiagnosticsLive Logs e troubleshooting.

Le attività di laboratorio aiutano a trasformare configurazioni e concetti in competenze operative. L’accesso H24 viene indicato quando previsto dal corso o dalla singola edizione.

Formula intensiva

Un percorso concentrato e intensivo

Una formula intensiva che unisce spiegazioni del docente, attività pratiche e verifica dei risultati.

Formula intensiva5 giorni

5 giornate consecutive dedicate a contenuti, configurazione, verifica e troubleshooting.

  • immersione tecnica
  • laboratori concatenati
  • progressione serrata
  • verifica finale
Cosa include il percorso

Tutto ciò che serve per frequentare con sicurezza

Lezioni live, attività pratiche e assistenza durante il percorso. Ecco le risorse previste per allenare le competenze con il supporto del docente.

Lezioni live e interattive

Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.

Docenti qualificati

Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.

Laboratori pratici

Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.

Supporto tecnico

Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.

Materiali didattici

Documentazione, esercitazioni e risorse previste dallo specifico percorso.

Calendario tutelato

Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.

Preparazione alla certificazione

Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.

Attestato finale

Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.

Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37

FacultyCiscoVega Training

Competenza tecnica e capacità didattica

I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.

Programma completo, organizzato per aree

Prima una visione d’insieme, poi tutto il dettaglio

Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.

Cisco ISE, architettura e deployment
Network access, 802.1X, MAB e dispositivi di rete
Identity source, policy set e autorizzazione
Guest access e gestione dei portali
BYOD, supplicant provisioning e lifecycle
Endpoint profiling e visibility
Posture, compliance e remediation
TACACS+, TrustSec e amministrazione operativa
Attività laboratoriali
Cisco ISE, architettura e deployment
  • Ruolo di Cisco ISE nelle architetture moderne di identity-based access control
  • Funzioni, casi d’uso e motivazioni progettuali della piattaforma
  • Node persona, servizi distribuiti e modelli di deployment
  • Scalabilità, resilienza e implicazioni delle diverse topologie
  • Licensing, requisiti di piattaforma e pianificazione dell’installazione
  • Installazione su appliance hardware e piattaforme virtuali supportate
  • Configurazione iniziale, DNS, NTP, certificati e parametri di sistema
  • Verifica dell’ambiente, GUI, servizi e stato operativo dei nodi
Network access, 802.1X, MAB e dispositivi di rete
  • Principi, attori e flusso dei messaggi nelle autenticazioni 802.1X
  • Accesso cablato e wireless con controlli basati sull’identità
  • EAP, EAP-TLS, PEAP e TEAP per autenticazioni semplici e concatenate
  • MAC Authentication Bypass e fallback per dispositivi non compatibili
  • Network Access Device, gruppi di dispositivi e parametri RADIUS
  • Onboarding, configurazione e validazione di switch e wireless controller
  • Certificate-based authentication e provisioning dei certificati endpoint
  • Troubleshooting di supplicant, NAD, RADIUS, certificati e sessioni
Identity source, policy set e autorizzazione
  • Identity source interne ed esterne per utenti e dispositivi
  • Integrazione con Microsoft Active Directory e LDAP
  • Identity source sequence, fallback e normalizzazione delle identità
  • Policy set, condizioni, dizionari e ordine di valutazione
  • Authentication policy e gestione dei casi non corrispondenti
  • Authorization policy, Conditions Studio e attributi contestuali
  • Authorization profile, VLAN, dACL, SGT e risultati di accesso
  • Analisi di Live Logs, flussi RADIUS e session context per il troubleshooting
Guest access e gestione dei portali
  • Architettura del guest access e Central Web Authentication
  • Hotspot, self-registration e sponsored guest access
  • Impostazioni globali, credential policy e ciclo di vita degli account
  • Guest type, durata, accesso e gestione delle credenziali
  • Configurazione e personalizzazione dei guest portal
  • Sponsor group, sponsor portal, ruoli e processi di approvazione
  • Policy set e authorization profile per i diversi flussi guest
  • Troubleshooting di redirect, portal certificate, sessioni e autorizzazione
BYOD, supplicant provisioning e lifecycle
  • Architettura BYOD, casi d’uso e strategie di controllo
  • Design a singolo SSID e a doppio SSID per l’onboarding
  • Native Supplicant Provisioning e configurazione dei profili di rete
  • Certificate Provisioning Portal e rilascio dei certificati
  • Policy di autenticazione e autorizzazione durante l’onboarding
  • Registrazione, classificazione e accesso dei dispositivi personali
  • My Devices Portal, revoca dei certificati e deregistrazione
  • Troubleshooting di provisioning, certificati, portali e accesso finale
Endpoint profiling e visibility
  • Architettura del profiling e classificazione degli endpoint
  • Profiler service, feed service e componenti di raccolta
  • Probes, device sensor e fonti dati disponibili
  • Enrichment mediante pxGrid e informazioni provenienti da sistemi esterni
  • Profiling policy, condizioni, gerarchie e livelli di certezza
  • Logical profile e utilizzo della classificazione nelle authorization policy
  • Design scalabile delle probe e integrazione con i dispositivi di rete
  • Dashboard, report, tuning e troubleshooting della classificazione
Posture, compliance e remediation
  • Architettura dei posture service e casi d’uso aziendali
  • Agent, modalità operative e flusso completo della valutazione
  • Posture update, client provisioning e distribuzione delle risorse
  • Cisco Secure Client e componenti per la verifica della conformità
  • Posture condition, requirement, remediation e policy
  • Accesso compliant, non compliant e unknown con autorizzazioni differenziate
  • Simulazione e verifica di differenti scenari endpoint
  • Analisi degli esiti, report, remediation e troubleshooting delle sessioni
TACACS+, TrustSec e amministrazione operativa
  • AAA amministrativo e confronto operativo tra TACACS+ e RADIUS
  • Device administration, policy set e autenticazione degli amministratori
  • TACACS+ profile, command set e autorizzazione granulare dei comandi
  • Onboarding dei dispositivi e design scalabile del device administration
  • Architettura Cisco TrustSec, Security Group Tag e policy matrix
  • Classificazione SGT, SXP propagation e tag-based policy enforcement
  • Backup, restore, certificate management, patching e upgrade strutturati
  • Secure Syslog, reporting e troubleshooting end-to-end dell’ambiente ISE
Attività laboratoriali
  • AAA: RADIUS, TACACS+, 802.1X, MAB e certificati.
  • Endpoint: Profiling, posture, guest e BYOD.
  • TrustSec: SGT e segmentazione.
  • Diagnostics: Live Logs e troubleshooting.
Per aziende, enti e team

Uniforma le policy di accesso e identità

Classe privata per condividere architettura, policy set, onboarding, segmentazione e troubleshooting.

1 partecipanteOpen class

Inserimento in una data pubblica, con fattura e referente aziendale.

2–8 partecipantiPiano team

Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.

Classe riservataEdizione dedicata

Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCisco.

Domande frequenti

Le informazioni utili prima di richiedere il corso

Il corso prepara all’esame Cisco 300-715 SISE?

Sì. Copre architettura ISE, policy, 802.1X, MAB, guest, BYOD, profiling, posture, TACACS+, TrustSec, amministrazione e troubleshooting.

Qual è lo stato dell’esame 300-715 SISE?

Il codice resta 300-715; Cisco lancerà SISE v1.2 il 27 agosto 2026, allineato a ISE 3.4 e 3.5.

Quale certificazione si ottiene superando l’esame?

Il superamento conferisce Cisco Certified Specialist – Security Identity Management Implementation e soddisfa il requisito concentration del percorso CCNP Security.

Quanti Continuing Education credits riconosce il corso?

Cisco riconosce 32 Continuing Education credits per il completamento del corso ufficiale, secondo le condizioni del programma di ricertificazione.

Sono previsti prerequisiti formali?

No. Cisco consiglia familiarità con IOS CLI, Cisco Secure Client, Microsoft Windows e 802.1X; SCOR fornisce la preparazione raccomandata.

Il corso tratta guest access e BYOD?

Sì. Include hotspot, self-registration, sponsored guest, portali, Native Supplicant Provisioning, certificati, My Devices Portal e lifecycle dei dispositivi.

Sono inclusi profiling, posture e TrustSec?

Sì. Il programma comprende probe, pxGrid, logical profile, compliance, remediation, Security Group Tag, SXP e policy basate sui tag.

Quali prerequisiti sono consigliati per partecipare?

Servono competenze di networking e sicurezza, AAA, 802.1X e servizi di identità. SCOR o esperienza equivalente sono consigliati.

Parliamo del tuo obiettivo

Richiedi informazioni suCisco CCNP Security SISE

Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.

Sei un privato o ci contatti da un’azienda?

Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.

Privato / professionista

Informazioni per te

Verifichiamo formula, calendario, investimento e idoneità senza obblighi.