VEGA TRAININGFormazione IT ufficiale e certificataChiama · 800 177 596
Corsi Cisco/CCNP Security/Cisco CCNP Security SFWIPA
Corso Cisco ufficialeLive con docenteSecurity lab

Corso Cisco CCNP Security SFWIPA

Securing Networks with Cisco Firepower Next-Generation IPS · preparazione all’esame 300-710 SNCF

Approfondisci intrusion prevention e advanced threat protection su Cisco Secure Firewall: analisi del traffico, Snort, intrusion policy, tuning, file e malware control, event investigation e troubleshooting.

Formula intensiva5 giorni
LiveDocente e classe in tempo reale
Esame300-710
Hands-onAttività laboratoriali lungo il percorso

È consigliato aver completato SFWIPF o possedere esperienza equivalente con Threat Defense e Management Center.

CorsoCisco CCNP Security SFWIPA
Chiama
Corso attivabile su richiesta

Concordiamo insieme la prossima data

Il corso può essere attivato per privati, professionisti, aziende ed enti, senza attendere la pubblicazione di una data a calendario.

Corso attivabile su richiesta

Segnalaci il tuo interesse: verifichiamo disponibilità del docente, formula e prima soluzione utile, senza alcun impegno.

Richiedi l’attivazione
Certificazione Cisco CCNP Security
Certificazione internazionale

Il corso copre parzialmente i contenuti dell’esame 300-710 per la certificazione Secure Firewall Specialist

Credential ottenuta con il superamento dell esame 300-710 SNCF.

300-710Esame ufficiale Secure Firewall Specialist
90 minutiDurata indicata dal vendor

Il superamento dell’esame consente di ottenere la certificazione Secure Firewall Specialist, nel rispetto dei requisiti previsti dal vendor.

Approfondimento NGIPS che contribuisce alla preparazione a 300-710 SNCF.

Risultati di apprendimento

Competenze operative sviluppate durante il corso

Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.

01

Progettare e ottimizzare intrusion policy.

02

Comprendere Snort e la valutazione delle regole.

03

Configurare variabili, suppression e thresholding.

04

Integrare file, malware e security intelligence.

05

Investigate eventi e validare le mitigazioni.

È il corso giusto per te se

Devi rendere efficace l’intrusion prevention, non soltanto abilitarla

  • gestisci IPS e threat policy;
  • devi ridurre falsi positivi senza perdere copertura;
  • vuoi comprendere regole Snort, variabili e inheritance;
  • devi investigare eventi, file e malware;
  • vuoi consolidare la preparazione all’esame 300-710 SNCF.
Requisiti consigliati

SFWIPF o esperienza equivalente sono la base consigliata

Il corso presuppone autonomia su deployment, access control, NAT, routing, logging e gestione delle policy su Secure Firewall.

Si consiglia la frequenza del seguente corso come prerequisito:

Verifica l’idoneità con il nostro team
Formazione realmente live

Spiegazione, configurazione e troubleshooting in diretta

Il docente sviluppa gli scenari con la classe, osserva i risultati e collega ogni attività alla logica di progettazione e verifica. Le domande vengono affrontate mentre gli strumenti sono in esecuzione.

Le eventuali registrazioni vengono confermate per la singola edizione e non sostituiscono la relazione con il docente.

Docente in diretta

Spiegazione e correzione nel momento in cui emerge il problema.

Scenari coerenti

Gli argomenti vengono collegati in un percorso operativo unitario.

Metodo verificabile

Ogni modifica viene seguita da controlli sullo stato e sui risultati.

Confronto tecnico

Le scelte vengono motivate rispetto ad alternative e vincoli reali.
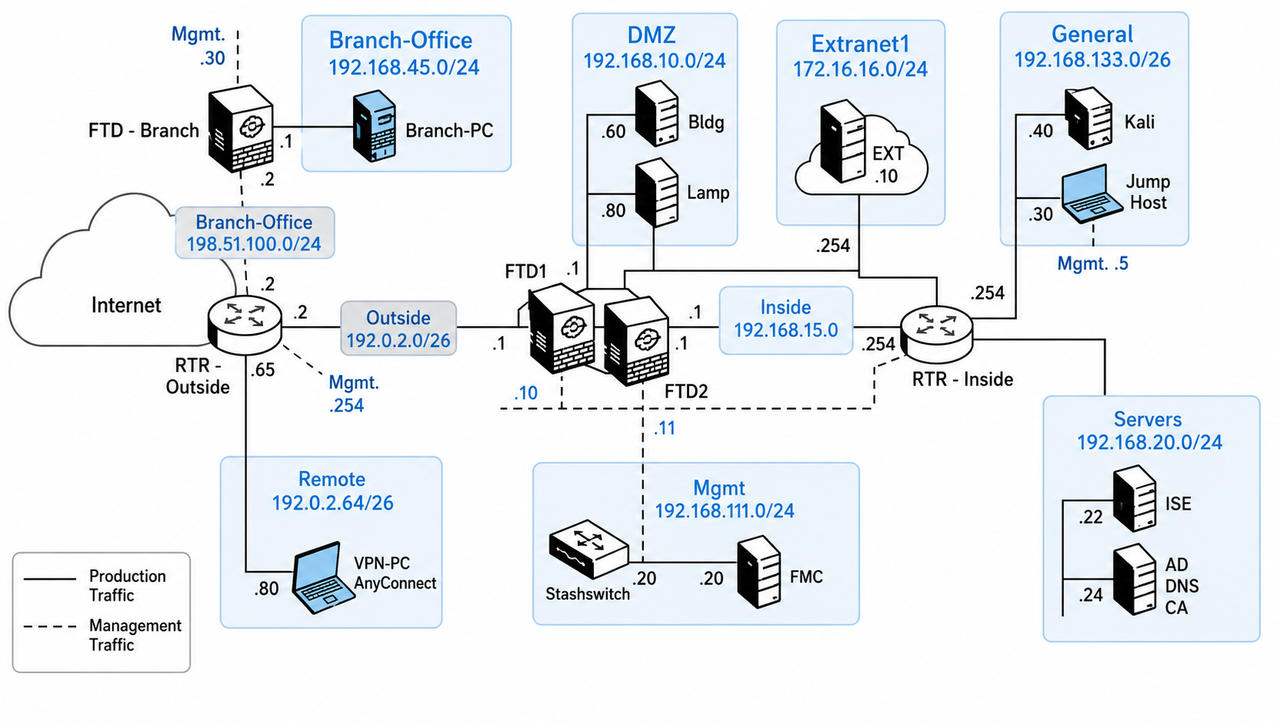
Laboratorio Corso Cisco CCNP Security SFWIPF SFWIPA

Uno degli scenari con cui il corsista si confronterà durante il percorso.

Laboratorio operativo

Tuning NGIPS basato su evidenze

Le attività partono da traffico ed eventi, applicano modifiche controllate e verificano impatto, copertura e falsi positivi.

SnortRegole, variabili e ispezione.
TuningSuppression, thresholding e ottimizzazione.
ThreatFile, malware e intelligence.
InvestigationEventi, capture e contesto.

Le attività di laboratorio aiutano a trasformare configurazioni e concetti in competenze operative. L’accesso H24 viene indicato quando previsto dal corso o dalla singola edizione.

Formula intensiva

Un percorso concentrato e intensivo

Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.

Formula intensiva5 giorni

5 giornate consecutive dedicate a contenuti, configurazione, verifica e troubleshooting.

  • immersione tecnica
  • laboratori concatenati
  • progressione serrata
  • verifica finale
Cosa include il percorso

Tutto ciò che serve per frequentare con sicurezza

Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.

Lezioni live e interattive

Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.

Docenti qualificati

Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.

Laboratori pratici

Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.

Supporto tecnico

Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.

Materiali didattici

Documentazione, esercitazioni e risorse previste dallo specifico percorso.

Calendario tutelato

Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.

Preparazione alla certificazione

Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.

Attestato finale

Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.

Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37

FacultyCiscoVega Training

Competenza tecnica e capacità didattica

I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.

Programma completo, organizzato per aree

Prima una visione d’insieme, poi tutto il dettaglio

Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.

Cisco Secure Firewall Threat Defense avanzato
Deployment avanzato e impostazioni di sistema
Routing dinamico e NAT avanzato
SSL decryption e identity-based policy
Remote Access VPN e Site-to-Site VPN
Intrusion prevention e access control avanzato
Event management, integrazioni e automazione
Migrazione ASA e troubleshooting end-to-end
Attività laboratoriali
Cisco Secure Firewall Threat Defense avanzato
  • Architettura Cisco Secure Firewall Threat Defense e componenti della soluzione
  • Ruolo di Secure Firewall Management Center nella gestione centralizzata
  • Casi d’uso data center firewall e Internet Edge firewall
  • Modelli di deployment fisici, virtuali e ad alta disponibilità
  • Flusso del traffico, ordine di valutazione e decisioni di policy
  • Licensing, registrazione, health monitoring e stato dei dispositivi
  • Gestione delle modifiche, deployment controllato e rollback
  • Verifica operativa dell’ambiente e troubleshooting iniziale
Deployment avanzato e impostazioni di sistema
  • Advanced deployment options per scenari complessi e distribuiti
  • Interfacce routed, switched, subinterface e zone di sicurezza
  • Inline set, passive interface e modalità di ispezione
  • Virtual routing, segmentazione e separazione dei domini di traffico
  • Platform settings, DNS, NTP, logging e parametri globali
  • Gestione di oggetti, gruppi, variabili e configurazioni riutilizzabili
  • Alta disponibilità, failover e verifica della sincronizzazione
  • Troubleshooting di registrazione, comunicazione e stato del deployment
Routing dinamico e NAT avanzato
  • Routing statico e criteri di selezione del percorso
  • OSPF su Cisco Secure Firewall Threat Defense
  • BGP e integrazione con architetture enterprise e data center
  • Redistribuzione, route filtering e controllo della convergenza
  • Auto NAT, Manual NAT e ordine di valutazione delle regole
  • Twice NAT, identity NAT e policy NAT per scenari complessi
  • NAT con VPN, pubblicazione dei servizi e traffico asimmetrico
  • Troubleshooting di routing, NAT, connessioni e packet flow
SSL decryption e identity-based policy
  • Architettura SSL decryption e casi d’uso per il traffico cifrato
  • Certificati, trust chain, authority e gestione delle chiavi
  • SSL policy, regole di decryption, bypass e block
  • Controlli su protocolli, cipher suite, errori e traffico non decrittabile
  • Identity policy e mapping tra utenti, gruppi e connessioni
  • Integrazione con directory, passive authentication e captive portal
  • Access Control Policy basate sull’identità e sugli attributi contestuali
  • Troubleshooting di certificati, decryption, identity mapping e policy
Remote Access VPN e Site-to-Site VPN
  • Architettura Remote Access VPN su Cisco Secure Firewall Threat Defense
  • Cisco Secure Client, profili, address pool e policy di accesso
  • Autenticazione, certificati, AAA e integrazione con identity provider
  • Split tunneling, group policy e controllo del traffico remoto
  • Site-to-Site IPsec VPN e definizione delle crypto policy
  • IKEv1, IKEv2, tunnel group e gestione delle chiavi
  • VPN con NAT, routing dinamico e scenari multi-peer
  • Troubleshooting di negoziazione, routing, cifratura e accesso applicativo
Intrusion prevention e access control avanzato
  • Access Control Policy avanzate, prefilter e regole contestuali
  • Network Analysis Policy e normalizzazione del traffico
  • Snort rules, variabili, categorie e ordine di valutazione
  • Intrusion policy, inheritance, recommendation e tuning controllato
  • Suppression, thresholding e rate filtering degli eventi
  • File policy, malware inspection e Security Intelligence
  • Custom detection, eccezioni e riduzione dei falsi positivi
  • Validazione della copertura e troubleshooting delle policy di ispezione
Event management, integrazioni e automazione
  • Advanced event management e workflow di analisi degli eventi
  • Correlazione tra connection, intrusion, file e malware events
  • Packet capture, contextual data e investigazione delle sessioni
  • Integrazioni con piattaforme Cisco e sistemi di terze parti
  • Syslog, eStreamer, SIEM e condivisione della telemetria
  • REST API, autenticazione e struttura delle risorse disponibili
  • Automazione di configurazione, verifica e operazioni ripetitive
  • Controllo degli errori, idempotenza e validazione delle modifiche via API
Migrazione ASA e troubleshooting end-to-end
  • Strategia di migrazione da Cisco Secure Firewall ASA a Threat Defense
  • Analisi preliminare della configurazione e compatibilità delle funzionalità
  • Utilizzo degli strumenti di migrazione e gestione delle conversioni
  • Validazione di interfacce, oggetti, NAT, ACL, routing e VPN migrati
  • Advanced traffic flow analysis e strumenti diagnostici disponibili
  • Packet tracer, capture, connection table e analisi delle decisioni
  • Troubleshooting integrato di routing, NAT, SSL, VPN, identity e IPS
  • Piano di test, verifica post-migrazione e criteri di rollback
Attività laboratoriali
  • Snort: Regole, variabili e ispezione.
  • Tuning: Suppression, thresholding e ottimizzazione.
  • Threat: File, malware e intelligence.
  • Investigation: Eventi, capture e contesto.
Per aziende, enti e team

Riduci rumore e rischio nelle policy IPS del team

Classe dedicata per condividere criteri di tuning, eccezioni, investigazione e validazione delle policy NGIPS.

1 partecipanteOpen class

Inserimento in una data pubblica, con fattura e referente aziendale.

2–8 partecipantiPiano team

Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.

Classe riservataEdizione dedicata

Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCisco.

Domande frequenti

Le informazioni utili prima di richiedere il corso

Il corso prepara all’esame Cisco 300-710 SNCF?

Sì. Copre deployment avanzato, routing, NAT, SSL decryption, VPN, identity policy, IPS, integrazioni, API, migrazione ASA e troubleshooting.

Quale certificazione si ottiene superando l’esame?

Il superamento conferisce Cisco Certified Specialist – Securing Networks with Cisco Firewalls e soddisfa il requisito concentration del percorso CCNP Security.

Quanti Continuing Education credits riconosce il corso?

Cisco riconosce 40 Continuing Education credits per il completamento del corso ufficiale, secondo le condizioni del programma di ricertificazione.

È consigliato frequentare prima SFWIPF?

Sì. Cisco raccomanda basi TCP/IP, routing e familiarità con i contenuti fondamentali di Secure Firewall trattati nel corso SFWIPF.

Il corso tratta sia Remote Access sia Site-to-Site VPN?

Sì. Include Cisco Secure Client, autenticazione, policy, split tunneling, IKE, IPsec, routing, NAT e troubleshooting delle due architetture.

Sono inclusi SSL decryption e identity-based policy?

Sì. Il programma comprende certificati, SSL policy, eccezioni, passive authentication, captive portal e access control basato sull’identità.

Il corso include automazione e API?

Sì. Vengono trattate REST API, autenticazione, risorse, automazione delle configurazioni, verifiche operative e gestione controllata degli errori.

Sono previste migrazione ASA e attività di troubleshooting?

Sì. Il corso affronta migrazione, validazione, packet flow, capture, packet tracer e diagnosi integrata di routing, NAT, VPN, SSL e IPS.

Parliamo del tuo obiettivo

Richiedi informazioni suCisco CCNP Security SFWIPA

Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.

Sei un privato o ci contatti da un’azienda?

Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.

Privato / professionista

Informazioni per te

Verifichiamo formula, calendario, investimento e idoneità senza obblighi.