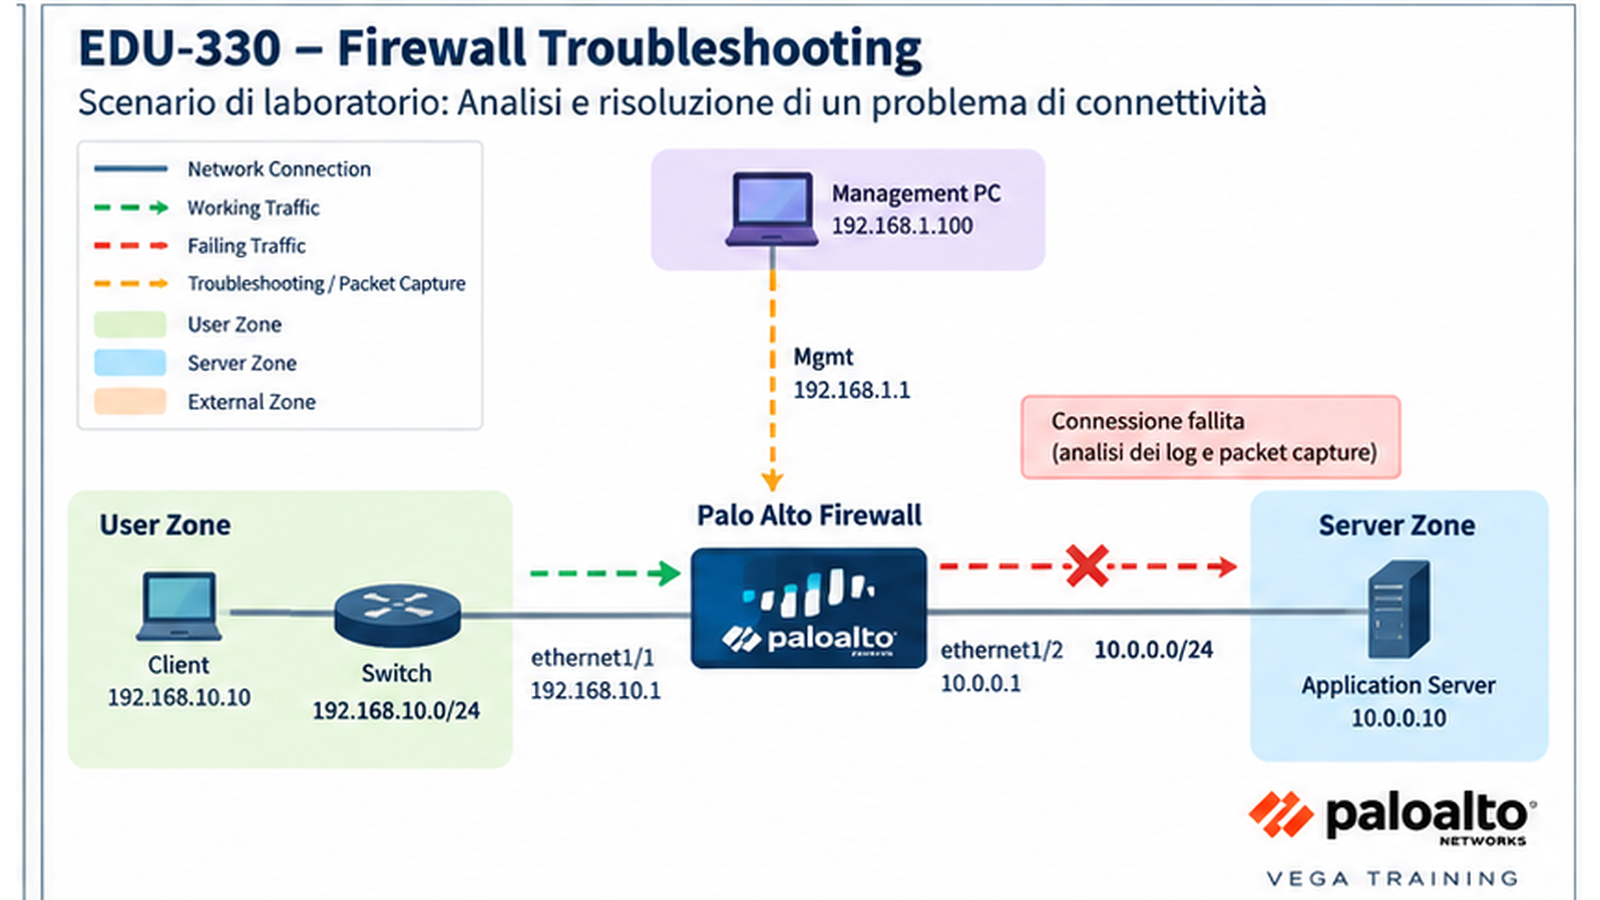
Quando un firewall blocca un flusso, il rischio maggiore è modificare regole per tentativi. EDU-330 insegna invece un metodo di isolamento: definire il sintomo, individuare la fase del packet flow, raccogliere catture e log e confrontare il comportamento osservato con configurazione e policy.
In breve: destinatari, livello e obiettivo
- Corso di riferimento: Palo Alto Firewall Troubleshooting – EDU-330.
- A chi serve: Per amministratori PAN-OS, network/security engineer e tecnici di supporto avanzato. È consigliata esperienza con firewall Palo Alto e networking.
- Programma: competenze, scenari e argomenti pubblicati del corso, senza presupporre esame o voucher compresi.
- Calendario e modalità: la fonte aggiornata è la scheda completa del corso Palo Alto Firewall Troubleshooting – EDU-330; una data proposta non equivale a una partenza confermata.
Perché queste competenze sono importanti nel lavoro
Un utente GlobalProtect si connette alla VPN ma non accede al servizio. Il tunnel da solo non prova la raggiungibilità end-to-end: vanno verificati identità, instradamento, policy, NAT, DNS, session table e risposte del server. La correzione deve essere confermata dal traffico, non dall'assenza di errori nella GUI.
Le competenze chiave da padroneggiare
- Packet flow, session lifecycle e logica delle policy.
- Strumenti diagnostici PAN-OS, log e raccolta di evidenze.
- Packet capture e analisi della causa di una sessione persa.
- Problematiche NAT, routing, User-ID e sicurezza.
- Decryption e servizi di ispezione.
- GlobalProtect, diagnosi VPN e troubleshooting end-to-end.
Programma tecnico: gli argomenti spiegati per area
Le aree seguenti derivano dal programma corrente pubblicato per il corso: aiutano a leggere le competenze nel loro contesto, prima di scegliere una specifica edizione.
Tools and Resources
- Strumenti e risorse per il troubleshooting del firewall
- Uso operativo delle informazioni diagnostiche disponibili
- Impostazione di un metodo di analisi ripetibile prima di intervenire sulla configurazione
Flow Logic
- Lettura della logica di attraversamento del traffico
- Individuazione del punto del flusso in cui si manifesta il problema
- Correlazione tra forwarding, policy e comportamento osservato
Packet Captures e Packet-Diagnostics Logs
- Packet Captures
- Packet-Diagnostics Logs
- Raccolta e interpretazione delle evidenze di traffico
- Uso combinato delle catture e dei log diagnostici per restringere la causa del problema
Host-Inbound Traffic e Transit Traffic
- Host-Inbound Traffic
- Transit Traffic
- Distinzione tra traffico diretto al firewall e traffico che lo attraversa
- Troubleshooting dei due percorsi con gli strumenti trattati nel corso
System Services
- Analisi dei servizi di sistema coinvolti nel funzionamento del firewall
- Individuazione delle dipendenze operative rilevanti per il troubleshooting
- Verifica del comportamento dei servizi nel contesto del problema osservato
Certificate Management and SSL Decryption
- Gestione dei certificati nel contesto diagnostico
- Troubleshooting della SSL Decryption
- Analisi dei problemi che coinvolgono certificati e traffico cifrato
User-ID e GlobalProtect
- User-ID
- GlobalProtect
- Troubleshooting delle informazioni di identità e degli accessi remoti nel perimetro del corso
- Correlazione tra configurazione, traffico e dati diagnostici disponibili
Support Escalation, RMAs e Next Steps
- Support Escalation and RMAs
- Raccolta delle informazioni utili prima dell'escalation
- Valutazione dei casi che richiedono supporto o sostituzione hardware
- Next Steps
Uno scenario applicativo, dal problema alla verifica
Una connessione VPN è attiva ma l'utente non accede a una risorsa. Occorre distinguere autenticazione, instradamento, policy, NAT e risoluzione DNS.
Un esercizio non è completo quando la modifica viene semplicemente applicata. È necessario definire il risultato atteso, misurare lo stato iniziale, verificare ciò che cambia e conservare le evidenze utili per spiegare l'esito o ripristinare la situazione precedente.
Laboratori e attività pratiche previste dal programma
- Usare CLI, strumenti e risorse di troubleshooting su scenari guidati
- Ricostruire la flow logic per localizzare il punto di errore
- Eseguire packet capture e analizzare packet-diagnostics logs
- Diagnosticare problemi di host-inbound e transit traffic
- Verificare system services coinvolti in un malfunzionamento
- Affrontare problemi di certificate management e SSL decryption
- Analizzare scenari su User-ID e GlobalProtect
Le attività provengono dal programma pubblicato. Ambienti, durata delle esercitazioni, materiali e accessi sono regolati dalla specifica edizione: non devono essere dedotti dalla sola descrizione della guida.
Errori frequenti e scelte da evitare
- Modificare Security Policy senza acquisire prima evidenze diagnostiche.
- Confondere traffico diretto al firewall con traffico transitato.
- Interpretare un packet capture senza ricostruire il percorso della sessione.
- Ignorare certificati e decryption nei problemi HTTPS.
- Richiedere escalation senza log, configurazione e riproducibilità del guasto.
Verifica i prerequisiti prima dell'iscrizione
- Aver completato Firewall Essentials EDU-210 o possedere competenze equivalenti.
- Essere pratici di TCP/IP, routing e security policy.
- Avere esperienza operativa con PAN-OS.
- Saper leggere log di sessione e strumenti CLI.
Se il corso interessa un team aziendale
Un team di sicurezza risponde meglio agli incidenti quando usa un metodo ripetibile di raccolta delle evidenze e di escalation. Ogni correzione deve poter essere spiegata e, se necessario, annullata.
Edizioni, modalità di frequenza e certificazione
Consulta la scheda completa del corso Palo Alto Firewall Troubleshooting – EDU-330 per formule, durata, prezzi, iscrizione e calendario aggiornato. Le edizioni possono essere pianificate, proposte o attivabili su richiesta, con stati distinti.
Verifica contenuti aggiornati, esami e requisiti nella documentazione ufficiale del vendor. La frequenza del corso non conferisce automaticamente un titolo e non implica voucher incluso.
Domande frequenti
Domande frequenti
È un corso introduttivo?
No, è dedicato alla diagnosi operativa e richiede esperienza tecnica.
È lo stesso corso Firewall Essentials?
No, qui la priorità è il troubleshooting.
Si usa il packet capture?
Sì, come strumento chiave nella diagnosi.
La frequenza conferisce una certificazione?
No, esami e credenziali seguono requisiti autonomi.
Perché distinguere host-inbound e transit traffic?
I due flussi seguono percorsi e controlli differenti, quindi richiedono diagnosi mirate.
Quando ricorrere all'escalation del supporto?
Quando le evidenze raccolte isolano un'anomalia che non può essere risolta in sicurezza con gli strumenti disponibili.
<small>Approfondimento editoriale Vega Training basato sul programma del corso e sulle fonti indicate. Gli argomenti e gli esami possono variare nel tempo.</small>