Prossima data: <time datetime="2026-11-17">17 novembre 2026</time>. Per formule, posti e aggiornamenti consulta la scheda del corso.
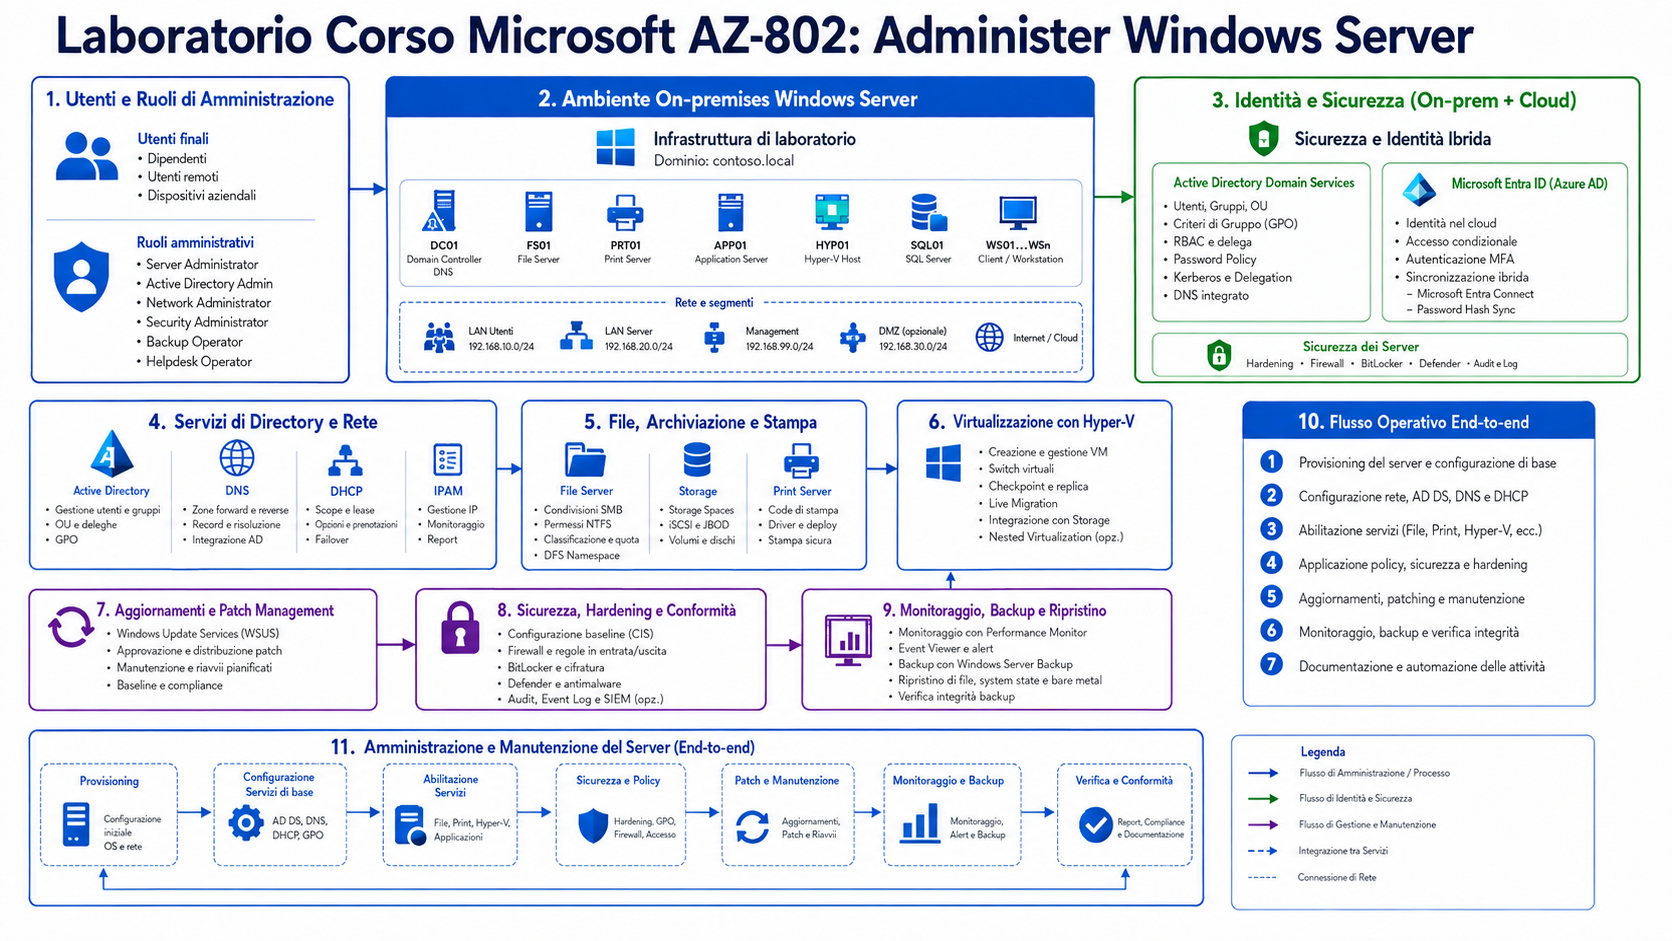
In Windows Server i problemi raramente rispettano i confini di un singolo servizio. Un'autenticazione che fallisce può dipendere dal DNS, una macchina virtuale instabile può nascondere limiti di storage e un aggiornamento mal pianificato può interrompere workload applicativi. AZ-802 va studiato come percorso operativo che collega questi livelli: sapere dove intervenire, che cosa verificare e come documentare le modifiche.
In breve: destinatari, livello e obiettivo
- Corso di riferimento: Microsoft AZ-802 – Administer Windows Server.
- A chi serve: Per system administrator, tecnici Windows Server e team di gestione infrastrutturale. Servono esperienza iniziale con Active Directory, networking, PowerShell e sistemi Microsoft; non è un corso entry-level.
- Programma: approfondimento delle competenze e degli scenari pubblicati per il corso, non un esame conseguibile con la sola frequenza.
- Calendario e durata: consulta scheda completa del corso Microsoft AZ-802 – Administer Windows Server.
Perché queste competenze sono importanti nel lavoro
Immagina una sede con controller di dominio locali, host Hyper-V e server registrati in Azure Arc. Prima di modificare Group Policy o finestre di aggiornamento è necessario misurare impatti sui gruppi di utenti, dipendenze DNS e servizi critici. Il risultato atteso è un piano verificabile, non una semplice configurazione che sembra corretta.
Le competenze chiave da padroneggiare
- AD DS: domain controller, OU, gruppi, Group Policy e integrazione DNS.
- Gestione ibrida: Windows Admin Center, PowerShell, Azure Arc e manutenzione.
- Hyper-V, macchine virtuali e risorse di calcolo.
- Networking locale e ibrido: indirizzamento, risoluzione nomi e connettività.
- Storage, servizi file, condivisioni e resilienza.
- Hardening, monitoraggio, patching e troubleshooting di Windows Server.
Programma tecnico: gli argomenti, spiegati per area
I moduli seguenti riprendono le aree del programma corrente pubblicato nella scheda del corso e le organizzano in una lettura ragionata. Le competenze andrebbero considerate insieme, non come definizioni scollegate.
Distribuire e gestire Active Directory Domain Services
- Architettura AD DS, domain controller e principali componenti
- Distribuzione e gestione di domain controller
- Utenti, gruppi, computer e organizational unit
- Group Policy e gestione centralizzata delle configurazioni
- Servizi di autenticazione, trust e integrazione DNS
- Monitoraggio e troubleshooting di Active Directory
Gestire Windows Server in un ambiente ibrido
- Windows Admin Center e amministrazione moderna dei server
- PowerShell per attività amministrative e automazione
- Onboarding e gestione di server con Azure Arc
- Azure Update Manager e gestione degli aggiornamenti
- Integrazione con servizi Azure per governance e monitoraggio
- Gestione remota e delega amministrativa
Gestire le macchine virtuali
- Ruolo Hyper-V e progettazione dell'ambiente di virtualizzazione
- Creazione e configurazione di VM, switch virtuali e storage
- Checkpoint, replica e disponibilità delle VM
- Distribuzione e gestione di Windows Server su Azure Virtual Machines
- Networking, dischi, estensioni e gestione del ciclo di vita delle VM Azure
Implementare networking locale e ibrido
- Configurazione IP, DNS e servizi di rete Windows Server
- Remote access e connettività sicura
- Routing e integrazione tra reti on-premises e Azure
- Risoluzione dei problemi di connettività e name resolution
- Considerazioni di sicurezza per il traffico ibrido
Gestire storage e file services
- Storage locale, volumi, resilienza e gestione capacità
- File server, share e autorizzazioni NTFS e SMB
- Servizi avanzati per file e storage in ambienti enterprise
- Replica, disponibilità e protezione dei dati
- Integrazione con servizi di storage Azure quando appropriato
Proteggere l'infrastruttura Windows Server
- Principi di hardening e riduzione della superficie di attacco
- Protezione di credenziali, accessi privilegiati e account amministrativi
- Firewall, cifratura e controlli di sicurezza del sistema operativo
- Microsoft Defender for Cloud e posture management per server connessi
- Audit, logging e verifica degli eventi di sicurezza
Monitorare e risolvere problemi degli ambienti Windows Server
- Performance Monitor, Event Viewer e strumenti diagnostici Windows
- Azure Monitor per workload ibridi e cloud
- Raccolta e interpretazione di metriche, log e alert
- Troubleshooting di servizi, rete, storage e autenticazione
- Strategie di patching e manutenzione con Azure Update Manager
Uno scenario applicativo, dal problema alla verifica
Una rete aziendale deve continuare ad autenticare gli utenti durante la gestione di host Hyper-V e sistemi distribuiti: serve leggere insieme DNS, AD DS, rete e aggiornamenti.
Un esercizio utile non termina quando la configurazione è stata inserita o il servizio sembra avviarsi. Occorre definire il risultato atteso, misurare lo stato iniziale, applicare il cambiamento e conservare evidenze che permettano di verificare l'esito o ripristinare una situazione precedente.
Laboratori e attività pratiche previste dal programma
- Distribuire un domain controller e creare struttura OU, utenti, gruppi e una Group Policy
- Collegare e amministrare un Windows Server di laboratorio con Windows Admin Center e Azure Arc
- Creare e configurare una VM Hyper-V e una Azure VM con rete e storage dedicati
- Diagnosticare un problema DNS o di connettività tra segmenti di rete
- Configurare share, autorizzazioni e controllo accessi a un file server
- Applicare una checklist di hardening e verificare gli eventi di sicurezza
- Creare alert e analizzare metriche/log per risolvere un problema di performance
Le attività riportate sopra sono tratte dal programma pubblicato del corso. Ambiente, accesso alle piattaforme, materiali e dotazione della singola edizione si verificano nella scheda: non vanno dedotti dalla sola presenza di un esercizio nella guida.
Errori frequenti e scelte da evitare
- Confondere autenticazione Active Directory e semplice risoluzione DNS.
- Applicare una Group Policy senza verificarne ambito, ereditarietà ed esito sul client.
- Trattare checkpoint Hyper-V e backup applicativi come strumenti equivalenti.
- Avviare patching simultaneo senza verificare dipendenze e continuità di servizio.
- Aprire accessi privilegiati permanenti per comodità invece di controllare delega e audit.
Verifica i prerequisiti prima di iscriverti
- Saper verificare servizi, eventi e DNS su un Windows Server.
- Comprendere utenti, gruppi, OU e permessi AD DS.
- Distinguere VM, host, disco virtuale e replica.
- Avere familiarità con PowerShell e sicurezza degli accessi.
Se il corso interessa un team aziendale
Un team ottiene valore quando adotta procedure comuni per diagnosi, aggiornamenti, gestione identità e ripristino. Questa guida consente di capire quali aree documentare e quali verifiche concordare prima dell'avvio di un progetto ibrido.
Edizioni, modalità di frequenza e certificazione
Prossime edizioni rilevate in VEGAGEST
- Estensiva · dal 17 novembre 2026 al 12 gennaio 2027
- Estensiva · dal 2 febbraio 2027 al 11 marzo 2027
Consulta la scheda completa del corso Microsoft AZ-802 – Administer Windows Server per modalità didattiche, formule, calendario e condizioni aggiornate.
Prima di pianificare un eventuale esame, verifica codici, requisiti e aggiornamenti nella documentazione ufficiale del vendor. La frequenza del corso non equivale al conseguimento di una certificazione e non implica voucher incluso.
Domande frequenti
Domande frequenti
AZ-802 è adatto ai principianti?
No. Presuppone familiarità operativa con Windows Server, identità e rete.
AZ-802 è uguale ai vecchi AZ-800 e AZ-801?
No. Il nuovo programma deve essere confrontato con gli obiettivi Microsoft correnti.
Serve conoscere Azure?
La familiarità con gestione ibrida e Azure aiuta; le basi amministrative restano necessarie.
L'esame è compreso?
Il riferimento alla certificazione non prova che esame o voucher siano inclusi nell'edizione.
Quando ha senso studiare prima Active Directory?
Quando utenti, gruppi, DNS e Group Policy non sono ancora competenze operative: sono fondamenta per le altre attività.
Che cosa verifico dopo un cambiamento in Hyper-V?
Connettività, disponibilità del workload, storage, performance e procedure di ripristino, non soltanto l'accensione della VM.
Quando è prevista la prossima edizione di Microsoft AZ-802?
La prossima data è il 17 novembre 2026. Altre date sono nella sezione Prossime edizioni. Verifica la scheda del corso per il calendario aggiornato.
<small>Approfondimento editoriale Vega Training. Gli argomenti tecnici riflettono il programma descritto nella scheda del corso e possono essere aggiornati dal vendor.</small>