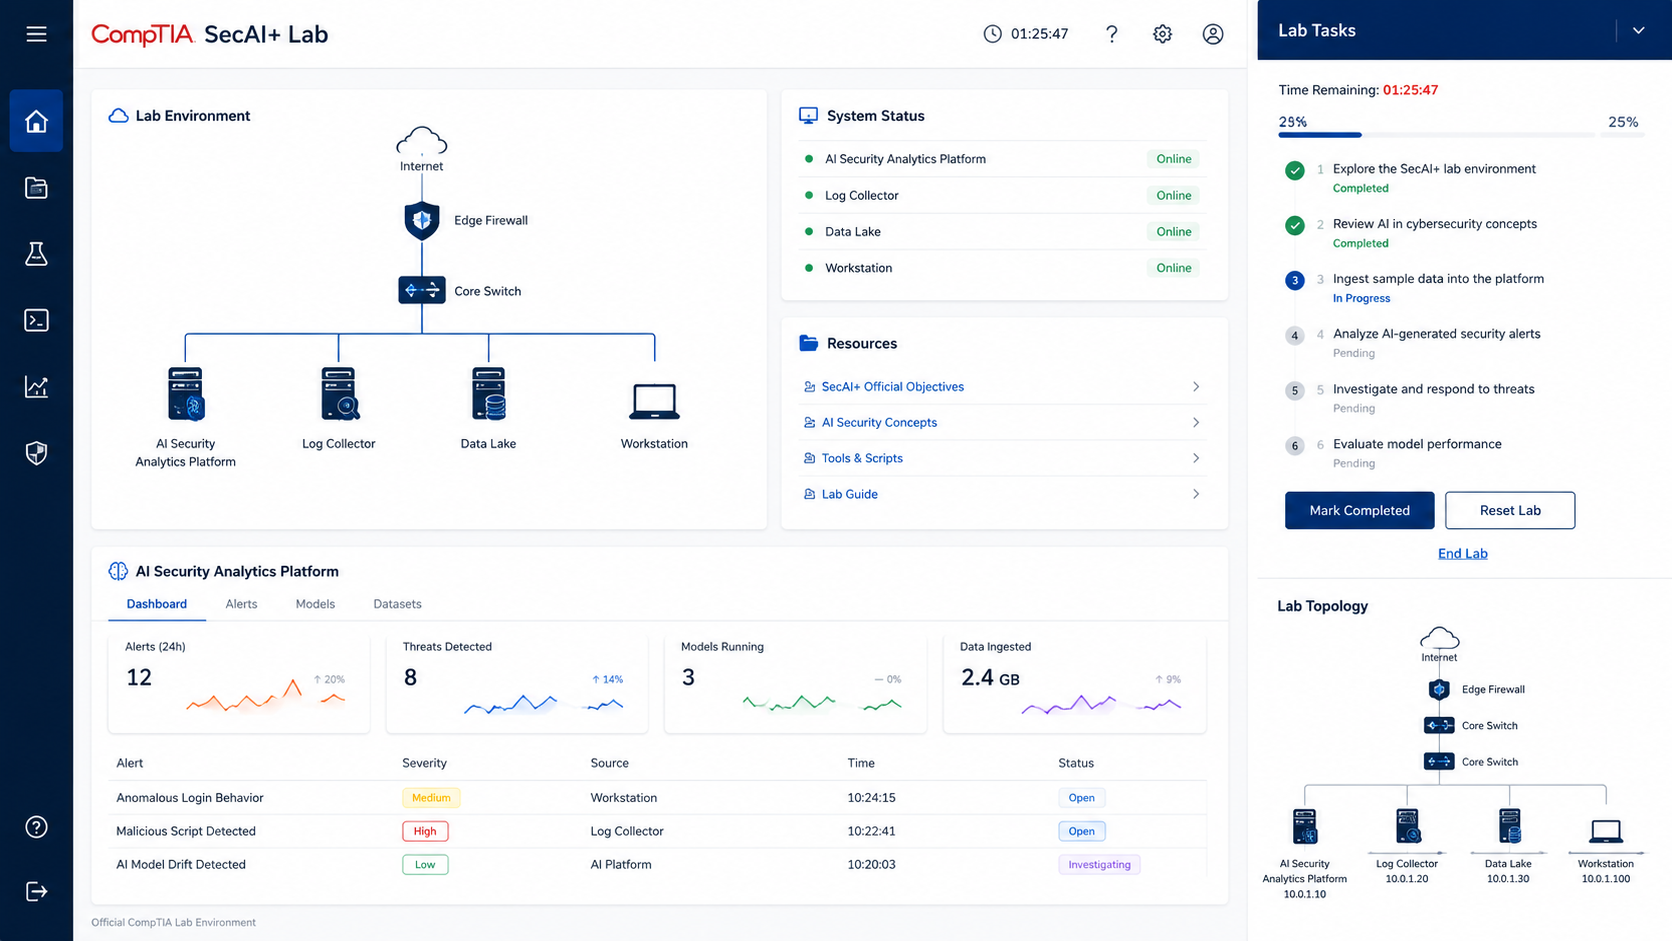
Proteggere l'AI non coincide con usare l'AI per difendersi. Nel primo caso servono controlli sui dati, sui modelli, sugli strumenti degli agenti e sulla superficie d'attacco. Nel secondo occorre stabilire quanto fidarsi di classificazioni, riepiloghi e suggerimenti generati durante le security operations. SecAI+ analizza entrambe le prospettive.
In breve: destinatari, livello e obiettivo
- Corso di riferimento: CompTIA SecAI+.
- A chi serve: Per professionisti cybersecurity, SOC, security engineer e responsabili della protezione di sistemi AI. È consigliata esperienza precedente in sicurezza e concetti di modelli linguistici.
- Programma: competenze, scenari e argomenti pubblicati del corso, senza presupporre esame o voucher compresi.
- Calendario e modalità: la fonte aggiornata è la scheda completa del corso CompTIA SecAI+; una data proposta non equivale a una partenza confermata.
Perché queste competenze sono importanti nel lavoro
Un assistente SOC consulta ticket e log e può proporre interventi. Un documento malevolo contiene istruzioni che tentano di fargli leggere segreti o modificare privilegi. Il sistema deve separare dati non attendibili e istruzioni operative, limitare i tool e richiedere conferme per le azioni sensibili.
Le competenze chiave da padroneggiare
- Threat model di sistemi AI e workflow con LLM.
- Prompt injection, data leakage e manipulation delle istruzioni.
- Controlli, guardrail e protezione di dati e modelli.
- AI-assisted security operations: analisi e triage.
- Validazione di output, logging e monitoring.
- Governance, rischi, responsabilità e incident response AI.
Programma tecnico: gli argomenti spiegati per area
Le aree seguenti derivano dal programma corrente pubblicato per il corso: aiutano a leggere le competenze nel loro contesto, prima di scegliere una specifica edizione.
AI, machine learning e LLM per la cybersecurity
- Supervised e unsupervised learning
- Generative AI e large language models
- Embeddings, vector database e RAG
- Training, inference e model lifecycle
Threat model dei sistemi AI
- AI attack surface
- Adversarial behavior e model abuse
- OWASP guidance per AI/LLM
- MITRE ATLAS e tecniche di attacco AI
Sicurezza di dati, modelli e pipeline
- Data integrity e provenance
- Training data poisoning
- Model artifact protection
- Secure MLOps pipeline
Identity, access e guardrail per AI
- Least privilege per AI services
- Secrets e service identity
- Prompt e tool permission boundaries
- Output filtering e guardrail
Prompt, model e application attacks
- Prompt injection
- Jailbreak e policy bypass
- Sensitive data disclosure
- Model extraction e inference risks
Monitoring, testing e AI red teaming
- AI telemetry e logging
- Behavioral monitoring
- Adversarial testing
- Detection di misuse e anomaly
AI-assisted security operations
- Threat detection con AI
- Alert triage e enrichment
- Malware e phishing analysis
- Analyst copilots e validation umana
Automation e orchestration con AI
- Workflow automation
- Agentic security workflow
- SOAR integration
- Human-in-the-loop e safety controls
AI governance, rischio e compliance
- NIST AI RMF concepts
- EU AI Act context
- Policy e accountability
- Third-party AI risk e model inventory
Privacy, ethics e responsible AI
- Data minimization
- Bias e fairness
- Transparency e explainability
- Privacy e regulatory considerations
Uno scenario applicativo, dal problema alla verifica
Un assistente collegato alla documentazione aziendale riceve contenuti ostili: la protezione deve separare input non fidati, privilegi dell'agente e dati riservati.
Un esercizio non è completo quando la modifica viene semplicemente applicata. È necessario definire il risultato atteso, misurare lo stato iniziale, verificare ciò che cambia e conservare le evidenze utili per spiegare l'esito o ripristinare la situazione precedente.
Laboratori e attività pratiche previste dal programma
- Analizzare un prompt injection
- Proteggere dati e credenziali di un’app AI
- Costruire un workflow di triage assistito da AI
- Monitorare comportamento e output di un modello
- Eseguire una review di rischio e governance AI
Le attività provengono dal programma pubblicato. Ambienti, durata delle esercitazioni, materiali e accessi sono regolati dalla specifica edizione: non devono essere dedotti dalla sola descrizione della guida.
Errori frequenti e scelte da evitare
- Trattare prompt provenienti da documenti come istruzioni fidate.
- Lasciare ad agenti token con privilegi amministrativi permanenti.
- Automatizzare la risposta agli incidenti senza approvazioni.
- Non conservare telemetria e criteri di valutazione degli output.
- Ignorare la provenienza di dataset e artefatti del modello.
Verifica i prerequisiti prima dell'iscrizione
- Conoscere almeno gli elementi centrali della cybersecurity.
- Comprendere identità, autorizzazioni e gestione segreti.
- Avere familiarità con modelli generativi e workflow automatizzati.
- Saper leggere scenari di incidente e valutazione dei rischi.
Se il corso interessa un team aziendale
SOC, AI engineer e security architect devono costruire insieme controlli e procedure. Un team informato sa distinguere ciò che il modello suggerisce da ciò che è effettivamente autorizzato a fare.
Edizioni, modalità di frequenza e certificazione
Consulta la scheda completa del corso CompTIA SecAI+ per formule, durata, prezzi, iscrizione e calendario aggiornato. Le edizioni possono essere pianificate, proposte o attivabili su richiesta, con stati distinti.
Verifica contenuti aggiornati, esami e requisiti nella documentazione ufficiale del vendor. La frequenza del corso non conferisce automaticamente un titolo e non implica voucher incluso.
Domande frequenti
Domande frequenti
SecAI+ è un corso di sviluppo AI?
Il focus è sicurezza, difesa e impiego responsabile dell'AI nelle operazioni.
È per principianti?
Richiede una base cybersecurity.
Cos'è la prompt injection?
Una tecnica che tenta di alterare il comportamento di un sistema AI tramite contenuti non fidati.
Basta frequentare per ottenere la certificazione?
No, è necessario seguire i requisiti ufficiali CompTIA.
Un guardrail basta a bloccare tutte le prompt injection?
No. Servono anche separazione delle fonti non fidate, permessi limitati, verifiche e monitoraggio.
Quando è utile il controllo umano?
Quando un'azione può modificare sistemi, dati o accessi con conseguenze rilevanti.
<small>Approfondimento editoriale Vega Training basato sul programma del corso e sulle fonti indicate. Gli argomenti e gli esami possono variare nel tempo.</small>