VEGA TRAININGFormazione IT ufficiale e certificataChiama · 800 177 596
Corsi Palo Alto Networks/Palo Alto Networks/Firewall Essentials
EDU-210Instructor-ledLaboratorio praticoNetwork Security

Palo Alto Networks Firewall Essentials: Configuration and Management

EDU-210 · Firewall 11.1 · configurazione, policy, Threat Prevention e monitoraggio NGFW

Impara a configurare, gestire e monitorare le funzioni essenziali dei Next-Generation Firewall Palo Alto Networks: impostazioni iniziali, Security e NAT Policy, App-ID, User-ID, Security Profiles, URL Filtering, WildFire, decryption, log e report.

Formula intensiva5 giorni
LiveDocente e classe in tempo reale
Hands-onAttività laboratoriali lungo il percorso

Sono richieste familiarità con routing, switching e indirizzamento IP e una comprensione di base dei concetti di sicurezza; esperienza con IPS, proxy e content filtering è consigliata.
CorsoFirewall Essentials
Chiama
Palo Alto Networks Cybersecurity Academy

Vega Training è Palo Alto Networks Cybersecurity Academy. La formazione live integra programma tecnico, docente e attività pratiche dentro lo stesso ecosistema Palo Alto Networks.

Scopri la Cybersecurity Academy
Preparazione a Palo Alto Networks Certified Next-Generation Firewall Engineer

Il corso sviluppa le competenze tecniche previste dal percorso di certificazione. L’esame resta separato dalla quota del corso, salvo diversa indicazione nell’offerta.

Consulta la certificazione
Corso attivabile su richiesta

Concordiamo insieme la prossima data

Il corso può essere attivato per privati, professionisti, aziende ed enti, senza attendere la pubblicazione di una data a calendario.

Corso attivabile su richiesta

Segnalaci il tuo interesse: verifichiamo disponibilità del docente, formula e prima soluzione utile, senza alcun impegno.

Richiedi l’attivazione
Palo Alto Networks Certified Next Generation Firewall Engineer
Certificazione Specialist Palo Alto Networks

Il corso prepara all’esame Next-Generation Firewall Engineer exam per la certificazione NGFW Engineer

Certificazione Specialist per professionisti che configurano, gestiscono e mantengono Palo Alto Networks Next-Generation Firewall e le relative funzioni di networking, device settings, integrazione e automazione.

Next-Generation Firewall Engineer examEsame ufficiale NGFW Engineer
LivelloSpecialist
PiattaformaNetwork Security

Il superamento dell’esame consente di ottenere la certificazione NGFW Engineer, nel rispetto dei requisiti previsti dal vendor.

Risultati di apprendimento

Competenze operative sviluppate durante il corso

Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.

01

Configurare le impostazioni iniziali del firewall e gestire configurazioni e account amministrativi.

02

Collegare il firewall alle reti di produzione usando Security Zones e controllare i flussi con Security Policy.

03

Creare e gestire NAT Policy e controllare l'uso delle applicazioni con App-ID.

04

Applicare Security Profiles, URL Filtering e WildFire per bloccare minacce note, traffico web inappropriato e minacce sconosciute.

05

Usare User-ID e decryption per estendere il controllo a identità e traffico cifrato nel perimetro trattato dal corso.

06

Individuare informazioni utili attraverso log e report per monitoraggio, verifica e analisi operativa del firewall.

È il corso giusto per te se

Vuoi amministrare un Palo Alto Networks NGFW con metodo operativo

  • sei Security Engineer, Security Administrator, Security Operations Specialist, Security Analyst o support specialist;
  • devi configurare e gestire un firewall Palo Alto Networks in un ambiente di rete reale;
  • vuoi costruire Security Policy e NAT Policy e controllare applicazioni e utenti con App-ID e User-ID;
  • devi applicare Threat Prevention, URL Filtering, WildFire e decryption al traffico gestito dal firewall;
  • vuoi usare log, report e interfaccia web per monitorare il comportamento del Next-Generation Firewall.
Requisiti consigliati

Prerequisiti e livello di ingresso

È richiesta familiarità con routing, switching e IP addressing insieme ai concetti fondamentali di sicurezza. È consigliata esperienza con tecnologie di intrusion prevention, proxy e content filtering. Il corso è introduttivo rispetto al prodotto, non rispetto ai fondamenti di networking.

Verifica l’idoneità con il nostro team
Formazione Palo Alto Networks live

Docente, classe e applicazione pratica in tempo reale

Il corso viene erogato live con docente e calendario. Il programma Palo Alto Networks viene sviluppato con spiegazioni tecniche, dimostrazioni, attività pratiche e spazio per domande e confronto sui problemi che emergono nel lavoro quotidiano.

La struttura resta aderente al corso Palo Alto Networks corrente e viene organizzata per rendere leggibili obiettivi, prerequisiti, attività hands-on e collegamento certificativo.

Docente in diretta

Spiegazione, dimostrazioni, domande e chiarimenti durante il corso.

Classe reale

Ritmo comune, calendario e confronto con gli altri partecipanti.

Programma corrente

Contenuti tecnici costruiti sul perimetro documentato per il singolo corso Palo Alto Networks.

Applicazione pratica

Le aree tecniche vengono consolidate con attività hands-on coerenti con il programma.

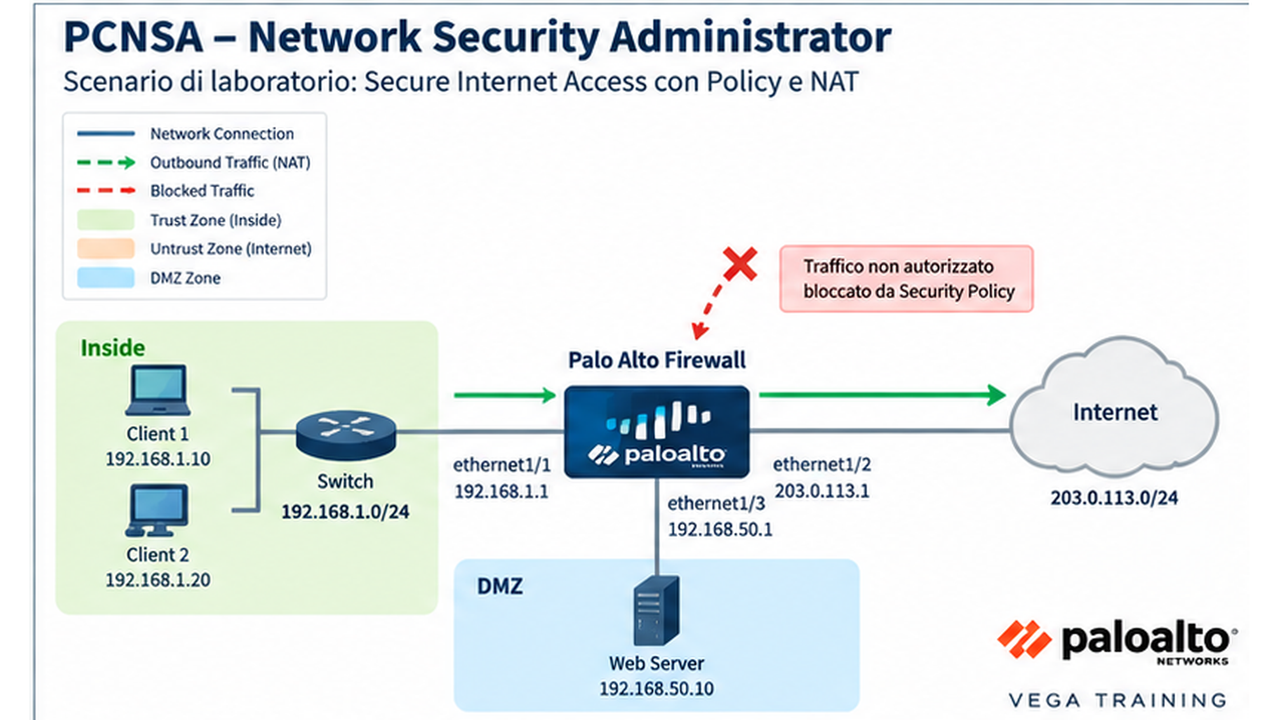
Palo Alto PCNSA Firewall Essentials

Uno scenario pratico coerente con il percorso.

Laboratorio pratico Palo Alto Networks

Configurazione e gestione pratica di un Next-Generation Firewall

Il corso combina lezione e hands-on lab. Le esercitazioni seguono le aree operative del programma: configurazione, gestione, Security e NAT Policy, Threat Prevention, decryption, monitoraggio, log e report.

ConfigurazioneImpostazioni iniziali, configurazioni e account amministrativi lavorati in pratica.
PolicySecurity Zones, Security Policy e NAT Policy applicate ai flussi del firewall.
PrevenzioneApp-ID, User-ID, Security Profiles, URL Filtering, WildFire e decryption nel perimetro didattico.
MonitoraggioLog e report usati per verificare il funzionamento e individuare informazioni operative.

L'ambiente tecnico viene confermato per la specifica edizione, senza promettere topologie, appliance, licenze o componenti non ancora validati.

Formula intensiva

Un percorso concentrato e intensivo

Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.

Formula intensiva5 giorni

Cinque giornate instructor-led dedicate alla configurazione, gestione e monitoraggio del Next-Generation Firewall, con spiegazioni tecniche ed esercitazioni pratiche integrate.

  • 5 giorni
  • EDU-210
  • NGFW
  • hands-on lab
Cosa include il percorso

Tutto ciò che serve per frequentare con sicurezza

Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.

Lezioni live e interattive

Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.

Docenti qualificati

Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.

Laboratori pratici

Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.

Supporto tecnico

Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.

Materiali didattici

Documentazione, esercitazioni e risorse previste dallo specifico percorso.

Calendario tutelato

Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.

Preparazione alla certificazione

Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.

Attestato finale

Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.

Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37

FacultyPalo Alto NetworksVega Training

Competenza tecnica e capacità didattica

I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.

Programma completo, organizzato per aree

Prima una visione d’insieme, poi tutto il dettaglio

Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.

Palo Alto Networks Portfolio and Architecture
Configurazione iniziale, gestione e account amministrativi
Security Zones e collegamento alle reti di produzione
Security Policy e NAT Policy
Application control con App-ID
Security Profiles e URL Filtering
WildFire e minacce sconosciute
User-ID e controllo dell'accesso alle risorse
Decryption e traffico cifrato
Log, report e monitoraggio
Percorso successivo e materiale supplementare
Attività laboratoriali
Palo Alto Networks Portfolio and Architecture
  • Ruolo del Next-Generation Firewall nel portfolio Palo Alto Networks
  • Architettura di riferimento del firewall e funzioni essenziali di sicurezza
  • Relazione tra networking, policy enforcement e servizi di protezione trattati nel corso
Configurazione iniziale, gestione e account amministrativi
  • Configuring Initial Firewall Settings
  • Managing Firewall Configurations
  • Managing Firewall Administrator Accounts
  • Impostazione e gestione del firewall prima dell'inserimento nei flussi di produzione
Security Zones e collegamento alle reti di produzione
  • Connecting the Firewall to Production Networks with Security Zones
  • Segmentazione dei flussi tramite zone di sicurezza
  • Collegamento tra configurazione di rete e applicazione dei controlli di sicurezza
Security Policy e NAT Policy
  • Creating and Managing Security Policy Rules
  • Creating and Managing NAT Policy Rules
  • Costruzione, gestione e verifica delle regole che governano accesso e traduzione degli indirizzi
Application control con App-ID
  • Controlling Application Usage with App-ID
  • Identificazione delle applicazioni nel traffico gestito dal firewall
  • Uso di App-ID nelle regole di controllo applicativo previste dal programma
Security Profiles e URL Filtering
  • Blocking Known Threats Using Security Profiles
  • Blocking Inappropriate Web Traffic with URL Filtering
  • Applicazione di profili di sicurezza e controlli URL alle policy del firewall
WildFire e minacce sconosciute
  • Blocking Unknown Threats with WildFire
  • Uso di WildFire nel flusso di protezione del Next-Generation Firewall
  • Integrazione della protezione dalle minacce sconosciute con le policy di sicurezza
User-ID e controllo dell'accesso alle risorse
  • Controlling Access to Network Resources with User-ID
  • Associazione dell'identità utente ai controlli di accesso
  • Uso di User-ID nel perimetro operativo delle policy del firewall
Decryption e traffico cifrato
  • Using Decryption to Block Threats in Encrypted Traffic
  • Ispezione del traffico cifrato nel perimetro previsto dal corso
  • Uso della decryption come supporto ai controlli di sicurezza del firewall
Log, report e monitoraggio
  • Locating Valuable Information Using Logs and Reports
  • Ricerca delle informazioni operative nei log
  • Uso dei report per monitorare e verificare il comportamento del firewall
Percorso successivo e materiale supplementare
  • What's Next in Your Training and Certification Journey
  • Supplemental: Securing Endpoints with GlobalProtect
  • Supplemental: Providing Firewall Redundancy with High Availability
  • Supplemental: Connecting Remote Sites using VPNs
  • Supplemental: Blocking Common Attacks Using Zone Protection
Attività laboratoriali
  • Configurare le impostazioni iniziali del firewall e verificarne lo stato operativo
  • Gestire configurazioni e account amministrativi durante le esercitazioni
  • Collegare il firewall a reti di produzione attraverso Security Zones
  • Creare e verificare Security Policy e NAT Policy
  • Applicare App-ID e User-ID ai controlli previsti dal percorso
  • Configurare Security Profiles, URL Filtering e WildFire nel perimetro del corso
  • Eseguire attività pratiche sulla decryption del traffico cifrato
  • Usare log e report per monitoraggio, verifica e analisi del firewall
Per aziende, enti e team

Competenze operative NGFW per Security e Network Team

Il percorso porta il team su una base comune per configurare e amministrare Palo Alto Networks NGFW, applicare policy e controlli di sicurezza e leggere log e report con un metodo condiviso.

1 partecipanteOpen class

Inserimento in una data pubblica, con fattura e referente aziendale.

2–8 partecipantiPiano team

Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.

Classe riservataEdizione dedicata

Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoPalo Alto Networks.

Domande frequenti

Le informazioni utili prima di richiedere il corso

Quanto dura EDU-210?

Il corso dura 5 giorni in modalità instructor-led, con lezioni e attività hands-on integrate nel percorso.

Quali prerequisiti servono?

Servono familiarità con routing, switching, IP addressing e sicurezza di base; esperienza con IPS, proxy e content filtering è consigliata.
Il corso comprende attività pratiche?

Sì. Le esercitazioni riguardano configurazione, gestione, Security e NAT Policy, Threat Prevention, decryption, log e monitoraggio del firewall.

EDU-210 è collegato alla certificazione NGFW Engineer?

Sì. Palo Alto Networks lo indica tra i corsi instructor-led raccomandati; la preparazione consigliata comprende anche Panorama: NGFW Management e digital learning.

Il corso tratta App-ID e User-ID?

Sì. App-ID e User-ID sono moduli core e vengono usati per controllare applicazioni e accesso alle risorse.

Sono trattati WildFire e decryption?

Sì. Il programma include protezione dalle minacce sconosciute con WildFire e decryption per il traffico cifrato.

Il programma include anche contenuti supplementari?

Sì. Il datasheet prevede approfondimenti supplementari su GlobalProtect, High Availability, VPN e Zone Protection, distinti dai moduli core.

Parliamo del tuo obiettivo

Richiedi informazioni suFirewall Essentials

Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.

Sei un privato o ci contatti da un’azienda?

Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.

Privato / professionista

Informazioni per te

Verifichiamo formula, calendario, investimento e idoneità senza obblighi.