CompTIA Academic Partner
Vega Training opera nell’ecosistema CompTIA Academic Partner con percorsi orientati a competenze e certificazioni professionali vendor-neutral.
Scopri la partnership CompTIA
Penetration testing vendor-neutral · preparazione all’esame PT0-003
Impara a pianificare e condurre penetration test controllati: reconnaissance, scanning, vulnerability validation, web e network testing, exploitation, post-exploitation, lateral movement e reporting.
Consigliata una preparazione Security+ o esperienza equivalente su networking, sistemi operativi, servizi e sicurezza.
Vega Training opera nell’ecosistema CompTIA Academic Partner con percorsi orientati a competenze e certificazioni professionali vendor-neutral.
Scopri la partnership CompTIA
Il programma è costruito intorno alle competenze richieste dall’esame PT0-003.
Consulta la certificazione CompTIASe hai esigenze di frequenza diverse, contattaci: troviamo insieme la formula più adatta.
CompTIA PenTest+ è una credential vendor-neutral CompTIA che valida competenze operative o avanzate su supporto IT, networking, cloud, security, server, penetration testing, cybersecurity analysis, database o data analytics secondo il percorso CompTIA associato.
Il superamento dell’esame consente di ottenere la certificazione PenTest+, nel rispetto dei requisiti previsti dal vendor.
Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.
Definire scope, rules of engagement e vincoli di un penetration test professionale.
Eseguire reconnaissance, scanning, enumeration e vulnerability validation.
Valutare vulnerabilità web, API, rete, wireless, cloud e identità.
Condurre exploitation e post-exploitation in ambienti controllati documentando l’impatto.
Usare scripting per automatizzare attività ripetitive e rendere riproducibili le verifiche.
Produrre report tecnici e executive con evidenze, priorità e remediation.
PenTest+ non è un’introduzione assoluta. Security+ o esperienza equivalente permette di concentrarsi su metodologia, tooling, exploitation controllata e reporting.
Si consiglia la frequenza del seguente corso come prerequisito:
Il percorso è live con docente e classe. Le competenze vengono organizzate in un programma didattico, spiegate nel loro contesto professionale e applicate con attività pratiche.
Quando il corso è collegato a certificazioni o esami CompTIA, viene indicato chiaramente se la preparazione è completa, parziale, focalizzata su specifici domini o di semplice riferimento.
Spiegazione, dimostrazioni, domande e correzione degli esercizi durante il percorso.
Calendario, ritmo comune e confronto continuo con altri partecipanti.
Obiettivi e collegamenti certificativi verificati sui riferimenti ufficiali CompTIA.
Configurazione, analisi e troubleshooting collegati agli argomenti affrontati in aula.
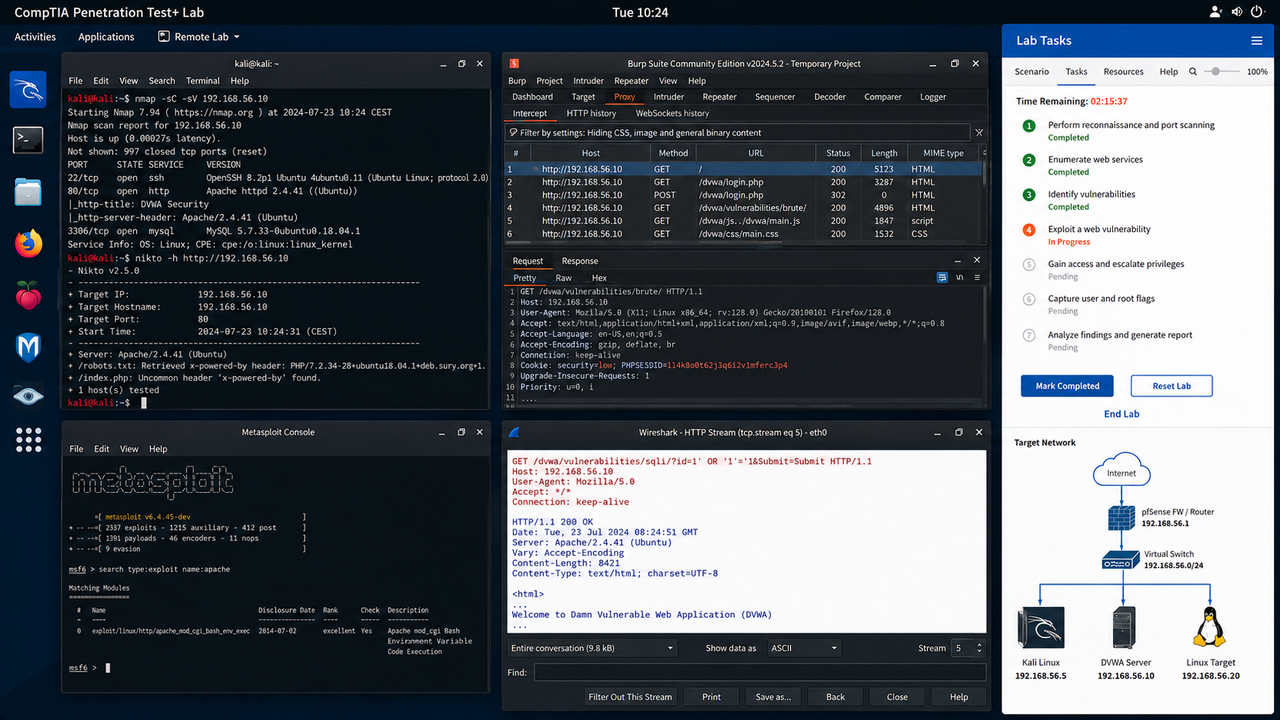
Una delle attività pratiche previste durante il corso.
Le esercitazioni seguono il ciclo completo: scope, recon, scanning, validation, exploitation controllata, post-exploitation, evidence e reporting.
Le esercitazioni trasformano gli argomenti del corso in attività operative e verificabili durante la formazione live.
Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.
Concentra il percorso in 5 giornate live consecutive o ravvicinate, mantenendo programma, pratica e preparazione certificativa.
Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.
Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.
Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.
Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.
Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.
Documentazione, esercitazioni e risorse previste dallo specifico percorso.
Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.
Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.
Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.
Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37
I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.
Un percorso pratico per sviluppare metodologia offensiva, capacità di validazione e reporting senza legarsi a un singolo tool o vendor.
Inserimento in una data pubblica, con fattura e referente aziendale.
Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.
Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCompTIA.
È rivolto a penetration tester junior/intermediate, security consultant, red team junior e professionisti che devono validare controlli offensivamente.
Sono consigliate competenze Security+ o esperienza equivalente su networking, sistemi e sicurezza.
Sì. Il programma è costruito per coprire in modo strutturato le competenze richieste dal percorso CompTIA PenTest+, con teoria, pratica e verifica progressiva.
Sì. Gli scenari controllati includono reconnaissance, scanning, validation, web/network testing, exploitation e reporting.
36 ore in formula estensiva oppure 5 giorni in formula intensiva.
Le lezioni sono live con docente e classe, con spiegazioni, dimostrazioni, domande, esercitazioni e confronto continuo sui problemi tecnici affrontati.
Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.
Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.
Verifichiamo formula, calendario, investimento e idoneità senza obblighi.
Indicaci il contesto essenziale: open class, piano team o classe dedicata.
Passa dal singolo corso al catalogo, alla mappa delle certificazioni e alla pagina CompTIA Academic Partner.
Privacy e cookie
Usiamo cookie necessari. Al primo accesso Analytics e Google Ads sono attivi; puoi rifiutarli o scegliere le categorie.