CompTIA Academic Partner
Vega Training opera nell’ecosistema CompTIA Academic Partner con percorsi orientati a competenze e certificazioni professionali vendor-neutral.
Scopri la partnership CompTIA
Cybersecurity vendor-neutral · preparazione all’esame SY0-701
Costruisci una base cybersecurity completa su minacce, vulnerabilità, architetture, identità, crittografia, security operations, incident response e governance. Un percorso centrale per chi vuole lavorare seriamente nella sicurezza IT.
Non è un corso di avvio: sono consigliate basi solide di sistemi e networking, idealmente equivalenti a CompTIA Network+ o esperienza operativa comparabile.
Vega Training opera nell’ecosistema CompTIA Academic Partner con percorsi orientati a competenze e certificazioni professionali vendor-neutral.
Scopri la partnership CompTIA
Il programma è costruito intorno alle competenze richieste dall’esame SY0-701.
Consulta la certificazione CompTIASe hai esigenze di frequenza diverse, contattaci: troviamo insieme la formula più adatta.
CompTIA Security+ è una credential vendor-neutral CompTIA che valida competenze operative o avanzate su supporto IT, networking, cloud, security, server, penetration testing, cybersecurity analysis, database o data analytics secondo il percorso CompTIA associato.
Il superamento dell’esame consente di ottenere la certificazione Security+, nel rispetto dei requisiti previsti dal vendor.
Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.
Valutare minacce, vulnerabilità e superfici di attacco scegliendo mitigazioni appropriate.
Applicare principi di sicurezza a endpoint, reti, cloud, identità e dati.
Configurare e spiegare IAM, MFA, autorizzazioni, crittografia e PKI.
Interpretare log, alert e strumenti di security operations per individuare attività sospette.
Gestire le fasi principali di incident response, recovery e digital forensics.
Collegare policy, rischio, compliance e third-party management alle decisioni tecniche di sicurezza.
Security+ richiede capacità di ragionare su endpoint, rete, servizi e identità. Una preparazione Network+ o esperienza equivalente consente di affrontare i domini di sicurezza senza colmare contemporaneamente le basi infrastrutturali.
Si consiglia la frequenza del seguente corso come prerequisito:
Il percorso è live con docente e classe. Le competenze vengono organizzate in un programma didattico, spiegate nel loro contesto professionale e applicate con attività pratiche.
Quando il corso è collegato a certificazioni o esami CompTIA, viene indicato chiaramente se la preparazione è completa, parziale, focalizzata su specifici domini o di semplice riferimento.
Spiegazione, dimostrazioni, domande e correzione degli esercizi durante il percorso.
Calendario, ritmo comune e confronto continuo con altri partecipanti.
Obiettivi e collegamenti certificativi verificati sui riferimenti ufficiali CompTIA.
Configurazione, analisi e troubleshooting collegati agli argomenti affrontati in aula.
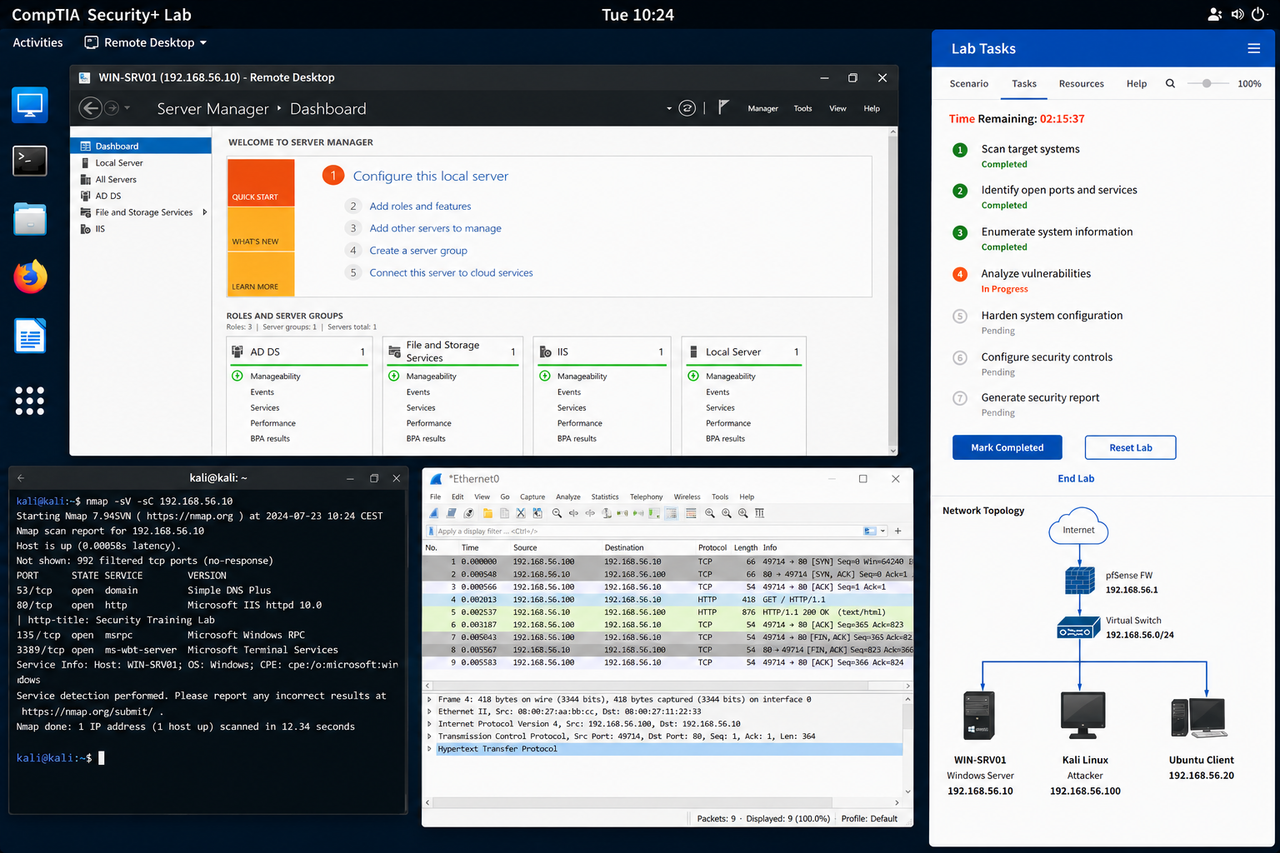
Una delle attività pratiche previste durante il corso.
Il laboratorio porta i domini Security+ dentro scenari di hardening, gestione identità, analisi log, vulnerability management e incident response.
Le esercitazioni trasformano gli argomenti del corso in attività operative e verificabili durante la formazione live.
Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.
Distribuisce il percorso su più incontri live per lasciare spazio a esercitazioni, consolidamento e confronto con il docente.
Concentra il percorso in 5 giornate live consecutive o ravvicinate, mantenendo programma, pratica e preparazione certificativa.
Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.
Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.
Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.
Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.
Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.
Documentazione, esercitazioni e risorse previste dallo specifico percorso.
Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.
Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.
Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.
Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37
I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.
Un percorso trasversale per allineare amministratori, tecnici di rete e security specialist su controlli, operations, incident response e governance.
Inserimento in una data pubblica, con fattura e referente aziendale.
Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.
Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCompTIA.
È rivolto a sistemisti, network specialist, tecnici security, SOC junior e professionisti che vogliono consolidare una base cybersecurity trasversale.
Sono consigliate solide basi di networking e sistemi. Network+ o esperienza equivalente aiutano a concentrarsi subito sui domini di sicurezza.
Sì. Il programma è costruito per coprire in modo strutturato le competenze richieste dal percorso CompTIA Security+, con teoria, pratica e verifica progressiva.
Sì. Lavori su hardening, IAM, log analysis, vulnerability management, crittografia e risposta agli incidenti.
36 ore in formula estensiva oppure 5 giorni in formula intensiva.
Le lezioni sono live con docente e classe, con spiegazioni, dimostrazioni, domande, esercitazioni e confronto continuo sui problemi tecnici affrontati.
No. È una specializzazione fondamentale di cybersecurity: presuppone basi IT e networking e costruisce competenze operative di sicurezza più avanzate.
Perché unisce architettura, minacce, hardening, IAM, crittografia, operations, incident response e governance in una base comune riconosciuta e vendor-neutral.
Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.
Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.
Verifichiamo formula, calendario, investimento e idoneità senza obblighi.
Indicaci il contesto essenziale: open class, piano team o classe dedicata.
Passa dal singolo corso al catalogo, alla mappa delle certificazioni e alla pagina CompTIA Academic Partner.