CompTIA Academic Partner
Vega Training opera nell’ecosistema CompTIA Academic Partner con percorsi orientati a competenze e certificazioni professionali vendor-neutral.
Scopri la partnership CompTIA
Advanced cybersecurity architecture · preparazione all’esame CAS-005
Affronta cybersecurity a livello enterprise: governance e rischio, security architecture, engineering, IAM, cloud, DevSecOps, operations, incident leadership e resilienza. È il percorso corrente che ha sostituito CASP+.
Percorso avanzato per professionisti con esperienza: consigliate competenze consolidate di security operations, penetration testing, architettura e gestione del rischio.
Vega Training opera nell’ecosistema CompTIA Academic Partner con percorsi orientati a competenze e certificazioni professionali vendor-neutral.
Scopri la partnership CompTIA
Il programma è costruito intorno alle competenze richieste dall’esame CAS-005.
Consulta la certificazione CompTIASe hai esigenze di frequenza diverse, contattaci: troviamo insieme la formula più adatta.
CompTIA SecurityX è una credential vendor-neutral CompTIA che valida competenze operative o avanzate su supporto IT, networking, cloud, security, server, penetration testing, cybersecurity analysis, database o data analytics secondo il percorso CompTIA associato.
Il superamento dell’esame consente di ottenere la certificazione SecurityX, nel rispetto dei requisiti previsti dal vendor.
Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.
Valutare e progettare architetture di sicurezza enterprise, hybrid e multi-cloud.
Integrare IAM, PAM, PKI, data protection e platform security in un disegno coerente.
Applicare threat modeling, secure SDLC e DevSecOps alle decisioni di engineering.
Progettare security operations, detection e telemetry a supporto dei controlli.
Guidare incident response, crisis communication e resilience planning.
Tradurre rischio, compliance e vincoli di business in scelte architetturali documentate.
SecurityX presuppone esperienza professionale. CySA+ e PenTest+ sono ottimi riferimenti per le capacità operative e offensive che qui vengono integrate con architettura, engineering e governance.
Si consiglia la frequenza di uno o più dei seguenti corsi come prerequisito:
Il percorso è live con docente e classe. Le competenze vengono organizzate in un programma didattico, spiegate nel loro contesto professionale e applicate con attività pratiche.
Quando il corso è collegato a certificazioni o esami CompTIA, viene indicato chiaramente se la preparazione è completa, parziale, focalizzata su specifici domini o di semplice riferimento.
Spiegazione, dimostrazioni, domande e correzione degli esercizi durante il percorso.
Calendario, ritmo comune e confronto continuo con altri partecipanti.
Obiettivi e collegamenti certificativi verificati sui riferimenti ufficiali CompTIA.
Configurazione, analisi e troubleshooting collegati agli argomenti affrontati in aula.
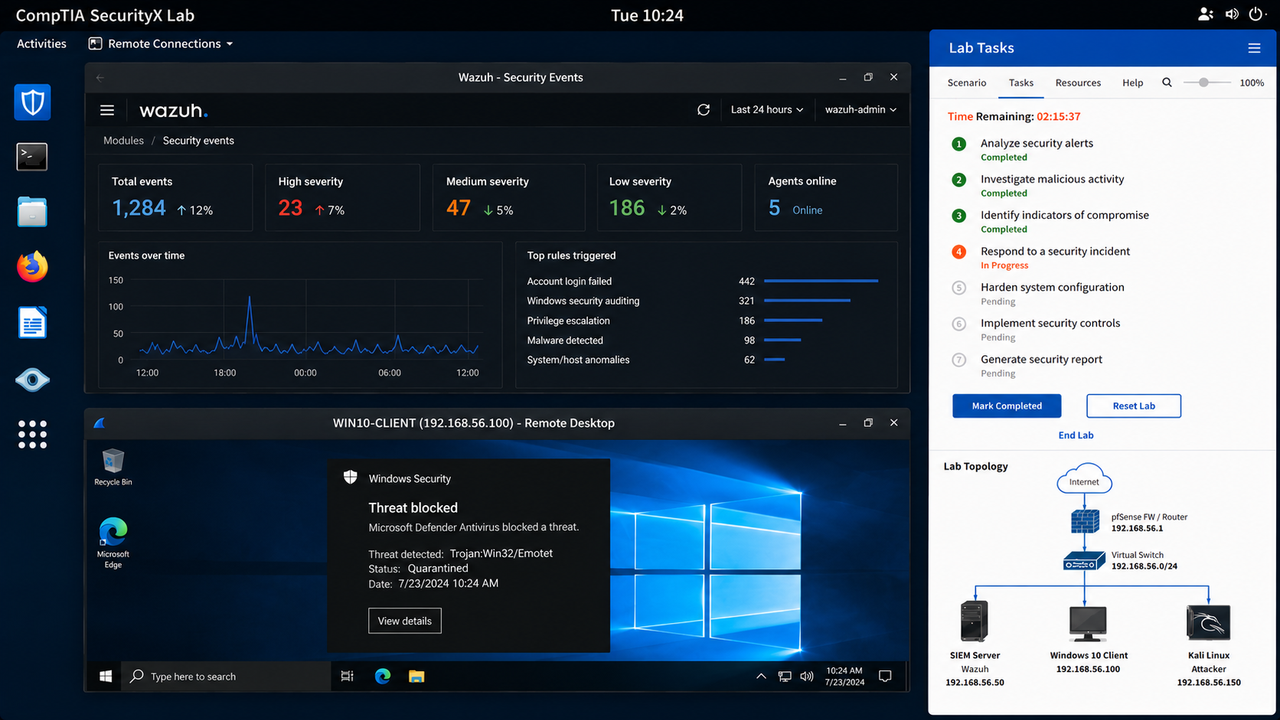
Una delle attività pratiche previste durante il corso.
Le attività pratiche simulano design review, risk treatment, threat modeling, incident leadership e valutazione di controlli per ambienti enterprise complessi.
Le esercitazioni trasformano gli argomenti del corso in attività operative e verificabili durante la formazione live.
Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.
Concentra il percorso in 5 giornate live consecutive o ravvicinate, mantenendo programma, pratica e preparazione certificativa.
Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.
Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.
Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.
Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.
Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.
Documentazione, esercitazioni e risorse previste dallo specifico percorso.
Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.
Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.
Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.
Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37
I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.
Un percorso avanzato per team che devono prendere decisioni di architettura, integrare controlli e governare rischio e resilienza su ambienti enterprise.
Inserimento in una data pubblica, con fattura e referente aziendale.
Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.
Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCompTIA.
È rivolto a security architect, senior security engineer, technical lead e professionisti con responsabilità di progettazione e rischio.
È un percorso avanzato: sono consigliate esperienza significativa in cybersecurity e basi solide equivalenti a Security+, CySA+ e PenTest+.
Sì. Il programma è costruito per coprire in modo strutturato le competenze richieste dal percorso CompTIA SecurityX, con teoria, pratica e verifica progressiva.
Sì. Le attività includono architecture review, threat modeling, risk treatment, incident tabletop e progettazione di controlli enterprise.
5 giorni in formula intensiva.
Le lezioni sono live con docente e classe, con spiegazioni, dimostrazioni, domande, esercitazioni e confronto continuo sui problemi tecnici affrontati.
Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.
Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.
Verifichiamo formula, calendario, investimento e idoneità senza obblighi.
Indicaci il contesto essenziale: open class, piano team o classe dedicata.
Passa dal singolo corso al catalogo, alla mappa delle certificazioni e alla pagina CompTIA Academic Partner.