VEGA TRAININGFormazione IT ufficiale e certificataChiama · 800 177 596
Corsi Cisco/CCNP Security/Cisco CCNP Security SWSA
Corso Cisco ufficialeLive con docenteSecurity lab

Corso Cisco CCNP Security SWSA

Securing the Web with Cisco Web Security Appliance · preparazione all’esame 300-725 SWSA

Proteggi la navigazione web con Cisco Secure Web Appliance affrontando proxy, identity, access policy, reputation, malware protection, HTTPS decryption, reporting e troubleshooting.

End of LifeQuesto corso ha raggiunto la fine del proprio ciclo di vita.
Formula intensiva2 giorni
LiveDocente e classe in tempo reale
Esame300-725
Hands-onAttività laboratoriali lungo il percorso

Servono basi di networking, sicurezza, DNS, HTTP/HTTPS e amministrazione dei sistemi.

CorsoCisco CCNP Security SWSA
Chiama
Corso attivabile su richiesta

Concordiamo insieme la prossima data

Il corso può essere attivato per privati, professionisti, aziende ed enti, senza attendere la pubblicazione di una data a calendario.

Corso attivabile su richiesta

Segnalaci il tuo interesse: verifichiamo disponibilità del docente, formula e prima soluzione utile, senza alcun impegno.

Richiedi l’attivazione
Certificazione Cisco CCNP Security
Certificazione internazionale

Il corso prepara all’esame 300-725 per la certificazione Web Content Security Specialist

Credential associata all esame 300-725 SWSA.

300-725Esame ufficiale Web Content Security Specialist
90 minutiDurata indicata dal vendor

Il superamento dell’esame consente di ottenere la certificazione Web Content Security Specialist, nel rispetto dei requisiti previsti dal vendor.

Cisco indica il 26 agosto 2026 come ultimo giorno utile per 300-725 SWSA.

Risultati di apprendimento

Competenze operative sviluppate durante il corso

Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.

01

Distribuire Cisco Secure Web Appliance.

02

Gestire proxy, identity e access policy.

03

Applicare reputation, category, application e malware control.

04

Configurare HTTPS decryption e certificati.

05

Analizzare report, log e problemi di accesso.

È il corso giusto per te se

Devi controllare e proteggere l’accesso web aziendale

  • amministri proxy e secure web gateway;
  • devi applicare policy per utenti, URL e applicazioni;
  • vuoi integrare identity e autenticazione;
  • devi usare HTTPS decryption, malware protection e reporting;
  • vuoi prepararti all’esame 300-725 SWSA.
Requisiti consigliati

È richiesta familiarità con web traffic e sicurezza

Sono raccomandate conoscenze di TCP/IP, DNS, HTTP, HTTPS, certificati, proxy, autenticazione e sicurezza dei contenuti.

Si consiglia la frequenza di uno o più dei seguenti corsi come prerequisito:

Verifica l’idoneità con il nostro team
Formazione realmente live

Spiegazione, configurazione e troubleshooting in diretta

Il docente sviluppa gli scenari con la classe, osserva i risultati e collega ogni attività alla logica di progettazione e verifica. Le domande vengono affrontate mentre gli strumenti sono in esecuzione.

Le eventuali registrazioni vengono confermate per la singola edizione e non sostituiscono la relazione con il docente.

Docente in diretta

Spiegazione e correzione nel momento in cui emerge il problema.

Scenari coerenti

Gli argomenti vengono collegati in un percorso operativo unitario.

Metodo verificabile

Ogni modifica viene seguita da controlli sullo stato e sui risultati.

Confronto tecnico

Le scelte vengono motivate rispetto ad alternative e vincoli reali.
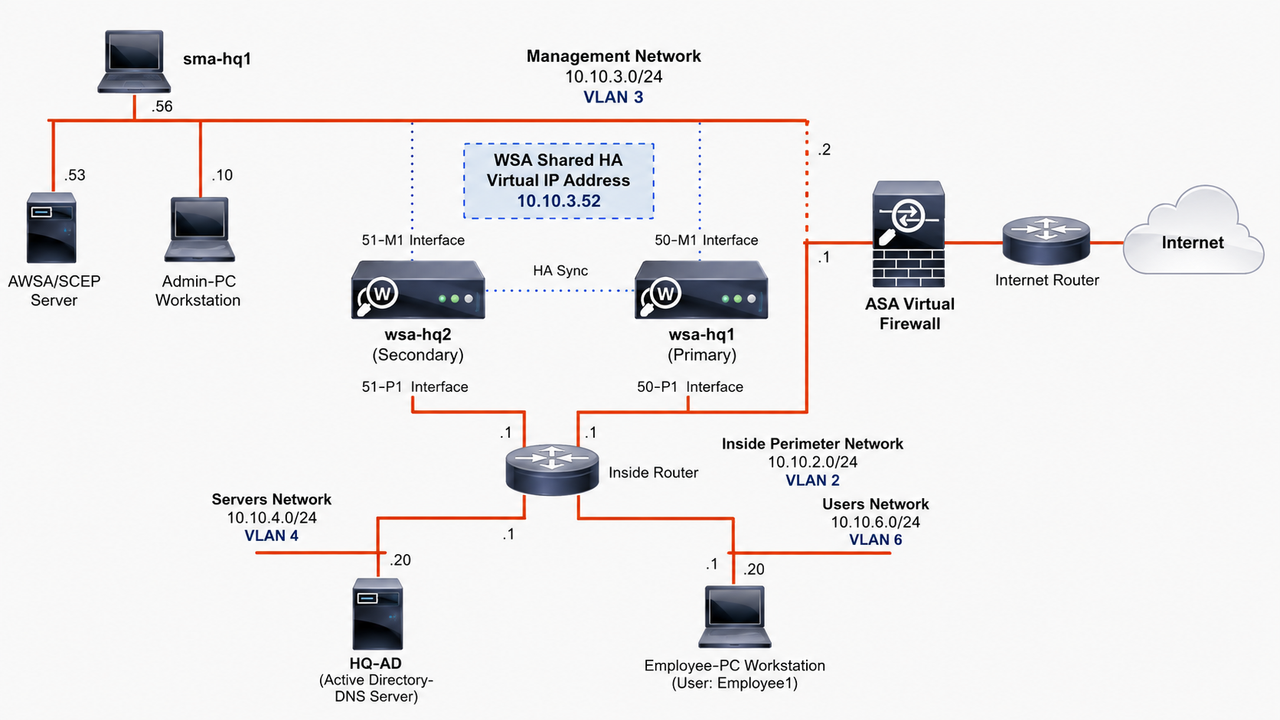
Laboratorio Corso CCNP Security SWSA

Uno degli scenari con cui il corsista si confronterà durante il percorso.

Laboratorio operativo

Policy web verificate sul traffico reale

Le attività collegano identità, richiesta web, policy, inspection e log, rendendo verificabile ogni decisione del gateway.

ProxyDeployment, identity e autenticazione.
PolicyURL, application e reputation.
HTTPSDecryption e certificati.
DiagnosticsLog e troubleshooting.

Le attività di laboratorio aiutano a trasformare configurazioni e concetti in competenze operative. L’accesso H24 viene indicato quando previsto dal corso o dalla singola edizione.

Formula intensiva

Un percorso concentrato e intensivo

Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.

Formula intensiva2 giorni

2 giornate consecutive dedicate a contenuti, configurazione, verifica e troubleshooting.

  • immersione tecnica
  • laboratori concatenati
  • progressione serrata
  • verifica finale
Cosa include il percorso

Tutto ciò che serve per frequentare con sicurezza

Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.

Lezioni live e interattive

Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.

Docenti qualificati

Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.

Laboratori pratici

Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.

Supporto tecnico

Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.

Materiali didattici

Documentazione, esercitazioni e risorse previste dallo specifico percorso.

Calendario tutelato

Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.

Preparazione alla certificazione

Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.

Attestato finale

Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.

Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37

FacultyCiscoVega Training

Competenza tecnica e capacità didattica

I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.

Programma completo, organizzato per aree

Prima una visione d’insieme, poi tutto il dettaglio

Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.

Cisco Secure Web Appliance e architettura della soluzione
Proxy services e gestione del traffico web
Identity, autenticazione e identification profile
HTTPS decryption e gestione dei certificati
Access policy e controllo differenziato del traffico
Acceptable use e application visibility control
Malware defense, data security e DLP
Amministrazione, reporting e troubleshooting
Attività laboratoriali
Cisco Secure Web Appliance e architettura della soluzione
  • Ruolo di Cisco Secure Web Appliance nella protezione del traffico web
  • Servizi Cisco Talos, reputazione e categorizzazione degli URL
  • Componenti hardware, virtuali e modelli di distribuzione
  • Interfacce, routing, DNS e requisiti di rete
  • Configurazione iniziale, licenze e impostazioni di sistema
  • Gestione tramite interfaccia web e command-line interface
  • Integrazione con Cisco Security Management Appliance
  • Alta disponibilità, configurazione centralizzata e continuità operativa
Proxy services e gestione del traffico web
  • Architettura dei servizi proxy e flusso delle richieste web
  • Explicit forward proxy e configurazione dei browser
  • File PAC e Web Proxy Auto-Discovery
  • Transparent proxy e reindirizzamento mediante WCCP
  • Layer 4 Traffic Monitor e rilevazione del traffico
  • Gestione di HTTP, HTTPS, FTP over HTTP e protocolli supportati
  • Bypass, eccezioni e traffico non sottoposto a ispezione
  • Verifica del percorso proxy e troubleshooting della connettività
Identity, autenticazione e identification profile
  • Identificazione degli utenti e associazione tra identità e richieste web
  • Integrazione con Active Directory e servizi di directory
  • Autenticazione Basic, NTLM, Kerberos e credential caching
  • Transparent User Identification e contesti di autenticazione
  • Guest access, utenti non autenticati e fallback policy
  • Creazione e ordinamento degli identification profile
  • Surrogate, cookie e persistenza dell’identità
  • Diagnosi di autenticazione, mapping e accesso degli utenti
HTTPS decryption e gestione dei certificati
  • Principi di TLS, catena di fiducia e certificati digitali
  • Architettura dell’ispezione HTTPS sul Secure Web Appliance
  • Creazione e applicazione delle decryption policy
  • Decryption, pass-through, drop e monitoraggio del traffico cifrato
  • Gestione della root certificate authority aziendale
  • Validazione di certificati server e certificati intermedi
  • Eccezioni per privacy, applicazioni sensibili e incompatibilità tecniche
  • Troubleshooting di handshake TLS, certificati e policy di decryption
Access policy e controllo differenziato del traffico
  • Struttura, ordine e criteri di valutazione delle access policy
  • Policy differenziate per utenti, gruppi, subnet e destinazioni
  • URL category, Web Reputation Score e custom URL category
  • Controllo delle applicazioni web e delle relative funzionalità
  • Gestione di bandwidth, dimensione degli oggetti e tipi di contenuto
  • Policy basate su orario, calendario e contesto operativo
  • Referrer header exception e gestione dei casi applicativi particolari
  • Test, tracciamento e validazione delle decisioni di accesso
Acceptable use e application visibility control
  • Definizione delle regole aziendali di acceptable use
  • Controllo granulare di categorie, applicazioni e comportamenti web
  • Blocco, monitoraggio, warning e user acknowledgement
  • Policy temporali e differenziazione per gruppi organizzativi
  • Gestione degli accessi a social media e servizi di collaborazione
  • Controllo di upload, download e operazioni applicative
  • Pagine di notifica, end-user notification e personalizzazione dei messaggi
  • Bilanciamento tra sicurezza, produttività, privacy e requisiti normativi
Malware defense, data security e DLP
  • Protezione anti-malware e motori di scansione disponibili
  • Cisco Advanced Malware Protection e file reputation
  • File analysis, gestione dei verdetti e risposta alle minacce
  • Web reputation, outbreak intelligence e blocco delle destinazioni rischiose
  • Third-party security feed e feed esterni per Microsoft Office 365
  • Data security policy e controllo dei dati in uscita
  • Data Loss Prevention, classificazione e gestione delle violazioni
  • Quarantena, eccezioni, investigazione e remediation degli eventi
Amministrazione, reporting e troubleshooting
  • Gestione degli account amministrativi, ruoli e controllo degli accessi
  • Configurazione di log, alert, SNMP e notifiche operative
  • Reporting, Web Tracking e ricerca delle transazioni
  • Backup, restore e gestione delle configurazioni
  • Aggiornamento centralizzato di Cisco AsyncOS tramite Cisco SMA
  • Analisi di access log, authentication log e decryption log
  • Packet capture, test di connettività e strumenti diagnostici
  • Troubleshooting end-to-end di proxy, identity, policy, malware e performance
Attività laboratoriali
  • Proxy: Deployment, identity e autenticazione.
  • Policy: URL, application e reputation.
  • HTTPS: Decryption e certificati.
  • Diagnostics: Log e troubleshooting.
Per aziende, enti e team

Uniforma controllo e troubleshooting dell’accesso web

Classe dedicata per condividere policy, eccezioni, certificati e procedure di diagnosi.

1 partecipanteOpen class

Inserimento in una data pubblica, con fattura e referente aziendale.

2–8 partecipantiPiano team

Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.

Classe riservataEdizione dedicata

Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCisco.

Domande frequenti

Le informazioni utili prima di richiedere il corso

Il corso prepara all’esame Cisco 300-725 SWSA?

Sì. Copre proxy, autenticazione, decryption policy, access policy, acceptable use, malware defense, data security, DLP, amministrazione e troubleshooting.

Qual è lo stato dell’esame 300-725 SWSA?

L’esame è ancora disponibile, ma Cisco ha indicato il 26 agosto 2026 come ultimo giorno utile per sostenerlo.

Quale certificazione si ottiene superando l’esame?

Il superamento conferisce Cisco Certified Specialist – Web Content Security e soddisfa il requisito concentration del percorso CCNP Security.

Quanti Continuing Education credits riconosce il corso?

Cisco riconosce 16 Continuing Education credits per il completamento del corso ufficiale, secondo le condizioni del programma di ricertificazione.

Quali conoscenze sono consigliate prima del corso?

Sono consigliate basi di TCP/IP, DNS, routing, HTTP, HTTPS, certificati, proxy, autenticazione e amministrazione dei sistemi.

Il corso tratta proxy esplicito e trasparente?

Sì. Il programma comprende explicit proxy, PAC, WPAD, transparent proxy, WCCP, bypass, reindirizzamento e verifica del traffico.

Sono incluse ispezione HTTPS e protezione anti-malware?

Sì. Sono trattate decryption policy, certificati, eccezioni TLS, file reputation, malware analysis, security feed, data security e DLP.

Quali prerequisiti sono consigliati per partecipare?

Servono basi di networking, sicurezza, DNS, HTTP/HTTPS e amministrazione dei sistemi.

Parliamo del tuo obiettivo

Richiedi informazioni suCisco CCNP Security SWSA

Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.

Sei un privato o ci contatti da un’azienda?

Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.

Privato / professionista

Informazioni per te

Verifichiamo formula, calendario, investimento e idoneità senza obblighi.