AWS Training Partner
Accreditamento che colloca la formazione AWS ufficiale erogata da Vega Training nell’ecosistema AWS Training Partner.
Scopri il ruolo di AWS Training Partner
AWS Classroom Training · livello Intermediate · 3 giorni
Progetta e gestisci sicurezza AWS in profondità: IAM e multi-account, secrets e KMS, data security, edge protection, logging, anomaly detection e incident response con sette laboratori.
AWS raccomanda Security Essentials o Security Fundamentals, Architecting on AWS, conoscenze operative di sicurezza e infrastruttura e familiarità con il Cloud AWS.
Accreditamento che colloca la formazione AWS ufficiale erogata da Vega Training nell’ecosistema AWS Training Partner.
Scopri il ruolo di AWS Training Partner
Il corso copre competenze coerenti con AWS Certified Security - Specialty · SCS-C03, senza dichiarare una preparazione completa all’esame.
Consulta il riferimento ufficiale AWSSe hai esigenze di frequenza diverse, contattaci: troviamo insieme la formula più adatta.
Certificazione Specialty che convalida competenze avanzate nella protezione di workload e architetture AWS, incluse detection, incident response, infrastructure security, IAM, data protection, security foundations e governance.
L’esame non è incluso nella quota. Il voucher può essere acquistato separatamente quando decidi di sostenere la prova.
Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.
Applicare il modello CIA e la Shared Responsibility alle decisioni di sicurezza AWS.
Progettare authentication, authorization, IAM policy, roles e gestione multi-account.
Proteggere secrets e dati con AWS KMS, Secrets Manager, encryption e access control.
Difendere infrastructure ed edge da minacce esterne con servizi AWS dedicati.
Generare, raccogliere e analizzare log e indicatori di sicurezza.
Preparare, investigare e gestire incidenti usando workflow e servizi AWS.
AWS raccomanda AWS Security Essentials o Security Fundamentals, Architecting on AWS, conoscenze operative di IT security e infrastructure e familiarità con i servizi Cloud AWS.
Si consiglia la frequenza del seguente corso come prerequisito:
Le lezioni avvengono in diretta con un docente, una classe e un calendario. I servizi AWS vengono discussi, configurati e messi in relazione mentre il corso procede, con spazio per domande, confronto e correzione.
Il valore del percorso è nella frequenza live. I materiali didattici supportano il lavoro in aula ma non sostituiscono la relazione con il docente.
Spiegazione, dimostrazione, domande e correzione degli esercizi in tempo reale.
Calendario, ritmo comune e confronto con partecipanti che affrontano gli stessi problemi architetturali.
Servizi e pattern vengono collegati a requisiti di sicurezza, resilienza, prestazioni e costo.
Le scelte vengono motivate rispetto ad alternative, trade-off e vincoli reali.
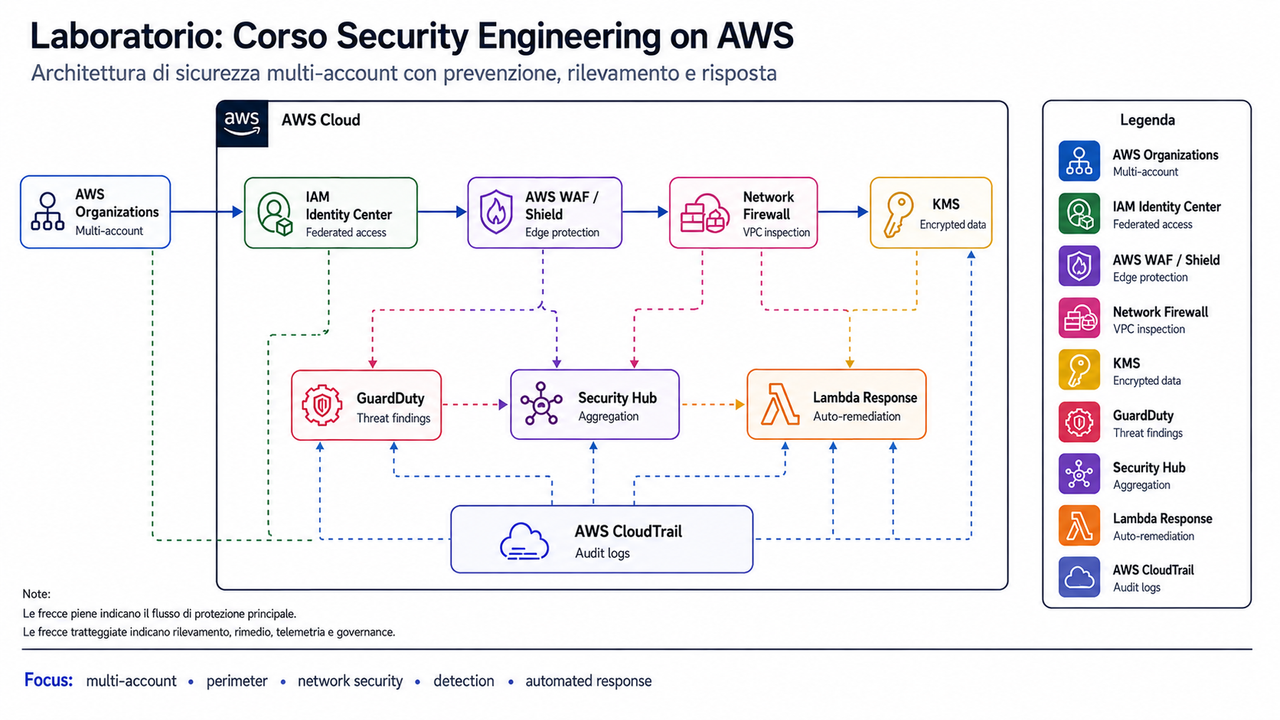
Una delle attività pratiche di Security Engineering on AWS.
La pratica attraversa identity policy, directory access, KMS e Secrets Manager, S3 security, WAF, monitoring degli incidenti e un laboratorio finale di incident response.
La pratica copre prevention, protection, detection e response con servizi security AWS integrati.
Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.
AWS definisce tre giornate Intermediate con presentazioni, demo, group exercise e sette hands-on lab su identity, data, edge e incident response.
Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.
Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.
Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.
Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.
Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.
Documentazione, esercitazioni e risorse previste dallo specifico percorso.
Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.
Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.
Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.
Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37
I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.
Il percorso permette a team security, architecture e operations di condividere controlli, servizi e workflow per proteggere account, dati, workload ed eventi di sicurezza AWS.
Inserimento in una data pubblica, con fattura e referente aziendale.
Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.
Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoAWS.
La durata ufficiale AWS Classroom Training è di 3 giorni.
Security Essentials o Security Fundamentals, Architecting on AWS, conoscenze di IT security e infrastructure e familiarità con AWS.
Sì. AWS documenta sette lab su identity, directory, KMS, S3, WAF, monitoring e incident response.
AWS Certified Security – Specialty, esame SCS-C03.
No. Corso ed esame sono acquistati separatamente, salvo diversa indicazione nell’offerta.
Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.
Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.
Verifichiamo formula, calendario, investimento e idoneità senza obblighi.
Indicaci il contesto essenziale: open class, piano team o classe dedicata.
Passa dal singolo corso al catalogo AWS, alla mappa delle certificazioni e alle pagine che spiegano il ruolo di Vega Training nell’ecosistema AWS.