Microsoft Training Services Partner
Con Vega Training segui formazione Microsoft live con docente nell’ecosistema Microsoft Training Services Partner, con contenuti ufficiali e confronto in tempo reale.
Scopri la formazione ufficiale Microsoft
SC-200 · Intermediate · Security Engineer / Security Operations Analyst
Investiga, rileva e mitiga minacce usando Microsoft Sentinel, Microsoft Defender XDR, Defender for Cloud, Defender for Endpoint, Microsoft Purview e Microsoft Security Copilot.
Sono utili conoscenze di sicurezza, networking, Azure e Microsoft 365 e familiarità con i concetti di security operations e log analysis.
Con Vega Training segui formazione Microsoft live con docente nell’ecosistema Microsoft Training Services Partner, con contenuti ufficiali e confronto in tempo reale.
Scopri la formazione ufficiale Microsoft
Microsoft Certified: Security Operations Analyst Associate e l’esame SC-200 sono il riferimento Microsoft collegato ai temi del corso: un punto chiaro per orientare il tuo percorso di crescita e certificazione.
Scopri il riferimento MicrosoftSe hai esigenze di frequenza diverse, contattaci: troviamo insieme la formula più adatta.
Microsoft Certified: Security Operations Analyst Associate attesta competenze Microsoft cloud, security, data, AI, Microsoft 365, endpoint o developer in base al ruolo della credential. Il riferimento ufficiale è Microsoft Learn Credentials, che classifica le certificazioni per livello, prodotto e ruolo e collega ogni credential al relativo exam/study guide.
Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.
Comprendere e applicare threat mitigation con Microsoft Defender XDR e Microsoft Defender for Cloud.
Comprendere e applicare configurazione e uso di Microsoft Sentinel.
Comprendere e applicare query KQL per detection, analisi e reporting.
Comprendere e applicare incident response e remediation.
Comprendere e applicare threat hunting e monitoraggio continuo.
Sono utili conoscenze di sicurezza, networking, Azure e Microsoft 365 e familiarità con i concetti di security operations e log analysis.
Si consiglia la frequenza del seguente corso come prerequisito:
Il corso viene erogato live con docente e calendario. Concetti, servizi e scenari Microsoft vengono spiegati e contestualizzati durante la lezione, con spazio per domande, confronto e verifica della comprensione.
Materiali e risorse Microsoft supportano il percorso ma non sostituiscono l’esperienza live con il docente.
Spiegazione, dimostrazioni, domande e chiarimenti durante il corso.
Ritmo comune, calendario e confronto con altri partecipanti.
Contenuti tecnici e didattici allineati ai riferimenti ufficiali Microsoft previsti per il corso.
Le competenze vengono collegate a ruoli, processi e scenari di utilizzo reali.
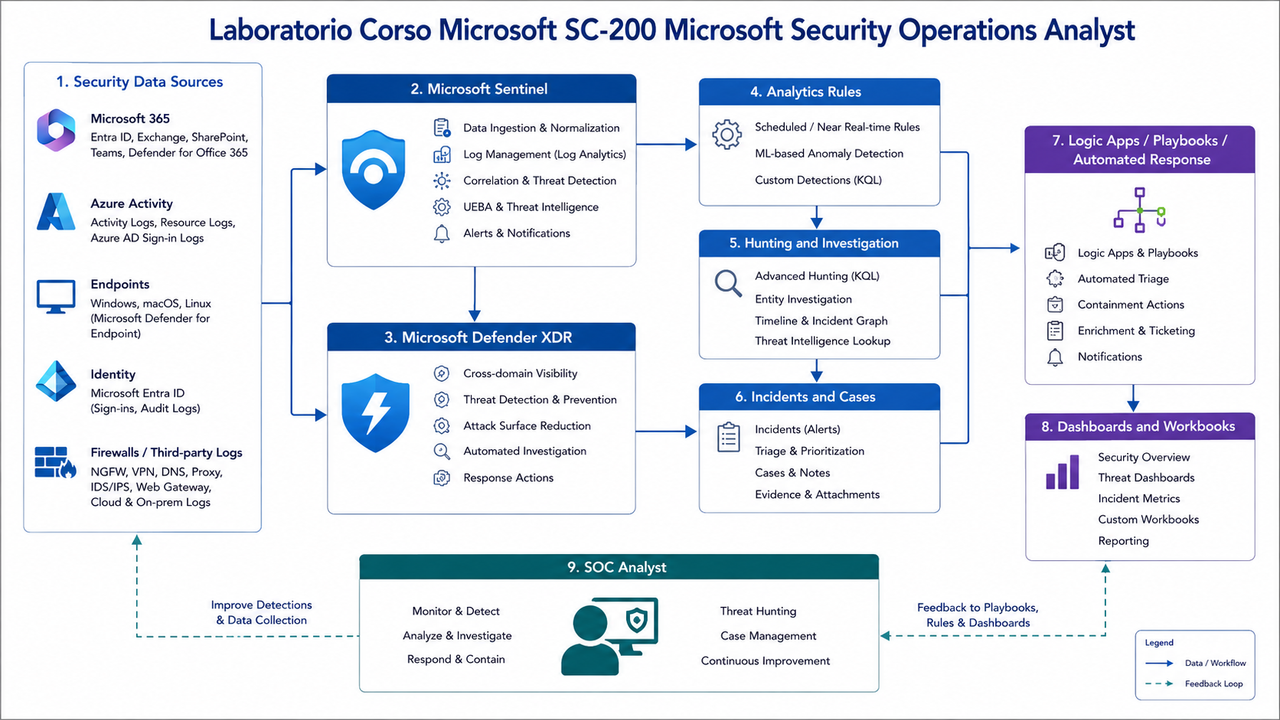
Attività pratiche costruite sugli argomenti del corso e sugli scenari professionali trattati.
Esercitazioni guidate Vega Training per applicare in modo operativo i contenuti del percorso SC-200 · Defend against cyberthreats with Microsoft's security operations platform.
Le attività pratiche sono progettate da Vega Training e collegate agli obiettivi del corso.
Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.
Percorso live concentrato in giornate consecutive, con docente e ritmo coerente con il programma Microsoft del corso.
Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.
Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.
Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.
Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.
Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.
Documentazione, esercitazioni e risorse previste dallo specifico percorso.
Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.
Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.
Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37
I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.
Vega Training può erogare Defend against cyberthreats with Microsoft's security operations platform in open class o come classe dedicata per team che lavorano su Security / Identity / Compliance, concordando calendario e organizzazione con l'azienda.
Inserimento in una data pubblica, con fattura e referente aziendale.
Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.
Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoMicrosoft.
Security Operations Analyst e Security Engineer che devono monitorare, investigare, rispondere agli incidenti e svolgere threat hunting in ambienti cloud, multicloud e on-premises.
Sono utili conoscenze di sicurezza, networking, Azure e Microsoft 365 e familiarità con i concetti di security operations e log analysis.
Comprendere e applicare threat mitigation con Microsoft Defender XDR e Microsoft Defender for Cloud. Comprendere e applicare configurazione e uso di Microsoft Sentinel.
Sì. È centrato su detection, investigation, incident response, threat hunting e automazione con Defender XDR, Microsoft Sentinel e servizi di sicurezza Microsoft.
Sì. Esercitazioni guidate Vega Training per applicare in modo operativo i contenuti del percorso SC-200 · Defend against cyberthreats with Microsoft's security operations platform.
Le competenze del corso sono collegate all'esame SC-200, riferimento della certificazione Microsoft Certified: Security Operations Analyst Associate.
La durata indicata da Microsoft è di 4 giorni. Le formule disponibili e le prossime date sono riportate nella scheda del corso.
KQL è una competenza importante: viene usato per analisi, detection, reporting, Advanced Hunting, query Sentinel e attività di threat hunting.
Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.
Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.
Verifichiamo formula, calendario, investimento e idoneità senza obblighi.
Indicaci il contesto essenziale: open class, piano team o classe dedicata.
Passa dal singolo corso al catalogo Microsoft, alla mappa delle certificazioni e alle pagine che spiegano il ruolo di Vega Training nell’ecosistema Microsoft.