Cisco Learning Partner
Accreditamento per l’erogazione della formazione ufficiale Cisco instructor-led.
Verifica nel Cisco Learning Locator
Performing CyberOps Using Cisco Security Technologies · preparazione all’esame 350-201 CBRCOR
Sviluppa competenze avanzate per operare in un Security Operations Center: analisi di rete ed endpoint, threat intelligence, automazione, malware analysis, threat hunting e incident response.
Sono consigliate competenze equivalenti a Cisco Cybersecurity Associate, familiarità con Ethernet e TCP/IP, sistemi operativi Windows e Linux, sicurezza di rete e strumenti base di analisi.
Accreditamento per l’erogazione della formazione ufficiale Cisco instructor-led.
Verifica nel Cisco Learning Locator
Un secondo riconoscimento Cisco dedicato allo sviluppo e alla diffusione delle competenze digitali.
Verifica nell’Academy Locator
Il corso segue il perimetro ufficiale dell’esame Cisco 350-201 CBRCOR.
Consulta l’esame ufficiale CiscoIl corso può essere attivato per privati, professionisti, aziende ed enti, senza attendere la pubblicazione di una data a calendario.
Segnalaci il tuo interesse: verifichiamo disponibilità del docente, formula e prima soluzione utile, senza alcun impegno.
Richiedi l’attivazione
Il superamento dell’esame 350-201 CBRCOR conferisce la certificazione Cisco Certified Specialist - Cybersecurity Core e soddisfa il requisito core del percorso CCNP Cybersecurity.
Il superamento dell’esame consente di ottenere la certificazione Cybersecurity Core Specialist, nel rispetto dei requisiti previsti dal vendor.
Il superamento dell’esame 350-201 CBRCOR conferisce la certificazione Cisco Certified Specialist - Cybersecurity Core e soddisfa il requisito core della CCNP Cybersecurity; per completare la certificazione serve anche un concentration exam previsto da Cisco.
Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.
Descrivere modelli operativi, responsabilità, metriche e processi di un Security Operations Center.
Analizzare packet capture, flussi, log di rete, endpoint e security appliance per ricostruire attività ostili.
Applicare threat intelligence, MITRE ATT&CK, tuning e analytics per migliorare il rilevamento.
Usare API, Python, Bash e playbook per automatizzare attività ripetitive e flussi di risposta.
Eseguire malware analysis, threat hunting, incident investigation, containment e post-incident review.
Cisco raccomanda conoscenze equivalenti al percorso Cybersecurity Associate, familiarità con Ethernet e TCP/IP, sistemi operativi Windows e Linux, concetti di sicurezza di rete, log, packet analysis e strumenti di monitoraggio. Esperienza pratica in un SOC o in attività di cybersecurity rende il laboratorio più efficace.
Si consiglia la frequenza del seguente corso come prerequisito:
Il docente sviluppa gli scenari con la classe, osserva i risultati e collega ogni attività alla logica di progettazione e verifica. Le domande vengono affrontate mentre gli strumenti sono in esecuzione.
Le eventuali registrazioni vengono confermate per la singola edizione e non sostituiscono la relazione con il docente.
Spiegazione e correzione nel momento in cui emerge il problema.
Gli argomenti vengono collegati in un percorso operativo unitario.
Ogni modifica viene seguita da controlli sullo stato e sui risultati.
Le scelte vengono motivate rispetto ad alternative e vincoli reali.
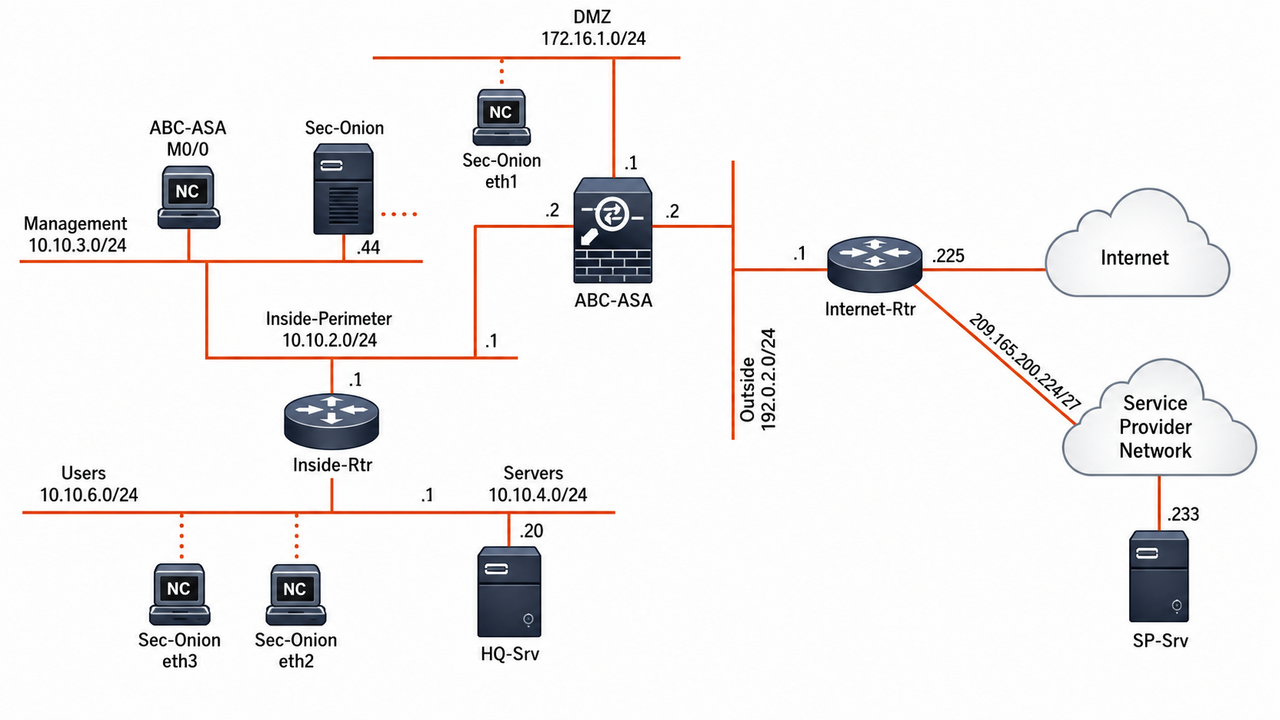
Uno degli scenari con cui il corsista si confronterà durante il percorso.
Il laboratorio collega XDR, playbook SOAR, packet analysis, endpoint telemetry, threat intelligence, malware analysis e incident response in scenari progressivi con verifica delle evidenze.
Le attività di laboratorio aiutano a trasformare configurazioni e concetti in competenze operative. L’accesso H24 viene indicato quando previsto dal corso o dalla singola edizione.
Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.
Cinque giornate consecutive dedicate a operazioni SOC, analisi, automazione, malware, threat hunting e incident response.
Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.
Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.
Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.
Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.
Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.
Documentazione, esercitazioni e risorse previste dallo specifico percorso.
Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.
Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.
Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.
Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37
I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.
CBRCOR è adatto a SOC, incident response team, security operations e system integrator che devono condividere metodo analitico, playbook, automazione e criteri di validazione.
Inserimento in una data pubblica, con fattura e referente aziendale.
Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.
Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCisco.
Sì. Copre security operations, analisi, threat intelligence, automazione, malware analysis, threat hunting, incident investigation e response.
Il superamento conferisce Cisco Certified Specialist – Cybersecurity Core e soddisfa il requisito core del percorso CCNP Cybersecurity.
Cisco consiglia competenze Cybersecurity Associate, TCP/IP, Windows, Linux, sicurezza di rete, log e strumenti base di analisi.
Sì. Gli scenari includono XDR, SOAR, PCAP, endpoint telemetry, API, scripting, threat intelligence, malware analysis, threat hunting e incident response.
Cisco riconosce 40 Continuing Education credits per il completamento del corso ufficiale, secondo le condizioni del programma di ricertificazione.
La formula intensiva documentata da Vega Training dura cinque giornate consecutive.
È rivolto a cybersecurity analyst, SOC analyst, incident responder, security engineer e professionisti coinvolti in detection, investigation e response.
Sì. Include API, Python, Bash, playbook SOAR, gestione degli errori, logging, testing, idempotenza e validazione dei risultati.
Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.
Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.
Verifichiamo formula, calendario, investimento e idoneità senza obblighi.
Indicaci il contesto essenziale: open class, piano team o classe dedicata.
Approfondisci l’ecosistema Cisco attraverso corsi, certificazioni, Continuing Education, laboratori e il ruolo di Vega Training come Cisco Learning Partner.