Cisco Learning Partner
Accreditamento per l’erogazione della formazione ufficiale Cisco instructor-led.
Verifica nel Cisco Learning Locator
Implementing Cisco Enterprise Advanced Routing and Services · preparazione all’esame 300-410 ENARSI
Implementa e diagnostica routing e servizi enterprise avanzati con EIGRP, OSPF, BGP, redistribution, path control, MPLS L3 VPN, VRF-Lite, DMVPN, sicurezza e automazione del troubleshooting.
Sono richieste competenze solide di routing e switching; la preparazione ENCOR o equivalente è fortemente consigliata.
Accreditamento per l’erogazione della formazione ufficiale Cisco instructor-led.
Verifica nel Cisco Learning Locator
Un secondo riconoscimento Cisco dedicato allo sviluppo e alla diffusione delle competenze digitali.
Verifica nell’Academy Locator
Il corso segue il perimetro ufficiale dell’esame Cisco 300-410 ENARSI.
Consulta l’esame ufficiale CiscoSe hai esigenze di frequenza diverse, contattaci: troviamo insieme la formula più adatta.
La certificazione CCNP Enterprise richiede il superamento del core exam 350-401 ENCOR e di un concentration exam scelto fra quelli previsti da Cisco.
Il superamento di questo esame non completa da solo la certificazione CCNP Enterprise. Sono previsti ulteriori requisiti o esami.
L’esame 300-410 ENARSI non è incluso nella quota. Il suo superamento soddisfa un requisito concentration, ma non completa da solo la certificazione CCNP Enterprise.
Ogni macroarea viene tradotta in competenze concrete, con l’obiettivo di costruire un metodo applicabile in contesti reali.
Implementare e diagnosticare EIGRP classic e named mode, stub, summarization, filtering e metriche in scenari IPv4 e IPv6.
Progettare e risolvere problemi OSPF multi-area con tipi di LSA, summarization, filtering, virtual link e autenticazione.
Configurare BGP enterprise, policy di ingresso e uscita, path selection, route reflector, peer group e MP-BGP.
Governare redistribution e path control evitando loop e routing subottimale attraverso tag, prefix list, route map e PBR.
Implementare e diagnosticare MPLS L3 VPN, VRF-Lite, GRE e DMVPN in architetture enterprise e service-provider edge.
Proteggere e osservare i servizi di infrastruttura applicando AAA, uRPF, CoPP, SNMP, Syslog, IP SLA, NetFlow e automazione.
Il corso presuppone autonomia su IPv4 e IPv6, switching, routing statico, OSPF, servizi di infrastruttura e troubleshooting. La Cisco CCNA costituisce la base minima consigliata; avere già studiato o seguito ENCOR rende più efficace l’approfondimento su routing avanzato, VPN e servizi enterprise.
Si consiglia la frequenza del seguente corso come prerequisito:
Il docente sviluppa gli scenari con la classe, osserva i risultati e collega ogni attività alla logica di progettazione e verifica. Le domande vengono affrontate mentre gli strumenti sono in esecuzione.
Le eventuali registrazioni vengono confermate per la singola edizione e non sostituiscono la relazione con il docente.
Spiegazione e correzione nel momento in cui emerge il problema.
Gli argomenti vengono collegati in un percorso operativo unitario.
Ogni modifica viene seguita da controlli sullo stato e sui risultati.
Le scelte vengono motivate rispetto ad alternative e vincoli reali.
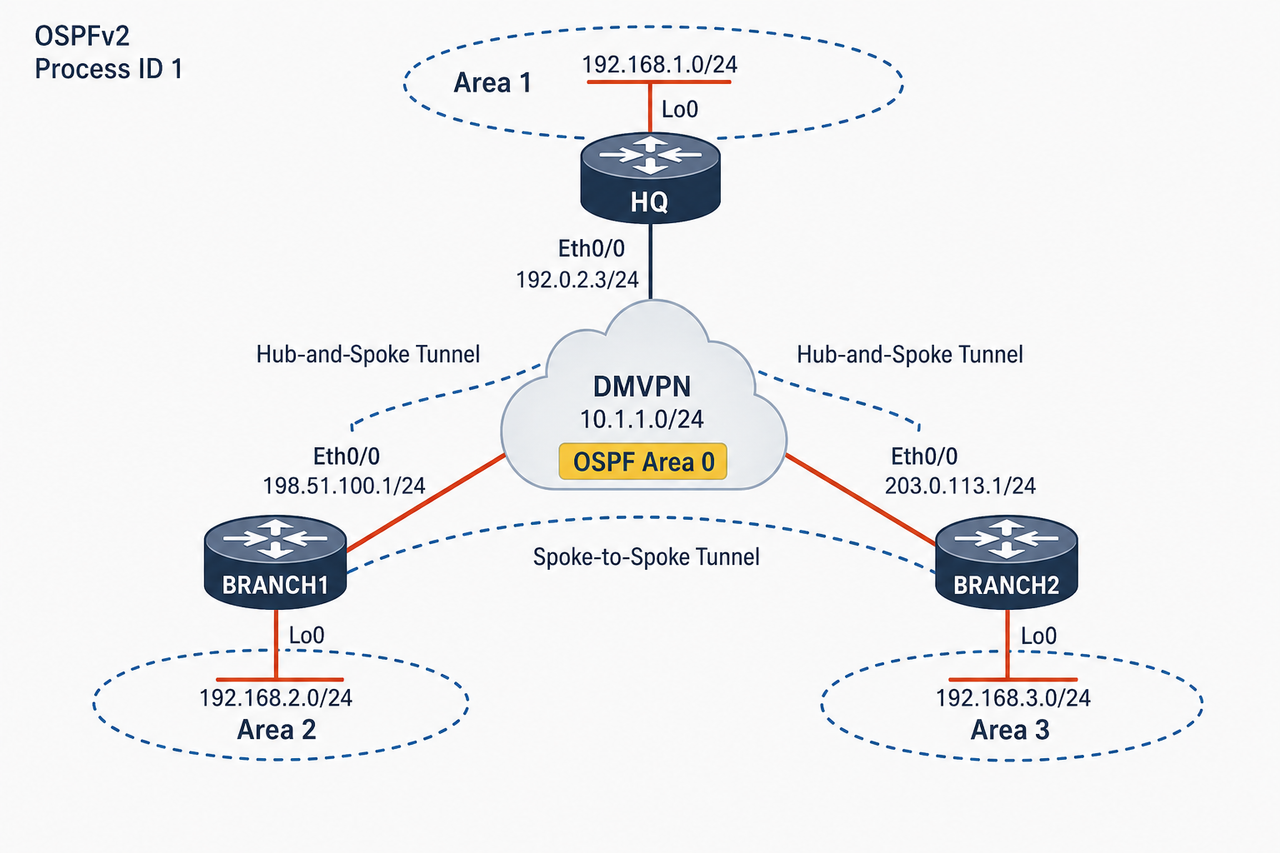
Uno degli scenari con cui il corsista si confronterà durante il percorso.
Gli scenari di laboratorio sono costruiti attorno a sintomi realistici: il partecipante raccoglie evidenze, formula ipotesi, localizza il fault domain, applica la correzione e verifica che il servizio sia realmente ripristinato.
Le attività di laboratorio aiutano a trasformare configurazioni e concetti in competenze operative. L’accesso H24 viene indicato quando previsto dal corso o dalla singola edizione.
Contenuti, attività laboratoriali e qualità didattica restano centrali. Cambiano soltanto distribuzione delle ore e ritmo di consolidamento.
Sessanta ore live distribuite nel tempo per alternare spiegazione, laboratorio, studio individuale e ripetizione degli scenari di troubleshooting.
Cinque giornate consecutive per tecnici già esperti che possono sostenere un ritmo elevato su configurazione e troubleshooting.
Non soltanto lezioni: il percorso integra didattica live, pratica guidata e assistenza continua. Qui trovi ciò che Vega Training mette concretamente a disposizione per accompagnarti durante la formazione.
Docente e partecipanti collegati in tempo reale, con la possibilità di intervenire e chiedere chiarimenti.
Professionisti selezionati per competenza tecnica e capacità didattica, con le abilitazioni richieste dai vendor.
Ambienti didattici sicuri e collaudati per applicare concretamente quanto affrontato durante le lezioni.
Assistenza sulla piattaforma e sugli ambienti pratici, per lasciare il docente concentrato sulla formazione.
Documentazione, esercitazioni e risorse previste dallo specifico percorso.
Le eventuali lezioni annullate da Vega Training vengono recuperate senza ridurre il monte ore del corso.
Quando prevista, la formazione comprende indicazioni sul relativo esame e sulla preparazione necessaria.
Al termine del percorso viene rilasciato l’attestato di partecipazione Vega Training.
Formazione IT dal 2002 Formazione live online dal 2008 Sistema qualità certificato ISO 9001 EA37
I docenti Vega Training uniscono esperienza tecnica e capacità didattica: durante il corso puoi fare domande, approfondire casi reali e confrontarti sui problemi che incontri nel lavoro.
Apri le singole aree per vedere argomenti, competenze e attività pratiche previste. Il programma ti permette di capire subito cosa affronterai e con quale progressione.
ENARSI può diventare un percorso dedicato per network operation, supporto di secondo e terzo livello, system integrator e team infrastrutturali che devono standardizzare routing, diagnosi, escalation e documentazione degli incidenti.
Inserimento in una data pubblica, con fattura e referente aziendale.
Calendario, coordinamento e condizioni dedicate in base alle esigenze del gruppo.
Modalità organizzative e calendario concordabili, mantenendo programma, obiettivi e qualità didattica del percorsoCisco.
Sì. Copre Layer 3 Technologies, VPN Technologies, Infrastructure Security e Infrastructure Services secondo i domini correnti dell’esame 300-410 ENARSI.
Il superamento conferisce Cisco Certified Specialist – Enterprise Advanced Infrastructure Implementation e soddisfa un requisito concentration della CCNP Enterprise.
No. Per ottenere CCNP Enterprise occorre superare anche il core exam 350-401 ENCOR, oltre al concentration exam ENARSI.
Il corso ufficiale riconosce 40 Continuing Education credits, secondo le regole Cisco applicabili alla ricertificazione.
Sono consigliate competenze CCNA, solide basi ENCOR, esperienza su routing, switching, IPv4, IPv6, servizi IP e troubleshooting di reti enterprise.
Sì. Approfondisce EIGRP, OSPF, BGP, redistribution, route filtering, path selection, policy-based routing, IP SLA e object tracking.
Sì. Comprende MPLS L3 VPN, VRF-Lite, GRE, DMVPN, IPsec, AAA, uRPF, Control Plane Policing e sicurezza dei servizi infrastrutturali.
I laboratori richiedono raccolta delle evidenze, isolamento del fault domain, correzione, verifica del servizio e automazione diagnostica con API, EEM e Python.
Scegli il percorso privato oppure aziendale. Il modulo mostra soltanto i campi utili e conserva corso, pagina e contesto della richiesta.
Scegli il percorso più adatto: il modulo mostra soltanto i campi utili alla tua richiesta.
Verifichiamo formula, calendario, investimento e idoneità senza obblighi.
Indicaci il contesto essenziale: open class, piano team o classe dedicata.
Approfondisci l’ecosistema Cisco attraverso corsi, certificazioni, Continuing Education, laboratori e il ruolo di Vega Training come Cisco Learning Partner.
Privacy e cookie
Usiamo cookie necessari. Al primo accesso Analytics e Google Ads sono attivi; puoi rifiutarli o scegliere le categorie.